
Ransomware : coup de filet contre les anciens de Conti
La police ukrainienne vient d'arrêter quatre cybercriminels qu'elle présente comme précédemment liés aux activités du groupe de rançongiciels Conti. Les techniques évoquées renvoient à deux possibles sous-groupes.
« L'organisation comprend au moins 27 personnes de différents pays, dont l'Ukraine, le Kazakhstan et la Russie. La structure criminelle plus large associée compte plus de 60 participants dans huit juridictions. Parmi eux se trouvent d'anciens membres du célèbre groupe de hackers Conti ». C'est ainsi que la police ukrainienne présente le gang auquel sont associés les quatre cybercriminels qu'elle vient d'interpeler, dans le cadre d'une enquête menée en coopération avec le FBI.
Selon le communiqué des forces de l'ordre ukrainiennes, « au moins 28 entreprises qui ont transféré plus de 40,5 millions de dollars de rançon à des pirates informatiques ». Et de citer un exemple : « les attaquants ont volé 1,4 téraoctet de données à une entreprise américaine et ont étendu l'attaque à d'autres sociétés du même groupe. Au départ, ils ont exigé 10 millions de dollars. Suite aux négociations, ils ont reçu 5 millions de dollars ».
Avant d'être lancée, explique le communiqué, « chaque attaque a été soigneusement préparée. Les attaquants ont étudié la situation financière de l'entreprise, ses actifs, ses employés et les vulnérabilités des systèmes d'information. Les cibles étaient les entreprises des industries pétrolières et gazières, pharmaceutiques, industrielles et logistiques, des institutions financières et des installations d'infrastructures critiques ».
Cette préparation est cohérente avec ce qui est connu des pratiques du gang Conti depuis sa disparition, début 2022, à la suite de l'invasion de l'Ukraine par la Russie. Mais il y a plus.
« Pour accéder aux réseaux d'entreprise, les auteurs se sont fait passer pour des membres du service d'assistance informatique, ont obtenu des identifiants de connexion et ont convaincu les employés d'installer des logiciels d'accès à distance », explique la police ukrainienne.
Cette pratique renvoie au sous-groupe BazarCall spécialisé dans l'établissement d'accès initiaux au profit de deux équipes de Conti en particulier : celle qui aura conduit au rançongiciel Quantum, puis Royalet BlackSuit, et celle menant chez Black Basta, dont des traces de transfuges ont été trouvé chez ThreeAM ou encore Cactus.
Selon la police ukrainienne, les cybercriminels ont même « créé leur propre plateforme avec des messages vocaux générés par l'intelligence artificielle ». De quoi suggérer une filiation BazarCall vers... Silent Ransom Group (SRG), dont des fuites internes ont récemment été analysées par le Ransom-ISAC.
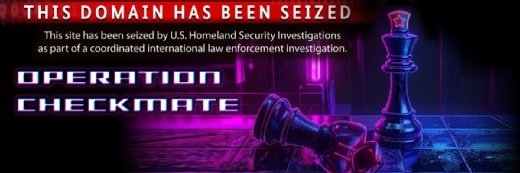
Mais l'histoire récente donne peut-être une indication : l’infrastructure de l’enseigne cybercriminelle BlackSuit a été saisie par les forces de l’ordre en juillet 2025, dans le cadre d’une opération internationale baptisée « Checkmate ». Une précieuse source d'information qui a potentiellement permis aux autorités d'identifier d'autres acteurs liés à cette nébuleuse. Dont certains étaient déjà passés chez Chaos.
Cette opération avait été coordonnée par Europol. La police ukrainienne avait notamment aidé à confirmer la filiation de Quantum à Chaos, en passant par Royal puis BlackSuit.
Et justement, le registre des décisions de justice ukrainien fournit des éléments confortant cette assertion, mentionnant ouvertement Chaos. Quelques victimes américaines sont explicitement désignées, à commencer par la Warren Oil Company, qui aurait versé 5 millions de dollars de rançon en août 2024, mais également Newpark Resources et Maxxis International, jusqu'à Quantum Health au printemps dernier. Maxxis avait été revendiqué sous l'enseigne BlackSuit en novembre 2024.
Pour approfondir sur Cyberdélinquance
-
![]()
Cyberhebdo du 3 juillet 2026 : importante cyberattaque contre la poste ukrainienne
-
![]()
Ransomware : fin de parcours pour l’enseigne BlackSuit
Par: Valéry Rieß-Marchive
-
![]()
Cybercriminalité : un administrateur supposé du forum XSS arrêté et un domaine saisi
Par: Valéry Rieß-Marchive
-
![]()
DDoS : vaste opération contre les hacktivistes pro-russes de NoName057(16)
Par: Valéry Rieß-Marchive