
Menaces, Ransomwares, DDoS
-
Actualités
02 oct. 2026
Cyberhebdo du 2 octobre 2026 : le contrôle aérien d’Afrique du Sud échappe au pire
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
01 oct. 2026
Citrix Netscaler : deux vulnérabilités utilisées pour déployer des têtes de pont
Les deux vulnérabilités CVE-2026-88771 et CVE-2026-88772 ont commencé à être exploitées bien avant que les correctifs ne soient publiés, notamment pour le déploiement de webshells. Lire la suite
-
 Dans ce numéro:
- Cybersécurité & IA, les amours contrariés
- Entre mythe et réalité : l’impact de Claude Mythos sur la cybersécurité
- Comment l’IA a permis de démasquer un informaticien nord-coréen malveillant
-
Actualités
30 sept. 2026
Ransomware : la vitrine de KillSec saisie
L’opération emmenée par les autorités de Hambourg, outre-Rhin, a été baptisée, non sans une pointe d’humour potache, KillSwitch. Lire la suite
-
Conseil
28 sept. 2026
Rançongiciel : comment évaluer son niveau de préparation
Les auto-évaluations de préparation au rançongiciel sont essentielles pour identifier les vulnérabilités et se préparer aux évaluations par des tiers. Utilisez ce modèle pour évaluer la préparation de votre organisation. Lire la suite
-
Actualités
28 sept. 2026
Citrix Netscaler : il est plus que temps d’appliquer les patchs
Citrix vient de dévoiler huit vulnérabilités critiques affectant Netscaler ADC et Gateway, dont deux permettent l’exécution de code arbitraire à distance sur les systèmes affectés. Et elles sont déjà exploitées. Lire la suite
-
Actualités
25 sept. 2026
Cyber : KiteWorks exhorte ses clients à éteindre leurs serveurs
L’éditeur fait état de renseignements suggérant l’exploitation d’une vulnérabilité inédite, durant le week-end par des acteurs malveillants. Ce ne serait pas une première. Lire la suite
-
Actualités
25 sept. 2026
Cyberhebdo du 25 septembre 2026 : encore une semaine très violente
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
23 sept. 2026
Après Cl0p, les ShinyHunters s’attaquent au… FBI
Les ShinyHunters ont piraté un portail RH du FBI via, disent-ils, une zero-day affectant Oracle PeopleSoft. Ils revendiquent le vol de données sensibles pour contester une alerte du FBI. Lire la suite
-
Actualités
21 sept. 2026
Avis de gros temps sur le transport maritime d’hydrocarbures
Des tankers (GNL/Pétrole) ont été affectés, en série, par des compromissions des systèmes OT avec impacts opérationnels et risques de dommages aux équipements physiques. Lire la suite
-
Actualités
21 sept. 2026
Les ShinyHunters s’attaquent à Cl0p
Règlement de compte entre cybercriminels. Dégustant une vengeance tardive, les ShinyHunters tentent d’extorquer le groupe Cl0p après un coup mal digéré l’an dernier. Lire la suite
-
Actualités
18 sept. 2026
Cyberhebdo du 18 septembre 2026 : une répartition géographique inhabituelle
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
11 sept. 2026
Quand les modèles d’Anthropic sont détournés à des fins malveillantes
Cyberattaques, influence, recherche et développement militaire… l’IA réduit la frontière entre individus et états, en apportant aux premiers des capacités jusqu’ici exclusives aux secondes. Lire la suite
-
Actualités
11 sept. 2026
Cyberhebdo du 11 septembre 2026 : Jaguar Land Rover encore fragilisé
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
10 sept. 2026
L’avènement de l’IA agentique dans le cycle d’attaque
Un cap a été franchi dans l’amplification des cybermenaces par l’IA : pipelines autonomes, vol d’actifs d’IA et « LLMJacking » réduisent drastiquement la fenêtre de défense. Lire la suite
-
Actualités
09 sept. 2026
Ransomware : un été 2026 d’une violence inédite
Les mois de juillet et août 2026 ont rompu avec l’habituelle trêve estivale sur le front des rançongiciels, battant tous les recours absolus précédents. Avec en tête deux enseignes, Qilin et The Gentlemen. Lire la suite
-
Actualités
08 sept. 2026
TerminalFix, la campagne qui a conduit Berlin dans les griffes de Rhysida
La campagne TerminalFix utilise l’ingénierie sociale pour créer un pivot réseau complet, comme le montre le vol de 6 To de données à Berlin par Rhysida. Lire la suite
-
Actualités
04 sept. 2026
Notariat : une fragilité chronique face aux cybermenaces ?
Depuis la fin 2022, des dizaines de millions d’euros auraient été détournés par le truchement de boîtes de messagerie d’offices notariaux compromis. Dommage : les alertes n’avaient pas manqué avant cela. Lire la suite
-
Actualités
04 sept. 2026
Cyberhebdo du 4 septembre 2026 : cyberattaque contre le ministère de la Transition écologique
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Conseil
03 sept. 2026
Les meilleures pratiques de sécurité OpenClaw pour les RSSI
OpenClaw introduit d’énormes risques pour les entreprises, mais l’adoption par les employés pourrait être inévitable, que les RSSI l’approuvent ou non. Voici comment permettre des déploiements plus sûrs. Lire la suite
-
Actualités
03 sept. 2026
Retour à la case patch pour les utilisateurs de SonicWall SMA 1000
Deux vulnérabilités inédites affectent les équipements de périphérie SMA 1000 de SonicWall. Elles sont activement exploitées par des acteurs malveillants. Lire la suite
-
Actualités
02 sept. 2026

Ransomware & IA : l’union tant attendue est avérée
L’intelligence artificielle est désormais effectivement exploitée dans la cyber-extorsion, que ce soit pour valoriser les données volées ou conduire les cyberattaques. Lire la suite
-
Actualités
01 sept. 2026
Ransomware : comment Aurora met à profit l’IA
Aurora combine des techniques, tactiques et procédures classiques pour des acteurs du rançongiciel avec l’intégration d’agents d’IA pour une exploitation hybride et sophistiquée des infrastructures d’entreprise. Lire la suite
-
Actualités
01 sept. 2026
TerminalFix : la nouvelle variante de la technique « ClickFix »
Une nouvelle variante de ClickFix utilise l’hameçonnage et le chargement dérobé de DLL pour établir un tunnel inversé sophistiqué au sein des réseaux d’entreprise. Lire la suite
-
Actualités
31 août 2026
L’intelligence collective des agents IA
L’incident OpenAI/Hugging Face dévoilé en juillet révèle une capacité de coordination et de persistance sans précédent chez les agents IA, menant à des exploitations complexes sur des infrastructures tierces. Lire la suite
-
Guide
28 août 2026

MFA : une mise en œuvre indispensable qu'il faut soigner
L’identité est devenue le vecteur dominant des cyberattaques. L’architecture de sécurité doit s’y adapter, notamment avec l’adoption de l’authentification à facteurs multiples. Lire la suite
-
Actualités
28 août 2026
Cyberhebdo du 28 août 2026 : crise majeure dans trois aéroports britanniques
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Conseil
27 août 2026
Comment les RSSI peuvent se défendre contre la menace ClickFix
La méthode ClickFix est devenue une méthode de distribution de maliciels de premier plan, exploitant la confiance des utilisateurs non avertis. Pour s’en prémunir, une approche de défense en profondeur est nécessaire. Lire la suite
-
Conseil
27 août 2026
Combien de PME mettent la clé sous la porte après une cyberattaque ?
Pour certaines, 60 % déposent le bilan 18 mois après l’attaque. Pour d’autres, ça va plus vite : 6 mois. D’autres encore auraient parlé, un temps, de 70 % sous 3 ans. Enquête sur des chiffres plus que douteux. Lire la suite
-
Actualités
24 août 2026
Rançongiciel : l’accès métier, nouvelle cible de l’extorsion
Viser les fonctions métiers pour accéder spécifiquement à des données susceptibles d’augmenter les capacités de pression sur les victimes : c’est l’approche observée dans une récente campagne de rançongiciel. Lire la suite
-
Actualités
21 août 2026
Cyberhebdo du 21 août 2026 : considérable fuite de données en Lettonie
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
20 août 2026
Vaste campagne de pulvérisation de mots de passe contre Microsoft 365
Huntress a découvert une campagne automatisée de tentative de compromissions des services Microsoft 365 et Azure CLI, exploitant les lacunes dans l’implémentation de l’authentification à facteurs multiples. Lire la suite
-
Actualités
18 août 2026
MacOS : un été sous la menace persistante des cleptogiciels
Déguisées en clones des utilitaires DynamicLake, de Maccy ou encore de Mole, de fausses applications – fortement promues sur X (ex-Twitter) pour certaines – cachent, depuis plusieurs mois, des infostealers. Lire la suite
-
Actualités
14 août 2026
Cyberhebdo du 14 août 2026 : fuite massive de données médicales en Pologne
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
11 août 2026
CEVA Logistics : une cyberattaque aux répercussions très étendues
Huit centres de distributions sont touchés, affectant notamment De Bijenkorf, Bol, Ace & Tate, ING, l’Ajax et, l’éditeur Valve. Mais également des données personnelles de leurs clients. Lire la suite
-
Actualités
11 août 2026
Cyberhebdo du 7 août 2026 : une semaine d’une violence exceptionnelle
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Conseil
05 août 2026
Ransomware : les mensonges des cybercriminels
Fournir un outil de déchiffrement, des conseils de sécurité, effacer les données volées… ce sont les trois principales promesses des cybercriminels en cas d’attaque avec rançongiciel. Mais les tiennent-ils ? Lire la suite
-
Actualités
04 août 2026
Silent Ransom Group, le petit gang de cyber-extorsion très spécialisé
Ce n'est pas un groupe de cyber-extorsion comme les autres. Il se concentre sur des cibles qui combinent souvent maturité limitée en cybersécurité et contexte réglementaire propice au chantage. Lire la suite
-
Actualités
04 août 2026
Ransomware : quand les attaquants s’attachent à négocier à huis clos
Historiquement, les victimes de cyberattaque avec ransomware semblaient les plus attachées à la discrétion des échanges avec leurs bourreaux. Des franchises telles que BianLian, Royal et Money Message semblent désormais s’en soucier également. Lire la suite
-
Actualités
31 juil. 2026
Cyberhebdo du 31 juillet 2026 : une partie de l’Angola passe sur répondeur
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
30 juil. 2026
Ransomware : le montant payé moyen augmente, alors que la médiane baisse
Le montant moyen des rançons versées a progressé d’un trimestre sur l’autre, tandis que le montant médian a reculé. L’effet notamment d’un acteur malveillant qui se concentre sur les cabinets d’avocats. Lire la suite
-
Actualités
30 juil. 2026
Derrière la cyberattaque qui paralyse l’immobilier en Roumanie, ByteToBreach
La cyberattaque contre l’ANCPI de Roumanie met en lumière l’activité de ByteToBreach, un acteur utilisant le rançongiciel ByteToCrypt et exploitant des vulnérabilités critiques. Lire la suite
-
Actualités
29 juil. 2026
Cyberattaque : et si l’eau arrêtait de couler ?
De la science-fiction ? Peut-être pas. Une cyberattaque coordonnée a ciblé l’outil opérationnel de plus de 30 systèmes d’eau communautaires au Minnesota, mettant en lumière la vulnérabilité des infrastructures critiques. Lire la suite
-
Actualités
28 juil. 2026
Telegram : le nouveau bus d’exfiltration des maliciels ?
L’API de Telegram est devenue un bus de messagerie mondial pour l’exfiltration de données, permettant aux maliciels de communiquer sans infrastructure dédiée. Lire la suite
-
Actualités
27 juil. 2026
Ransomware : The Gentlemen se met aussi à l’analyse des données volées par IA
Cette enseigne, apparue il y a maintenant un an, a rejoint le club de celles qui utilisent l’IA générative pour produire et analyser les données volées à leurs victimes et renforcer la pression sur ces dernières. Lire la suite
-
Actualités
24 juil. 2026
Cyberattaque par agent d’IA : OpenAI raconte ce qu’il s’est passé
Un agent d’IA a conduit une cyberattaque contre HuggingFace. En fait, il était animé par des modèles d’OpenAI en phase de… test, dans un bac à sable, dont, bon élève, il est sorti. Lire la suite
-
Actualités
24 juil. 2026
Cyberhebdo du 24 juillet 2026 : le plus gros pétrolier de Colombie dans la tourmente
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
23 juil. 2026
Cl0p revient avec une nouvelle campagne d’exploitation de vulnérabilité
Le groupe Cl0p est de retour avec une nouvelle campagne d’exploitation en masse de vulnérabilité critique. Cette fois-ci, la CVE-2026-12569 est à l’honneur et, avec elle, les données de PLM. Lire la suite
-
Actualités
22 juil. 2026
Roumanie : une cyberattaque paralyse les transactions immobilières
C’est le système centralisé de gestion du cadastre et du registre foncier qui est touché. Sa reconstruction est en cours dans un nouvel environnement. Lire la suite
-
Actualités
17 juil. 2026
Ransomware : du webshell au chiffrement, le parcours de Spirals
Spirals est un rançongiciel sophistiqué, développé en Rust, déployé lors d’une attaque à double extorsion contre une société de services informatiques en Asie du Sud. Son site vitrine n’a pas encore été localisé. Lire la suite
-
Actualités
17 juil. 2026
Cyberhebdo du 17 juillet 2026 : crise majeure au Japon pour l’alimentation surgelée
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
16 juil. 2026
L’identité, vecteur dominant des cyberattaques (étude)
Selon l’édition 2026 de l’étude de Sophos sur l’état de la menace des rançongiciels, l’identité supplante les vulnérabilités. Les failles organisationnelles demeurent le point de bascule des attaques. Lire la suite
-
Actualités
16 juil. 2026
Deux « Scattered Spider » britanniques condamnés à de la prison
Owen Flowers et Thalha Jubair, les hackers derrière la cyberattaque de 2024 contre la régie des transports en commun de Londres, ont été condamnés à cinq ans de prison au Woolwich Crown Court. Lire la suite
-
Actualités
15 juil. 2026
Ransomware : les bons comptes de l’ancien patron de Conti
Dans la foulée de l’annonce de sanctions européennes à l’encontre de « Stern », Chainalysis a présenté une analyse de ses comptes qui fait ressortir des activités criminelles hautement lucratives. Lire la suite
-
Actualités
13 juil. 2026
Cyberattaques : l’Europe, le Royaume-Uni et les États-Unis accusent Moscou
L’UE et le Royaume-Uni sanctionnent des agents présumés du FSB et des cybercriminels russes après des cyberattaques d’espionnage, notamment. Paris et Berlin convoquent les ambassadeurs de Russie. Lire la suite
-
Actualités
10 juil. 2026
Cyberhebdo du 10 juillet 2026 : le centre hospitalier de Chaumont échappe au pire
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
09 juil. 2026
Ransomware : léger recul en juin pour conclure un semestre intense
L’activité observable sur le front des cyberattaques avec rançongiciel a continué son recul séquentiel en juin. Mais elle reste marquée par un niveau bien supérieur à celui de 2025, sur fond d’écosystème fragmenté. Lire la suite
-
Actualités
06 juil. 2026
Démantèlements de proxys résidentiels : au tour de NetNut
Le réseau de proxys résidentiels NetNut n’est plus. Après SocksEscort et Ipidea, c’est le troisième qui tombe depuis le début de l’année. Lire la suite
-
Actualités
06 juil. 2026
Jadepuffer : une attaque avec rançongiciel entièrement pilotée par IA
Un agent adossé à un LLM qui conduit lui-même de bout en bout une cyberattaque en extorsion. De la science-fiction ? Plus aujourd’hui, selon les constatations des analystes de Sysdig. Lire la suite
-
Actualités
03 juil. 2026
Cyberhebdo du 3 juillet 2026 : importante cyberattaque contre la poste ukrainienne
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
02 juil. 2026
FortiBleed : une campagne d’ampleur au service de la triade d’INC Ransom
La campagne d’établissement d’accès initiaux à grande échelle dite FortiBleed était l’œuvre d’un courtier spécialisé, apparemment au service du cartel cybercriminel caché derrière les enseignes INC Ransom et Lynx. Lire la suite
-
Conseil
02 juil. 2026
Ransomware : pourquoi les attaquants se trompent parfois sur leur cible
Les cybercriminels s’appuient sur les services en ligne de ZoomInfo et de Dun & Bradstreet pour qualifier leurs potentielles victimes en devenir. Des services susceptibles d’induire en erreur les attaquants. Lire la suite
-
Actualités
01 juil. 2026
Renseignement sur les menaces : les limites des échanges avec les cybercriminels
Un chercheur de Huntress a fourni des informations à un cybercriminel sur l’intérêt que lui porte le FBI. Rien d’illégal, assure le CEO, qui y voit un « manque de discernement ». Lire la suite
-
Actualités
01 juil. 2026
Cronos : l'opération dont LockBit ne s'est que partiellement et laborieusement relevé
Autrefois, le nom de LockBit semait la terreur parmi les organisations du monde entier. Aujourd'hui, cette marque de ransomware n'est plus que l'ombre d'elle-même. Lire la suite
-
Actualités
30 juin 2026
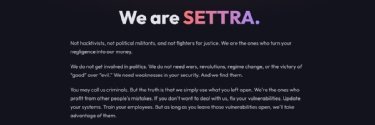
Ransomware Settra : l’autre enseigne qui utilise l’IA pour analyser les données volées
La toute nouvelle marque de rançongiciel Settra a suivi la voie montrée par Titan. Mais elle apparaît pousser plus loin l’analyse des données volées à ses victimes. Lire la suite
-
Actualités
29 juin 2026
Ransomware : l’éphémère des marques et la permanence des liens
L’analyse de la menace des rançongiciels exige de dépasser l’identification des marques pour cartographier les liens opérationnels et les modèles d’affaires sous-jacents. Lire la suite
-
Actualités
26 juin 2026
Conflit Iran-Israël : l’élimination du chef de Handala marque une escalade
La guerre de l’ombre que se livrent l’Iran et Israël dans le cyberespace aurait franchi un seuil critique avec l’élimination ciblée de Yahya Hosseini Panji, identifié comme le leader du groupe pro-iranien Handala. Lire la suite
-
Actualités
26 juin 2026
Cyberhebdo du 26 juin 2026 : des secrets d’Apple et de Tesla exposés
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
25 juin 2026
Ransomware : sur la trace de l’outillage d’un courtier en accès initial
Cheval de Troie furtif, Mistic s’invite sur Teams, prétextant des impératifs de support informatique. Il est utilisé au moins depuis le mois d’avril par un courtier en accès initial, connu notamment pour fournir des acteurs du rançongiciel. Lire la suite
-
Actualités
24 juin 2026
Opération Endgame : après SocGholish, au tour d’Amadey et StealC
L’opération Endgame continue de porter des coups à l’écosystème cybercriminel, avec cette fois des atteintes aux infrastructures d’Amadey et de StealC. Et une nouvelle moisson de données utiles à la poursuite des efforts. Lire la suite
-
Actualités
23 juin 2026
FortiBleed : l’architecture d’une campagne massive de récolte d’identifiants
La vaste campagne dite FortiBleed visant les appliances Fortinet et Sophos, ainsi que les instances MSSQL aurait démarré en février et serait l’œuvre d’un courtier en accès initial aux poches profondes. Lire la suite
-
Actualités
23 juin 2026
Campagne Kue d’Icarus : encore une attaque sur la chaîne logistique du logiciel
La campagne d’extorsion revendiquée par la jeune enseigne Icarus s’appuie sur une atteinte à la plateforme de veille commerciale Klue, illustrant à nouveau la nature transitive du risque dans le monde du SaaS. Lire la suite
-
Actualités
22 juin 2026
Ransomware : les liens techniques entre Rhysida et Interlock
Les chercheurs d’IBM X-Force se sont penchés sur l’écosystème Interlock/Rhysida, détaillant les vecteurs d’infection, les portes dérobées partagées et les techniques d’obfuscation avancées. Lire la suite
-
Actualités
22 juin 2026
L’évasion EDR : une tactique standardisée dans le RaaS
La désactivation des EDR est passée de tactique de contournement plus ou moins fréquente au pré-requis critique. Analyse des outils sophistiqués et des tendances systémiques dans la cybercriminalité. Lire la suite
-
Actualités
19 juin 2026
FortiBleed : la campagne s'étend bien au-delà des appliances Fortinet
La vaste campagne dite FortiBleed de compromission de systèmes de bordure réseau Fortinet ne concerne pas qu'eux et les instances MSSQL : les appliances Sophos sont également concernées. Lire la suite
-
Actualités
19 juin 2026
Cyberhebdo du 19 juin 2026 : vaste vol de données chez Novo Nordisk
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
18 juin 2026
De ClickFix à Polygon : le mécanisme de dissimulation du C2 par ErrTraffic
ErrTraffic est un framework JavaScript sophistiqué, composant central de l'écosystème ClickFix. Il utilise un modèle Malware-as-a-Service (MaaS) et la blockchain Polygon pour dissimuler son infrastructure. Lire la suite
-
Actualités
18 juin 2026
Opération Endgame : le démantèlement d’un botnet majeur, SocGholish
Le botnet SocGholish a été démantelé dans le cadre de l’opération Endgame, révélant l’architecture complexe de l’injection web et les failles des CMS, notamment WordPress. Lire la suite
-
Actualités
17 juin 2026
Campagne massive contre les appliances Fortinet
Une campagne mondiale est en cours, visant les pare-feux Fortinet. Elle a déjà mené à la compromission de milliers d'identifiants critiques. Lire la suite
-
Actualités
17 juin 2026
Ransomware : quand DragonForce cache son trafic réseau dans Teams
Certains acteurs affiliés à l'enseigne apparaissent utiliser Teams pour masquer leur trafic de commande et de contrôle. Ils utilisent pour cela un cheval de Troie maison baptisé Backdoor.Turn. Lire la suite
-
Actualités
16 juin 2026
Rançongiciel : la menace a reculé en mai, conformément à sa saisonnalité
Conformément aux tendances saisonnières, l'activité observable des cybercriminels du rançongiciel a reculé en mai, par rapport au mois précédent. Mais elle se maintient à niveau plus élevé qu'en 2025. Lire la suite
-
Actualités
16 juin 2026
Ransomware : Deadlock étend son usage de la blockchain
Les cybercriminels ne manquent pas d'utiliser les chaînes de blocs et leurs fonctionnalités, et pas seulement pour blanchir leurs gains. L'enseigne de rançongiciel Deadlock en fait un usage remarquablement étendu. Lire la suite
-
Actualités
15 juin 2026
Les entreprises françaises ne voient pas leurs vulnérabilités
Le baromètre de Cybermalveillance.fr confirme qu’un déni persiste chez les entreprises françaises sur leur cybersécurité. Conséquence, elles investissent trop peu, ou trop tard. Trois organisations patronales (Medef, CPME, U2P) font front commun pour lutter contre cette cécité et pour la résilience. Lire la suite
-
Actualités
12 juin 2026
Les ShinyHunters exploitent en masse une vulnérabilité dans Oracle PeopleSoft
Cette campagne a commencé fin mai et s'est largement concentrée sur des établissement de l'enseignement supérieur. Les assaillants commencent tout juste à égrainer les noms de leurs victimes. Lire la suite
-
Actualités
12 juin 2026
Cyberhebdo du 12 juin 2026 : le sucre dans la tourmente en Australie
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
10 juin 2026
Chaîne logistique du logiciel : l’offensive Miasma
Une nouvelle vague de compromissions s’étend à PyPI et utilise des extensions natives et des hooks de démarrage pour déployer un extracteur de secrets piloté par Bun. Lire la suite
-
Actualités
10 juin 2026
Silent Ransom Group : une architecture pensée pour la résilience dynamique
Le Silent Ransom Group (SRG) n’est pas juste une enseigne de cyber-extorsion comme les autres. Elle se distingue fortement par ses cibles, son mode opératoire, et ses choix d’architecture technique. Lire la suite
-
Actualités
08 juin 2026
Un intrus s’est infiltré dans les salons feutrés de Tchap
Une intrusion sur la plateforme de messagerie du gouvernement, Tchap, expose 643 000 messages. L’incident souligne les risques liés aux salons publics et à la compromission d’identités, mais surtout aux cleptogiciels. Lire la suite
-
Actualités
08 juin 2026
Ransomware : Ruag reconnaît avoir cédé au chantage d’Akira
Le groupe d’armement helvète a versé une rançon au groupe Akira après une cyberattaque contre sa filiale américaine, défiant les recommandations fédérales suisses. Lire la suite
-
Actualités
05 juin 2026
« La cybercriminalité devient un modèle économique » (Général Touak, ComCyber-MI)
Le chef du commandement du ministère de l’Intérieur dans le Cyberespace a rappelé aux DSI et RSSI rassemblés lors de l’événement Ready for IT ! l’importance de la menace que fait peser la cybercriminalité. Lire la suite
-
Actualités
05 juin 2026
Payouts King : l’héritage de BlackBasta
L’analyse de Payouts King menée par les équipes des ThreatLabz de ZScaler conduit sur les traces du disparu groupe BlackBasta. Lire la suite
-
Actualités
05 juin 2026
Cyberhebdo du 5 juin 2026 : pression sur les équipements médicaux en Suisse
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
- 05 juin 2026
- 05 juin 2026
- 05 juin 2026
-
Actualités
04 juin 2026
Cybersécurité & IA, les amours contrariés
La cybersécurité et l’intelligence artificielle entretiennent une relation compliquée, entre des apports face à des acteurs malveillants qui ne manquent pas d’utiliser la GenAI, et l’émergence de nouvelles surfaces exposées. Lire la suite
-
Actualités
04 juin 2026
EDR : l’IA accélère le développement de méthodes de contournement
L’intégration de l’IA dans les cadres de test post-exploitation modifie profondément les tactiques des acteurs malveillants, accélérant le développement d’outils d’évasion EDR. Lire la suite
-
E-Zine
04 juin 2026

Information sécurité 33 – Cybersécurité & IA, les amours contrariés
Dans ce numéro, plongez au cœur des enjeux liés à l’intelligence artificielle dans le domaine de la cybersécurité. Étudiez les usages offensifs et défensifs de l’usage de l’IA ainsi que ses implications éthiques. Au menu, l’impact du modèle Mythos dans la lutte contre les vulnérabilités, une analyse de la campagne Fortigate et des exemples bien concrets. Lire la suite
-
Actualités
02 juin 2026
Signal Security Summit 2026 : comment apprendre aux utilisateurs à déjouer les IA malicieuses
La démocratisation de l’IA générative s’invite dans l’ingénierie sociale, rendant les techniques qu’elle recouvre plus accessibles que jamais. Pour contrer ces attaques, le facteur humain est clé. Lire la suite
-
Guide
01 juin 2026

Protection des serveurs et postes de travail : l’incontournable EDR
La détection et la réponse sur les hôtes sont devenues indispensable face des assaillants qui s’appuient largement sur des outils et des comptes légitimes pour se faire plus discrets. Ce qui fait d’ailleurs de l’EDR l’une de leurs cibles de choix. Lire la suite
-
Actualités
29 mai 2026
FortiClient EMS : une vulnérabilité exploitée pour déployer un cleptogiciel
Une vulnérabilité dans FortiClient EMS, qui permet de contourner l’authentification, est exploitée pour déployer EKZ Infostealer, transformant l’infrastructure de gestion en vecteur de compromission étendue. Lire la suite
-
Actualités
29 mai 2026
Cyberhebdo du 29 mai 2026 : menaces iraniennes sur des infrastructures critiques américaines
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
29 mai 2026
L’évolution des menaces dans l’environnement industriel en 2025
Les adversaires passent de l’accès simple à la cartographie active des boucles de contrôle. Le paysage des menaces se complexifie par la spécialisation des groupes, tandis que les lacunes de visibilité et de gestion des vulnérabilités persistent. Lire la suite