
Microsoft intègre l’IA dans Azure en local, mais Bleu reste la seule option souveraine
Les annonces de Microsoft pour ajouter de l’IA dans son « cloud sur site » sont intéressantes pour la résilience opérationnelle. Mais sur la souveraineté, elles ne règlent pas la question de l’exposition au droit américain et des risques associés.
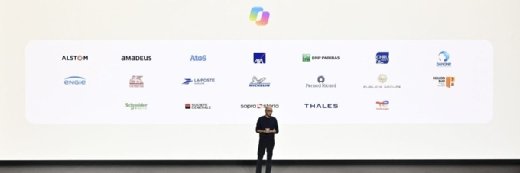
Lorsque le président d’un groupe comme Microsoft se déplace dans un pays, c’est généralement pour voir les « gros » clients, et pour son entreprise, l’occasion de faire des annonces en rapport avec le marché local.
De gros clients, il y en avait au CNIT pour le passage de Satya Nadella à Paris, en ce mois d’octobre 2026 : Schneider, Alstom, AXA, L’Oréal, Pernod-Ricard, etc. Quant aux annonces, il y en a eu sur la cybersécurité des agents et, sans surprise, sur la souveraineté. Ou plus exactement sur la résilience, car – ne faisons pas de suspens – les « nouveautés » de Microsoft ne cochent pas les cases de la souveraineté à la française.
L’IA dans « Sovereign Private Cloud »
Ce qui ne veut pas dire qu’elles n’intéresseront pas les grands groupes.
En résumé, Microsoft a musclé la partie IA de son offre Azure Local (ex-Azure Stack HCI), l’appliance qui embarque Azure et qui est installable dans les murs d’une entreprise (l’équivalent d’un Cloud@Customer chez Oracle).
Dans les annonces, on citera pêle-mêle Foundry Local (la brique qui permet de faire tourner des modèles directement sur l’infrastructure du client), GitHub Enterprise Local (un repository privé pour stocker les codes sources du client), GitHub Copilot Local (l’assistant pour les développeurs, équivalent de Codex et autres Cursor) ou encore DocumentDB et Blob Storage sur Azure Local (pour stocker les données, en local toujours).
La disponibilité générale des trois premiers est prévue mi-novembre, lors de l’événement Ignite. Événement qui précisera également la palette exacte de modèles accessibles par défaut depuis Foundry Local. On parle actuellement de Phi, Mistral, DeepSeek, Qwen, Nemotron, Olmo, gpt-oss-20b et de plusieurs speech-to-text dont Whisper ; mais le Bring Your Own LLM est aussi possible.
Les deux derniers sont en préversion publique (SQL Server Local est déjà disponible).
En parallèle, le chiffrement des VM au niveau du processeur dans Azure Local (alias les « VM confidentielles ») est disponible.
Le tout est marketé sous l’appellation « Sovereign Private Cloud », par opposition au précédent « Sovereign Public Cloud » – un Azure avec plus de contrôle des accès de Microsoft et la résidence des données assurée dans ses datacenters en Europe.
Enfin, deux outils de contrôles sont en cours de déploiement pour les clients européens : un log d’audit « infalsifiable » des interventions de Microsoft (Production Touch Ledger) et Data Guardian, qui fait superviser ces interventions en temps réel par un tiers européen de confiance.
Un cloud sur site pour la résilience
Car – et c’est la limite de la « souveraineté » de ces annonces – l’appliance reste sous l’autorité de Microsoft, à la différence des AI Factories comme celle de Dell.
Elle continue à tourner même en cas de déconnexion d’Internet, elle permet de garder les données en local, elle permet de superviser les entrées et sorties, et de mieux contrôler ses modèles. Mais elle ne permet pas de s’affranchir de l’extra-territorialité du droit américain.
On l’a suffisamment répété, mais ce dernier point est un prérequis de la souveraineté à la française telle que définie par SecNumCloud.
Ces annonces répondent par ailleurs difficilement à des « contraintes réglementaires » qu’évoquent souvent les fournisseurs, sans les citer. Et pour cause, les réglementations qui ordonnent la localisation stricte des données et du « compute » imposent également cette immunité légale. Inversement, les réglementations qui tolèrent un hébergeur américain (HDS, RGPD, NIS 2, DORA) n’imposent pas de on-prem.
Bleu reste la seule option Microsoft immune et souveraine
Pour les entreprises françaises, l’intérêt d’Azure Local et de sa partie IA est donc à chercher du côté de la résilience opérationnelle et de la gouvernance interne.
Pour la « vraie » souveraineté, il faudra se tourner vers Bleu en France, évoqué rapidement au CNIT comme National Partner Clouds, mais sans annonces particulières. Ou, dans une moindre mesure, vers External Key Management (Azure Managed HSM) – service désormais disponible – qui permet de stocker une clé de chiffrement racine sur du matériel géré par un tiers (le client lui-même ou un spécialiste comme Thales), et – ce qui est très important – hors infrastructure Microsoft.
Pour approfondir sur Hardware IA (GPU, FPGA, etc.)
-
![]()
Cloud de confiance : Snowflake se rapproche de Bleu et d’Orange Business
Par: Gaétan Raoul
-
![]()
SAP décline une « souveraineté à la carte »
Par: Gaétan Raoul
-
![]()
NetApp fait un pas vers la souveraineté avec Keystone Sovereign
Par: Yann Serra
-
![]()
Les « changements politiques » amènent Workday à réfléchir sur la souveraineté à la française
Par: Philippe Ducellier