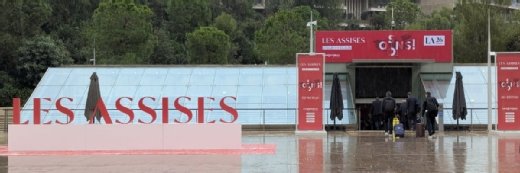
Assises de la sécurité 2026 : moins de buzzwords, retour aux fondamentaux
Si l’événement ne cesse de grandir et que son succès auprès des experts de la sécurité ne se dément pas, le constat des derniers vols de données qui ont frappé tant l’État français que les entreprises, ces derniers mois, est cinglant : un retour aux fondamentaux est nécessaire.
Jamais les Assises de la Sécurité n’auront accueilli à Monaco autant d’exposants et de participants. Chaque année, l’extension du salon est perceptible, mais cette année, elle est spectaculaire.
Le luxe de certains stands montre que le secteur connaît son âge d’or… et pourtant le constat n’est guère flatteur : les fuites de données majeures qui ont affecté différents services de l’État ont été réalisées par des pirates très jeunes, pas nécessairement très expérimentés et dont les attaques étaient au final assez simples, pour ne pas dire triviales. On pense notamment au vol des données de l’ANTS par un adolescent de 15 ans et à l’attaque sur la DGFiP dont le mode opératoire a fait l’objet d’une récente publication de l’Anssi.
« Cette publication a provoqué une certaine consternation qui est surprenante parce que ce qu’on y lit, c’est probablement ce que chaque responsable de la sécurité voit dans son quotidien », a déclaré Vincent Strubel, patron de l’agence, lors de la plénière d’ouverture du salon. « Des vulnérabilités, on en trouve un peu partout. Cela n’excuse pas la DGFiP et l’État français et c’est d’autant plus inacceptable à la DGFiP. C’est une réalité qui est assez universelle ».
Retour aux bases de la cybersécurité…
Si un temps on avait craint pour l’avenir de l’Anssi et que la tête de Vincent Strubel semblait être sur le billot, ce dernier a réussi à traverser cet été de cauchemar et tente maintenant de faire bouger le mammouth : « il faut aussi avoir le courage de dire que régler ce problème est un chantier colossal. Il faut du temps, des moyens, pour déployer les bonnes pratiques de sécurité à grande échelle. Il n’y a pas de solution magique, il n’y a pas une hydroxychloroquine de la cyber. Cela n’existe pas. Il va falloir beaucoup de temps. C’est un chantier d’exécution et il faut le mener ».
« Est-ce qu’on se parle trop entre nous et pas assez avec les autres ? Est-ce qu'on donne trop dans le buzzword et pas assez dans les fondamentaux ? »
Vincent StrubelDirecteur de l’Anssi
Ce combat passera donc par des chantiers moins exaltants que la migration vers les algorithmes post-quantiques ou le déploiement des IA pour renforcer la détection et le traitement des incidents de sécurité.
Plus prosaïquement, il s’agit déjà d’imposer la MFA sur toutes les applications critiques, ce qui semble déjà un chantier considérable à l’échelle de l’administration française…
S’il a rapidement éludé NIS 2, toujours embourbé dans les canaux législatifs, le patron de l’Anssi est revenu sur ce volet réglementaire auquel il est tellement attaché.
« Est-ce qu’on n'a pas trouvé l’équation qui fait de la cybersécurité un choix naturel pour les dirigeants ? Ce sont les questions que nous devons nous poser aujourd’hui. »
Vincent StrubelDirecteur de l’Anssi
Commentant l’attaque des agents d’OpenAI contre Hugging Face, il explique : « C’est un défaut de sécurité élémentaire ! Des mesures urgentes doivent être prises pour corriger le tir et ce n’est pas différent avec l’IA, car sinon on va reproduire le péché originel, qui est la source peut-être de la majorité de nos problèmes, c’est-à-dire dégager les éditeurs de leurs responsabilités. C’est ce qu’on essaie de faire aujourd’hui avec le CRA ». Un texte européen qui ne nécessite pas de transposition nationale pour entrer en vigueur.
Vincent Strubel a aussi évoqué les travaux sur le CSA 2 (Cybersecurity Act 2) et le CADA (Cloud and AI Development Act) qui visent à protéger une Europe prise en étau dans le bras de fer qui oppose les États-Unis et la Chine sur l’IA.
Vers une déferlante de tentatives d’escroqueries dopées à l’IA
« Ce qui nous concerne le plus vis-à-vis de l'état de la menace, c’est la vitesse avec laquelle l'IA a démultiplié les capacités des attaquants. »
Patrick TouakChef du commandement du Ministère de l’Intérieur dans le Cyberespace.
Si les administrations françaises peinent à s’aligner sur les meilleures pratiques actuelles, la menace continue à évoluer. L’IA permet désormais aux attaquants de passer à l’échelle.
« On sait que l’IA, c’est un multiplicateur de forces pour les attaquants. Cela ne va pas rendre possibles des attaques impossibles. Les vulnérabilités, qui aujourd’hui sont partout, seront demain exploitées tout le temps, en permanence. Les bonnes pratiques de base restent notre premier rempart contre ces attaques », martèle le directeur général de l’Anssi.
Les attaquants sont de plus en plus structurés comme une industrie à part entière et vont, eux aussi, exploiter l’IA pour être plus productifs.
« L’IA ne génère pas de nouvelles formes d'attaques, mais vient faciliter celles qui existent déjà. »
Patrick TouakChef du commandement du Ministère de l’Intérieur dans le Cyberespace.
Évoquant le marché du Cybercrime-as-a-Service, Glen Prichard, chief of the Cybercrime and Technology Section UNODC (United Nations Office on Drugs and Crime), explique : « vous pouvez aujourd’hui acheter un kit d’attaque clé en main. La conséquence de cela, c’est qu’il n’y a pas de barrière à l’entrée dans ce domaine. Dans le passé, il fallait avoir une compréhension suffisante des systèmes informatiques. Maintenant, vous pouvez acheter toute la connaissance. C’est très facile d’entrer et cela ouvre la porte à de nouvelles personnes dans ce milieu. Le crime organisé s’est emparé de la technologie et quand vous recevez une tentative de fraude, ce n’est pas un adolescent dans une cave en Californie ou en Australie. Il s’agit désormais de membres du crime organisé ».
« Vous pouvez aujourd’hui acheter un kit d’attaque clé en main. La conséquence de cela, c’est qu’il n’y a pas de barrière à l’entrée dans ce domaine. »
Glen PrichardChief of the Cybercrime and Technology Section, UNODC
Patrick Touak, chef du commandement du ministère de l’Intérieur dans le Cyberespace, est venu confirmer le besoin de travailler à l’international pour contrer ces groupes d’attaquants, sachant que ces réseaux peuvent faire des victimes en France tout en opérant depuis l’étranger. « Les entreprises doivent se préparer à faire face à de plus en plus d’escroqueries. Il y a en Asie du Sud-Est des organisations criminelles qui ont installé des Scam Farms de milliers de personnes et qui escroquent des gens à l’autre bout du monde, pour quelques euros, et les entreprises pour quelques milliers d’euros. L’intelligence artificielle va leur permettre de déferler sur l’Europe. Les entreprises doivent s’y préparer, et mettre en place les processus nécessaires pour éviter que, sur le coup de l’émotion, quelqu’un ne fasse un virement ».
Avec l’IA et les fuites de données massives, ces attaques seront de plus en plus précises et les scénarios inventés par les escrocs seront de plus en plus sophistiqués.
Pour approfondir sur Gestion de la sécurité (SIEM, SOAR, SOC)