
Splunk .conf26 : la surveillance des agents d’IA enfin disponible
Lors de sa conférence à Denver, l’éditeur sonne le départ commercial de sa nouvelle génération de consoles d’observabilité désormais capables de suivre les traces laissées par les IA. Ces consoles sont elles-mêmes davantage accélérées par des IA que précédemment.
Splunk, la filiale de Cisco qui édite des solutions de surveillance des ressources informatiques, annonce enrichir ses produits de la faculté de suivre les actions des agents d’IA, lors de sa conférence annuelle Splunk .conf26 qui se tient cette semaine à Denver, dans le Colorado. Cette amélioration était en projet depuis l’année dernière.
Principalement, les consoles d’observation des serveurs et de la cybersécurité se dotent d’un nouveau module Splunk Agent Observability qui suit toutes les traces laissées par les agents d’IA. Du GPU jusqu’aux bases de données vectorielles, en passant bien entendu par la mémoire utilisée et les applications appelées. En contextualisant ces traces, il évalue la qualité des résultats produits, la cause racine d’un problème et, même, ce que ces agents coûtent en tokens.
Il est aussi désormais possible d’écrire le script de ces agents directement dans Splunk, via un nouvel outil, Observability Studio, de sorte qu’ils soient conçus dès le départ pour produire des métriques optimales selon le format standard OpenTelemetry.
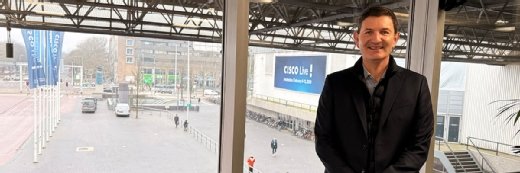
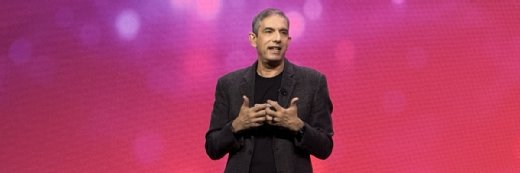
« L’IA n’est pas la priorité No 1 de nos clients. Leur priorité numéro 1, c’est d’avoir confiance dans leur IA. Donc, nous avons entièrement repensé Splunk dans ce but », lance Kamal Hathi, le patron de Splunk (en photo en haut de cet article), lors de son discours d’ouverture de la conférence. À l’occasion de celui-ci, il a aussi montré des interfaces qui n’ont plus rien à voir. Car elles sont elles-mêmes basées sur des IA pour corréler les anomalies et lancer des procédures de remédiations avec l’aval des techniciens humains.
« Historiquement, la résilience d’une informatique, c’est faire converger ce qu’il se passe sur l’infrastructure, sur le réseau, sur les applications. Avec Cisco, nous proposions des consoles différentes pour chacun de ces domaines. Mais à l’heure où les collaborateurs sont des agents d’IA, il faut remédier aux situations à la vitesse de la machine. »
« Donc nous avons désormais une console Splunk Observability Cloud qui réunit tout : l’analyse des logs de l’infrastructure, l’APM, la surveillance des agents et même la topologie du réseau, via un nouveau module Network Intelligence App. Vous restez ainsi dans le même environnement pour remonter toute la chaîne d’un problème et vous le faites grâce à de nouvelles IA désormais omniprésentes dans l’interface et hyper réactives », poursuit Kamal Hathi.
Trois consoles pour une même base technique gorgée d’IA
En vérité, il y a plutôt trois consoles. Elles reposent toutes sur la même plateforme de collecte des données, qui peut être installée sur site ou utilisée depuis le cloud public d’AWS, et proposent les mêmes remédiations, via des IA maison de Cisco et Splunk. La différence est que chacune de ces consoles est dessinée pour les habitudes d’une expertise en particulier.
Splunk Observability Cloud se destine aux administrateurs des serveurs applicatifs ; même si ce n’est pas encore très clair, ce produit devrait à terme remplacer les anciennes consoles IT service Intelligence, pour les administrateurs système, et AppDynamics, pour les DevOps qui surveillent la réactivité des applications. Splunk commercialise deux versions de Splunk Observability Cloud : Essential et Premier.
« Essential se focalise sur les cas d’usages principaux, pour que les équipes soient rapidement opérationnelles dans la surveillance de l’infrastructure, des applications, et des agents. Premier s’adresse de son côté aux équipes qui développent elles-mêmes des applications et des agents d’IA et qui ont besoin de fonctions avancées comme l’analyse de l’expérience utilisateur et la surveillance des bases de données », résume Kamal Hathi.
La seconde console, Enterprise Security, est celle qui se présente comme un SIEM pour les équipes de cybersécurité, avec des outils et des tableaux qui reprennent les bonnes pratiques de la Threat Intelligence et de l’investigation. Cette console existe aussi à présent en deux versions Essential et Premier. En substance, Essential sert à détecter et commenter tous les risques, tandis que Premier autorise les remédiations automatisées.
La troisième console n’est pas de Splunk, mais c’est tout comme. Il s’agit de Cloud Control de Cisco, qui s’adresse d’abord aux administrateurs réseau, mais repose sur exactement les mêmes outils télémétriques que les deux autres. De manière ironique, c’est sur cette console-là que Splunk a fait toutes ses démonstrations des nouvelles possibilités agentiques lors de sa conférence.
Dans toutes les versions, se trouvent des LLM maison, dits SRE (Site Reliability Engineering), entraînés soit sur la lecture des logs, soit sur des bases graphes qui associent les comportements. Ce sont eux qui automatisent les recoupements entre les métriques que faisaient auparavant les ingénieurs et qui déduisent les meilleures actions à entreprendre.
« Il ne s’agit plus d’apporter la lecture des données à nos clients. Il s’agit de supporter leur besoin de fiabilité à l’échelle de leur entreprise entière, en posant automatiquement les bons contrôles, les bons garde-fous », dit Kamal Hathi lors d’un point presse. Il défend la nécessité d’avoir « un personnel de robots intelligents » pour réagir à des situations modernes elles-mêmes provoquées par des agents d’IA.
On trouve donc aussi dans ces consoles des SLM, appelés Luna, qui sont, eux, spécialement conçus pour la surveillance des agents d’IA. Ces nouveaux SLM sont issus du rachat, peu avant l’été, de la startup californienne Galileo par Cisco. Ils sont entraînés pour détecter les hallucinations et autres dérives des IA, notamment l’accès à des données interdites, et sont utilisés dans les consoles de Splunk pour intercepter et bloquer des requêtes et les réponses potentiellement dangereuses. Splunk donne les exemples respectifs des attaques par injection et des fuites de données.
Davantage d’IA, mais moins de coûts
« Les SLM sont de tous petits modèles d’IA qui ne connaissent qu’un sujet précis. Luna est le nom de la gamme que nous fournissons et que nous allons agrémenter au fil du temps avec des SLM entraînés sur de nouvelles activités. L’intérêt premier des SLM est économique : comme ils sont petits, ils produisent très peu de tokens pour surveiller des IA qui produisent déjà elles-mêmes des tokens », résume Stéphane Estevez, l’expert technique de Splunk France.
La plateforme de collecte de données sur laquelle reposent toutes ces consoles a aussi changé. Il s’agit désormais de Cisco Data Fabric, une évolution qui avait été aussi annoncée l’année dernière et dont le principe est de coûter moins cher en stockage.
« L’idée est qu’il n’est plus nécessaire de stocker les métriques sur les disques directement attachés aux serveurs qui les analysent. Désormais, les solutions de Splunk peuvent interroger ces métriques à distance. Ce sera soit du stockage très peu cher (objet) pour les métriques précédemment récupérées et qui n’ont plus qu’une valeur historique, soit des données qui demeurent sur leur plateforme d’origine. Dans cette seconde catégorie, nous avons des connecteurs. Après Snowflake et S3, nous annonçons AWS CloudWatch Lake et Databricks. D’autres suivront au fur et à mesure », détaille Stéphane Estevez.
Et d’expliquer que la spécificité de Cisco Data Fabrics consiste à générer localement un index des données interrogeables ailleurs et à les présenter aux outils de Splunk dans un format universel.
« Il ne s’agit pas d’une migration de plateforme ! Nous avons fait en sorte que le passage de Splunk Platform à Cisco Data Fabric soit aussi transparent qu’une mise à jour », argumente Kamal Hathi, en réponse à une question du MagIT à propos des éventuels frais et contraintes liés au déploiement de cette nouvelle architecture.
Il assure que le modèle de licence reste le même qu’auparavant et que l’arrivée des SLM, sous le nom Splunk Agent Observability donc, est à considérer comme une extension gratuite des consoles. Pour autant, Splunk reste toujours aussi discret sur ces tarifs, que ses concurrents accusent régulièrement d’être les plus élevés du marché.
Pour approfondir sur Administration de systèmes
-
![]()
Bring Your Own Cloud : Datadog s’éloigne (un peu) du tout SaaS
Par: Beth Pariseau
-
![]()
Réseaux d’IA : Cisco lance la V1 d’Agntcy, l’Internet des agents
Par: Yann Serra
-
![]()
IA agentique : AWS étoffe son framework AgentCore
Par: Gaétan Raoul
-
![]()
AgenticOps et SOC agentique, les concepts inédits de Splunk
Par: Yann Serra