
Splunk .conf26 : la cybersécurité bascule dans l’ère des guerres de robots
La prochaine version du SIEM de l’éditeur apportera un « personnel » d’IA autonomes pour se défendre contre les cyberattaques menées par des IA. Car l’humain ne pourra pas mener seul des combats qui se déroulent à la vitesse des machines.
À Denver, dans le Colorado, lors de la conférence Splunk .conf26, l’éditeur éponyme des logiciels de surveillance des ressources informatiques ne fait pas que mettre à jour ses solutions pour désormais suivre aussi à la trace les agents d’IA. Il généralise surtout lui-même l’IA dans ses produits pour remplacer les humains qui les manipulaient jusqu’alors.
Mais à la différence de toutes les autres solutions qui vendent en douce l’économie de salariés, il se pourrait que le concept d’AI Workforce (personnel composé de robots) soit ici justifié : il faut déployer des robots pour surveiller les robots. Et surtout pour les contre-attaquer.
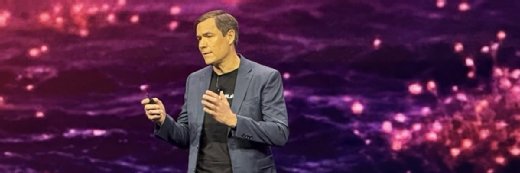
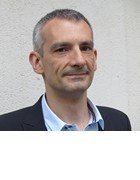
« Les robots qui mènent des cyberattaques sont bien plus rapides que les humains. Donc, il est nécessaire d’avoir un système de défense plus rapide pour les humains. C’est essentiellement une question de remettre à niveau votre posture de cybersécurité », argumente John Morgan, le patron des solutions de cybersécurité (en photo en haut de cet article), après avoir présenté sur scène les dernières évolutions agentiques de Splunk Enterprise Security. Ce logiciel de SIEM est notamment le best-seller de l’éditeur en France.
« Remplacer l’humain est un sujet excessivement sensible. Nous en avons parfaitement conscience. Mais, d’une part, nous pensons qu’il faut combattre le feu par le feu. Ce n’est pas le rôle des humains d’affronter des cyberattaques aussi dévastatrices que celles menées par l’IA. Si votre SOC [Centre des Opérations de Sécurité, la principale clientèle de Splunk Enterprise Security] envoie des humains au front face à des IA, autant qu’il ferme tout de suite boutique, car ce qu’il défend ne survivra pas », plaide l’interlocuteur du MagIT.
« D’autre part, l’IA ne va certainement pas détruire les emplois existants dans les SOC qui, en l’état, sont en manque de personnel. Car l’IA réagit, mais le jugement des postures à prendre reste l’exclusivité des humains. Or, ces jugements sont de plus en plus nécessaires à l’ère de l’IA », ajoute-t-il, en expliquant qu’il s’agit plutôt désormais de déplacer le rôle de l’humain vers un domaine d’expertise déjà identifié.
L’argument de permettre au salarié de se concentrer sur des tâches « plus valorisantes » est une constante chez les vendeurs de solutions d’IA et, avant eux, chez ceux qui poussaient déjà à l’automatisation par scripts. Mais c’est la première fois qu’un fournisseur est capable de véritablement en citer une.
Deux versions pour deux échelles de surveillance
La nouvelle génération agentique de Splunk Enterprise Security existera en deux versions, Essential et Premier, exactement comme Splunk Observability qui, lui, est conçu pour la maintenance des serveurs (pannes, goulets d’étranglement, capacités saturées, etc.). Un point intéressant est que, dans Esssential, la version la moins chère, les IA déployées pour tout surveiller attendront qu’un humain valide une contre-attaque avant de la lancer. Dans la version Premier, en revanche, les IA seront autonomes au-delà d’un certain seuil de danger.
« Il y a trois principaux apports dans la nouvelle version Essential par rapport aux fonctions disponibles actuellement. Le premier est un agent dit de triage qui va prendre les alertes entrantes, les classer dans des catégories et vous aider à dresser un palmarès des incidents à traiter en priorité. Le second est un module Exposure Analytics qui découvre les failles avant qu’elles ne soient exploitées. Enfin, nous introduisons des outils de construction d’automatisation SOAR », détaille John Morgan.
Pour mémoire, un SOAR est un logiciel de montage qui permet de scénariser la coordination entre plusieurs outils, de sorte à automatiser les tâches de base dans le traitement des incidents. John Morgan insiste sur le fait que ce SOAR servira en version Essential à faire de l’ingénierie de la détection d’incidents pour guider ensuite les réponses des humains. En version Premier, en revanche, il servira à exécuter tout seul les procédures de remédiation. Qu’il s’agisse de lancer une contre-attaque, comme de colmater les failles découvertes au fil de l’eau.
« La différence principale entre les versions Essential et Premier est une question d’échelle. Splunk Enterprise Security Premier fera davantage de calculs, avec un volume plus important d’agents d’IA qui auront des capacités accrues d’investigation sur des ressources plus nombreuses », dit John Morgan en évoquant un seuil d’activités au-delà duquel le personnel humain d’un SOC serait submergé.
Premier aura aussi l’exclusivité de certaines fonctions, notamment l’UEBA (User and Entity Behavior Analytics), qui bâtit au fur et à mesure une base de connaissance sur les comportements normaux des comptes utilisateurs et des applications pour mieux identifier une déviance.
Disponible au cours de l’année prochaine en version sur site
D’une manière plus générale, Splunk Enterprise Security va bénéficier des mêmes mises à jour structurelles que Splunk Observability avec lequel il partage la même base technique. En particulier, la base de collecte des informations Splunk Platform va être remplacée par la base Cisco Data Fabric qui apporte la possibilité d’interroger des données à distance, sans nécessairement les rapatrier sur les disques accolés aux serveurs qui calculent.
Même si cela signifie qu’il faudra certainement revoir l’architecture matérielle en place au-delà d’une simple mise à jour, Splunk promet que l’indexation offerte par Cisco Data Fabric devrait permettre de faire des économies significatives sur les coûts de stockage.
L’autre apport est donc l’arrivée massive des IA dans la solution. D’une part des LLM du marché pour interpréter le tout-venant des métriques collectées à tous les niveaux d’un datacenter, d’autre part des SLM spécifiquement entraînés par Splunk et sa maison mère Cisco sur des domaines d’activité précis – en particulier l’analyse des traces laissées par d’autres IA en production, soit le nouveau cœur du sujet de la surveillance. L’intérêt de ces SLM est qu’ils coûtent moins cher en production, car ils consomment bien moins de ressources de calcul et, donc, d’électricité.
Il y aura un outil appelé Agent Launchpad qui servira aux équipes à configurer la flotte des SLM/LLM à mettre en production ainsi que les agents qui s’en servent.
Pour autant, les clients de la version de Splunk Enterprise Security qui s’installe sur site devront attendre le printemps prochain pour bénéficier de ces avancées. Dans un premier temps, seule la version utilisable en SaaS est mise à jour.
« D’ici à novembre, il sera possible d’utiliser une version hybride, avec la version en cloud dotée de tous les nouveaux agents d’IA et toutes les nouvelles fonctions qui pourra se baser sur les métriques rassemblées sur votre base Splunk Platform actuellement déployée sur site », dit John Morgan.
Parallèlement, Splunk présente lors de sa conférence une version de cet arsenal d’IA installable, avec toutes les nouvelles fonctions, sur un cluster de serveurs Cisco, rempli de GPU Nvidia et appelé AI Pod. Cet arsenal porte un nom, Splunk AI Tier et, d’ici à décembre, il sera également possible de l’interconnecter à une infrastructure Enterprise Security déjà en place.
Pour approfondir sur Gestion de la sécurité (SIEM, SOAR, SOC)
-
![]()
Splunk .conf26 : la surveillance des agents d’IA enfin disponible
Par: Yann Serra
-
![]()
Databricks : une troisième acquisition en vue (Panther) pour bâtir son SIEM
Par: Gaétan Raoul
-
![]()
Bring Your Own Cloud : Datadog s’éloigne (un peu) du tout SaaS
Par: Beth Pariseau
-
![]()
La SOAR est-elle morte ou vive ? Un peu des deux
Par: Michael Nadeau