
Cloud « souverain » : en Europe, Google s’en remet à Thales, S3NS et ses partenaires
Lors de son AI Sovereign Summit, le géant du cloud américain a vanté une vision pragmatique de la souveraineté numérique. S’il enrichit ses briques d’audit et de chiffrement, il a surtout fait la part belle à S3NS et à Thales, véritable clé d’accès aux marchés régulés européens.
Trois appellations qui manquent sans doute de transparence.
C’est pourtant le moyen trouvé par GCP pour préciser les frontières de son offre « souveraine ». Dans l’ordre, ces offres couvrent les contrôles de données disponibles depuis son cloud public, sa solution hybride/isolée et sa pile technologique cloud gérée par des partenaires indépendants.
L’option « Data Boundary » inclut ainsi sur la gestion des clés de chiffrement externalisées.
Le fournisseur proposait déjà à ses clients de s’appuyer sur l’option CSE (Client-Side Encryption) en lien avec le dispositif EKM (External Key Management). Cela permet de gérer en propre les clés de chiffrement des données hébergées sur GCP.
Lors de son Sovereign AI Summit le 17 novembre 2026 à Bruxelles, Google Cloud a annoncé la préversion de Confidential External Key Management (cEKM). Il s’agit d’étendre cette logique d’externalisation aux racines de confiance en laissant les clients ou les partenaires les gérer depuis un HSM certifié par Google. Seuls des VM confidentielles s’exécutent sur le cloud de GCP. Le fournisseur mentionne des partenaires existants en France, en Allemagne, en Italie et en Espagne. Telefónica serait en train de mettre en place cette capacité en Italie. Swarchz IT via StackIT, la filiale cloud du propriétaire de Lidl, propose une offre de chiffrement CSE pour Google Workspace.
« La plupart des clients sont d’abord préoccupés par le risque d’exfiltration de leurs données », avance Jai Haridas, vice-président et directeur général cloud souverain chez Google Cloud, auprès du MagIT. « Ils peuvent avoir le contrôle complet des clés de chiffrement et pour certains d’entre eux, cela suffit amplement ».
Au sein de l’offre Data Boundary, Google livre également un gestionnaire d’audits, afin d’accélérer la mise en conformité des systèmes. Pour l’instant, l’outil couvre les normes financières, les exigences du régulateur suisse et des fonctions pour le respect de DORA (Digital Operational Resilience Act) sont prévues.
L’IA on-prem façon Google Cloud
Pour gagner davantage en contrôle, il convient de privilégier Google Distributed Cloud, une évolution de la pile technologique basée sur Anthos. Elle permet de déployer localement des instances Kubernetes sur site et certaines briques logicielles, connectées ou déconnectées (air-gapped). Une option VMware est également disponible.
« GDC a été spécialement conçu pour ce genre de charges de travail à plus petite échelle, sur site et celles liées au renseignement et à la défense », indique Jai Haridas, auprès du MagIT. En clair, Google destinait d’abord GDC aux acteurs fédéraux, l’a ouvert aux alliés et est en train de l’adapter aux acteurs qui réclament des solutions d’Edge Computing. Un cas d’usage évoqué par l’opérateur télécom/ESN belge Proximus.
À ce titre, Google permet de déployer des modèles Gemini sur GDC et une passerelle IA. Là, il faut que les machines soient attestées par le fournisseur. Pour accueillir Gemini 2.5 Flash, il faut déployer un serveur DELL XE9680 équipé de deux processeurs Intel Xeon Platinum 8592, de 2 To de RAM DDR5, de huit GPU Nvidia H200 et de 124 To de stockage SSD.
Le mode d’implémentation décrit dans la documentation est connecté au control plane du fournisseur américain. Il existe également une variante air-gapped du déploiement de Gemini, renseigne Jai Haridas.
Bien que GCP utilise des briques open source au sein de Google Distributed Cloud et qu’il n’a pas accès au control plane une fois déconnectée, l’offre « air-gapped » n’efface pas les dépendances techniques vis-à-vis du fournisseur ni les risques liés à l’application du droit extraterritorial. « Nous sommes une entreprise américaine, nous devons donc respecter les lois américaines », reconnaît Jai Haridas. « Mais dans le cas présent, il n’y a pas d’accès technique extraterritorial ».
Gemini arrive aussi sur S3NS (les TPU pas encore)
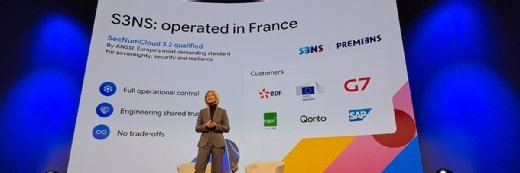
L’évènement de Bruxelles était l’occasion de pousser la première offre d’ampleur au sein de Google Dedicated Cloud, portée par S3NS, la joint-venture de Thales et de Google.
PREMI3NS, l’offre qualifiée SecNumCloud de S3NS aura le droit aux modèles Gemini. Les collections Gemini 3 et 4 sont déjà mentionnées dans sa documentation.
Avant cela, Gemini Enterprise Agent Platform (ex-Vertex AI) est arrivée en disponibilité générale sur le cloud de « confiance » au début du mois de novembre. Il est déjà possible d’héberger des modèles open weight depuis Hugging Face, ainsi que ceux proposés par Mistral AI et Google (Gemma) depuis le Model Garden.
L’accès aux outils est une chose, l’accès aux machines en est une autre.
Pour l’instant, S3NS dispose de GPU Nvidia A100, H100, H200, RTX Pro 6000, L4, GB 200, B200 et T4. Les modèles Gemini ont été entraînés avec des puces TPU. Elles n’en ont pas forcément besoin au moment de l’inférence.
Selon le dirigeant, l’arrivée des TPU sur S3NS n’est pas écartée, mais cela demandera des efforts d’ingénierie supplémentaires, prévient-il.
« La pile que nous avons déployée avec S3NS est compatible avec les TPU », considère Jai Haridas. « Il nous suffit de nous assurer qu’il existe un centre de données capable de les héberger, avec toute l’infrastructure nécessaire : l’alimentation électrique, le refroidissement liquide, etc. Ce sont des équipements rares de nos jours ».
Il faut également que « les clients répondent présents », ajoute pour sa part Hélène Bringer, vice-présidente des systèmes d’information critiques et de la branche Services Numériques chez Thales, accessoirement la présidente de S3NS.
La présidente estime que S3NS ne manque pas de capacités de calcul. « Le marché européen est contraint par les problèmes d’approvisionnement. Ce n’est pas notre cas », affirme Hélène Bringer, auprès du MagIT. « Grâce à la capacité de planification de Google, nous avons accès aux nouveaux GPU, à suffisamment de mémoire vive, de serveurs, de CPU, etc. », affirme-t-elle. « Notre première région n’est pas remplie, loin de là, et nous aurons de quoi voir venir avec la deuxième région en Allemagne ».
Google Dedicated Cloud : Thales et S3NS en première ligne
Et de répéter que S3NS est un cloud de « confiance », pas souverain. « Nous nous assurons de la souveraineté des données, du modèle opérationnel et de la sécurité. Nous ne sommes pas souverains d’un point de vue du hardware », précise Hélène Bringer.
Les acteurs présents tout au long de la chaîne d’approvisionnement du matériel sont interdépendants, affirme-t-elle en substance.
Dans un même temps, lors d’un une session de question-réponse avec les participants du sommet, la dirigeante a indiqué que S3NS est en train de lister avec Google les dépendances logicielles de PREMI3NS. Il s’agit de prévoir des « briques alternatives » (open source de préférence) en cas d’interruption des mises à jour poussées par GCP, puis passées au peigne fin par les équipes de S3NS et de Thales. Pour l’instant, l’acteur français promet que ses systèmes peuvent fonctionner jusqu’à douze mois après l’occurence d’un « kill switch ».
Plus urgemment, le groupe français est en train de déployer Thales Secure Cloud en Allemagne. La société entend reproduire le déploiement technique de S3NS. Elle a déjà déployé la pile technologique dans trois data centers près de Berlin.
Thales Secure Cloud travaille avec la BSI (l’homologue allemande de l’ANSSI) pour valider sa conformité au framework C3A (le dossier a été déposé le 1er octobre), passer les certifications C5 et ISO 27001 (d’ici au premier trimestre 2027), avant de s’attaquer à la qualification SecNumCloud 3.2. L’objectif est d’accueillir les clients allemands (secteurs publics et régulés) et de gérer les backups des clients de la région française de S3NS.
De son côté, S3NS se concentre sur le déploiement progressif des services de GCP sur la plateforme PREMI3NS. Environ soixante d’entre eux sont déjà disponibles. Elle prévoit d’accueillir les logiciels SaaS d’une quinzaine d’éditeurs, dont S/4HANA Cloud (avec l’offre Rise With SAP), Blackline, Splunk, MongoDB, Tsuga, Pigment, GitLab ou encore Elastic. « Au total, nous avons des discussions avec 50 acteurs pour héberger 70 solutions SaaS », indique Hélène Bringer. Jai Haridas est également sollicité pour évoquer l’offre de ce partenaire. Plus de 130 clients auraient déjà signé avec S3NS, dont Thales, EDF, MGEN, AG2R la Mondiale ou Pelico, malgré le surcoût de 15 à 20 % par rapport à l’offre de GCP.
Google Workspace sur S3NS à l’étude
En revanche, pas de Google Workspace. En tout cas pas pour le moment. « Au cours des six dernières années, nous avons mené d’importants travaux d’ingénierie pour garantir la mise en place de contrôles vérifiables sur l’ensemble de cette pile technologique. Workspace repose en réalité sur une pile différente », note Jai Haridas. Il évoque notamment la nature distribuée de l’architecture de la suite collaborative qui s’appuie fortement sur la mise en cache et les appareils (ordinateurs, mobiles, etc.).
Les entreprises peuvent s’appuyer sur le chiffrement côté client et l’externalisation des clés associées. Jai Haridas n’écarte toutefois pas la possibilité que GCP laisse les équipes de S3NS déployer Workspace sur le cloud de confiance. « Pour arriver au respect du SecNumCloud, il reste encore beaucoup de travail à faire », souligne-t-il. Si cela se fait « ce sera un projet de très grande envergure ».
Pour approfondir sur Réglementations et Souveraineté
-
![]()
SAP décline une « souveraineté à la carte »
Par: Gaétan Raoul
-
![]()
SecNumCloud : le cloud public d’OVHcloud et l’IaaS de Numspot obtiennent la qualification
Par: Gaétan Raoul
-
![]()
Bleu et S3NS attirent aussi les éditeurs métiers de tailles intermédiaires
Par: Philippe Ducellier
-
![]()
SAP chez OVHcloud, c’est envisageable. Mais…
Par: Philippe Ducellier