
putilov_denis - stock.adobe.com
L’IA dans le SOC : cinq cas d’usage à forte valeur ajoutée pour les entreprises
Hiérarchiser les alertes, accélérer les investigations, renforcer la chasse aux menaces, fluidifier la réponse aux incidents et le reporting : l’IA apporte beaucoup au SOC, à condition d’en maîtriser les risques et de conserver une supervision humaine.
Les équipes des centres opérationnels de sécurité (SOC) doivent aujourd’hui absorber des volumes inédits d’alertes, de télémétrie, de renseignement sur les menaces et de données d’investigation, sans rien sacrifier de leur réactivité ni de leur précision. Il en découle plusieurs difficultés, à la fois opérationnelles et de métier :
- le temps des analystes englouti dans des tâches répétitives ;
- des investigations et des mesures de confinement qui tardent ;
- l’impossibilité de faire monter en charge les opérations de sécurité par les seuls recrutements ;
- l’impact potentiel d’incidents qui s’éternisent sur l’activité, la conformité et la réputation.
Les IA peuvent désormais épauler l’analyse et automatiser des processus au périmètre bien délimité et une défense qui s’appuie sur l’IA constitue une brique essentielle de toute stratégie de sécurité. Mais la valeur de ces outils dépend étroitement de la qualité des données, de leur intégration, des contrôles mis en place et de la supervision humaine.
Les cas d’usage qui suivent montrent comment les entreprises peuvent intégrer l’assistance de l’IA aux procédures quotidiennes du SOC. Pour en évaluer l’intérêt, il convient d’examiner pour chacun ce que fait l’IA, les bénéfices attendus, les points d’attention pour la mise en œuvre et les principales limites.
Tri et hiérarchisation des alertes
Les équipes du SOC peuvent confier à l’IA l’analyse des alertes à la lumière de signaux de contexte : comportement des utilisateurs, criticité des actifs, historique d’activité ou encore renseignement sur les menaces. Les bénéfices : un tri plus rapide par les analystes, une meilleure affectation d’expertises rares et moins d’investigations répétitives.
Avant d’adopter un tri assisté par l’IA, plusieurs questions doivent être tranchées :
- Comment l’organisation intégrera-t-elle les données du SIEM, de l’EDR et des systèmes d’identité pour garantir la fiabilité des résultats ?
- Comment définira-t-elle les seuils de confiance ?
- Comment préservera-t-elle la supervision humaine face aux événements ambigus ou à fort impact ?
L’objectif est double : réduire le volume d’alertes et mieux hiérarchiser les incidents. Les gains en matière de hiérarchisation sont d’autant plus spectaculaires que l’IA dispose d’un contexte exact et d’une télémétrie de qualité.
Investigation et analyse des incidents
L’IA permet de corréler des événements issus de systèmes nombreux et hétérogènes pour en tirer une chronologie ou une synthèse d’investigation. L’enjeu est de réduire le temps nécessaire pour comprendre un incident et non de produire toujours plus d’alertes.
L’IA sait résumer des événements liés entre eux, repérer l’activité pertinente, faire remonter les éléments de preuve et traduire des constats techniques en un récit de l’incident intelligible pour les parties prenantes. Une investigation assistée par l’IA peut ainsi mettre au jour une compromission d’identité en plusieurs étapes, dont les signaux sont dispersés entre les systèmes d’identité, les terminaux, la messagerie et le réseau.
Encore faut-il que l’analyse de l’IA repose sur une télémétrie faisant autorité et que les rapports renvoient aux éléments de preuves sources. Toutes les recommandations de l’IA doivent être journalisées, et la traçabilité des preuves maintenue, afin de se prémunir contre les hallucinations et les conclusions non étayées.
Chasse aux menaces et ingénierie de détection
Les analystes peuvent s’appuyer sur l’IA pour formuler des requêtes, repérer des comportements anormaux, explorer des hypothèses et traduire le renseignement sur les menaces en logique de détection. Des techniques d’analyse avancées sont ainsi mises directement entre les mains des équipes du SOC, en exploitant les données et la connaissance propres à l’organisation.
Parmi les bénéfices possibles : une élaboration plus rapide des hypothèses, une écriture de requêtes plus efficace et une adaptation plus rapide et plus précise aux menaces émergentes.
Les résultats doivent toutefois être soigneusement validés avant de passer la chasse aux menaces assistée par l’IA en production. Des règles de détection générées par l’IA et non vérifiées sur la télémétrie de l’entreprise risquent de produire du bruit, ou un faux sentiment de sécurité.
Réponse aux incidents et remédiation
L’IA peut recommander, voire orchestrer, des actions de réponse circonscrites en s’appuyant sur l’infrastructure SOAR et les règles existantes : isolement de terminaux, désactivation d’identités compromises, blocage d’indicateurs de compromission ou lancement de processus de remédiation prédéfinis.
Il est recommandé d’organiser ces réponses selon plusieurs niveaux d’autonomie :
- la recommandation ;
- l’automatisation supervisée ;
- l’action autonome.
Chaque niveau présente un profil de risque différent. Mieux vaut généralement commencer par des actions réversibles et bien maîtrisées, et instaurer des étapes de validation pour celles susceptibles de perturber l’activité. Une réponse automatisée erronée peut amplifier un incident au lieu de le contenir.
Reporting de sécurité et gestion des connaissances du SOC
Les équipes chargées de la sécurité ont également besoin de rapports d’incident et d’actions à mener, clairement identifiés, tandis que les métiers, la direction et les auditeurs attendent une information concise et non technique. Le reporting assisté par l’IA permet d’automatiser les synthèses d’incident, les rapports destinés à la direction et la documentation post-incident. La seule documentation des passations entre équipes illustre parfaitement la façon dont l’IA peut fluidifier les processus courants du SOC. D’autres pistes méritent d’être explorées pour alléger la charge des analystes et améliorer la communication.
Les synthèses générées doivent cependant distinguer clairement les faits vérifiés, les conclusions des analystes et les questions restées en suspens.
Comparé à la réponse automatisée aux incidents, le reporting par l’IA constitue un point de départ relativement peu risqué, puisque les analystes peuvent relire les contenus produits avant leur diffusion.
Intégrer l’IA au SOC sans ajouter une nouvelle couche de risque
Les cas d’usage décrits ci-dessus offrent des moyens concrets et durables d’introduire l’assistance de l’IA dans les opérations quotidiennes du SOC. Encore faut-il traiter aussi bien les opportunités que les défis que soulève le recours à des systèmes d’IA.
Partir des goulets d’étranglement des processus, et non des capacités de l’IA
- Identifier les processus caractérisés par de gros volumes, un caractère répétitif, des délais mesurables et des données accessibles.
- Établir des indicateurs de référence avant le déploiement.
Encadrer les productions de l’IA par une gouvernance
- Définir les cas d’usage acceptables et les actions autonomes proscrites.
- Exiger auditabilité, attribution des sources, contrôle des accès et traitement adapté des données.
- Fixer des exigences de revue humaine proportionnées à l’impact.
Mesurer les résultats métier à l’aide d’indicateurs standard
- Délai moyen de tri des alertes.
- Délais moyens d’investigation et de réponse.
- Heures d’analystes consacrées aux tâches répétitives.
- Taux de faux positifs.
- Qualité de la détection.
- Part des recommandations de l’IA nécessitant une correction par un analyste.
- Incidents ou exceptions liés à l’automatisation.
La décision de la direction : par où faire entrer l’IA dans le SOC ?
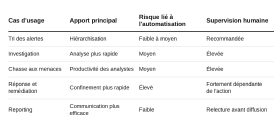
Il faut privilégier les cas d’usage où l’IA peut réduire les frictions sans accroître sensiblement les risques.
Commencez par déployer des cas d’usage d’assistance, puis évoluez vers davantage d’actions automatisées à mesure que les preuves, les contrôles et la confiance de l’organisation se consolident. Construisez une feuille de route du SOC augmenté par l’IA, autour de résultats mesurables, d’une gouvernance solide et d’un juste équilibre entre automatisation et supervision humaine.
Damon Garn dirige Cogspinner Coaction. Il est l’auteur de plusieurs guides de préparation aux certifications CompTIA, dont Linux+, Cloud Essentials+ et Server+, et contribue régulièrement à Informa TechTarget, The New Stack et aux blogs de CompTIA.
Ce conseil est initialement paru en anglais sur Techtarget.com, une publication sœur du MagIT.
Pour approfondir sur Gestion de la sécurité (SIEM, SOAR, SOC)
-
![]()
Splunk .conf26 : la cybersécurité bascule dans l’ère des guerres de robots
Par: Yann Serra
-
![]()
CTI : l’accélération de l’analyse technique par les modèles de langage
Par: Valéry Rieß-Marchive
-
![]()
Observabilité, SIEM, développement… Datadog décline ses agents IA Bits
Par: Gaétan Raoul
-
![]()
Proofpoint Satori, les agents IA au service du SOC
Par: Stéphane Larcher