
A la Une

Snowflake précise les contours de sa Business Ontology
Évoquée lors de sa conférence annuelle en juin, Snowflake a pris le temps de détailler le fonctionnement de son ontologie métier, l’une des trois couches de contexte pour fiabiliser les analyses de données des agents IA. Comme anticipé, l’outil n’...
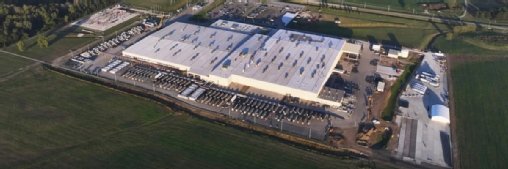
Datacenters IA : xAI remorquait des centrales à gaz pour contourner les lois sur la pollution
La société d’Elon Musk se voit reprocher de saccager l’atmosphère avec 27 turbines au gaz qui recracheraient 2300 tonnes de carbone par an. xAI rétorque que monter sa centrale sur des roues devrait l’exempter de respecter l’environnement.

IA en entreprise : l’industrialisation reste marginale (étude)
D’après TCS, le pourcentage d’entreprise qui a fait passer l’IA et l’IA agentique à l’échelle est inférieur à 10 %. Les coûts difficilement prévisibles sont un frein majeur, aux côtés de la qualité des données et de la cybersécurité.
Checkmarx, ou l’éloge du Tokenmaxxing contrôlé
Oxymore pour les uns, approche indispensable à l’innovation pour les autres. Le tokenmaxxing maîtrisé permet au spécialiste de l’AppSec de produire 50 % de code en plus. Il entre aujourd’hui dans une logique de validation avec de premières métriques...
STMicroelectronics face aux défis de la conformité CRA
L’industriel franco-italien a créé une Task force afin d’assurer sa mise en conformité avec le Cyber Resilience Act (CRA) européen. Un défi en termes de gestion des vulnérabilités, lorsqu’on sait que le fabricant de composants électroniques propose ...
Pourquoi Marvell rachète Lumentum pour 115 milliards de dollars
Souffrant de la concurrence de Nvidia et Broadcom dans les puces réseau, Marvell avait besoin d’un relais de croissance. Il est allé le chercher parmi les fabricants d’équipement photonique qui promettent aux hyperscalers d’interconnecter plus de ...
Chasse aux vulnérabilités : chez GitHub, les scans agentiques complètent les analyses statiques
Avec ses modules payants Code Security et Secret Protection, la filiale de Microsoft introduit des scans réalisés par des agents IA, afin d’étendre la découverte de secrets et des vulnérabilités. En principe plus efficace que l’analyse statique, ces...

Actualités
-

SUSE s’appuie sur Nvidia pour muscler son AI Factory
Lors de la GTC à Berlin, SUSE a été mis en avant lors du keynote d’ouverture de Nvidia. Le spécialiste des distributions Linux et de Kubernetes devient un des relais des architectures de référence du géant fabless en Europe qui entend s’en servir ...
-

RSSI : pourquoi l’accélération de l’IA rend les fondamentaux de la sécurité indispensables
Les échanges du CyberRisk Alliance Summit le montrent : l’IA n’a pas redessiné le paysage des menaces, elle a simplement réduit à néant le temps dont disposent les défenseurs pour corriger leurs failles opérationnelles de base.
-
IBM Automation 2.0 : vers une console unifiée pour l’automatisation IT
Les mises à jour présentées cette semaine lors du TechXChange ont renforcé les liens entre les produits IBM Automation, avec à l’horizon une rationalisation accrue et une interface utilisateur centralisée.
-

Divalto lance sa plateforme d’agents IA pour ses ERP et CRM
Divalto one AI regroupe des agents qui automatisent des workflows métiers (en gardant l’humain dans la boucle) ainsi que des outils pour les lister, les gérer et les développer.
-
CI/CD : GitHub décline son arsenal pour limiter les attaques de type « Pwn Request »
Face à la multiplication des attaques exploitant des défauts de configuration de GitHub Actions, la filiale de Microsoft renforce chaque maillon de sa chaîne CI/CD. Une stratégie qui ne sera efficace qui si l’écosystème tout entier consent à ...
-
Visio : Tixeo passe au chiffrement post-quantique
L’éditeur français de visioconférence Tixeo annonce l’arrivée d’une protection post-quantique hybride pour se conformer aux exigences de l’ANSSI. Elle sera, dans un premier temps, limitée à l’accès par le navigateur.
Télécharger Information Sécurité
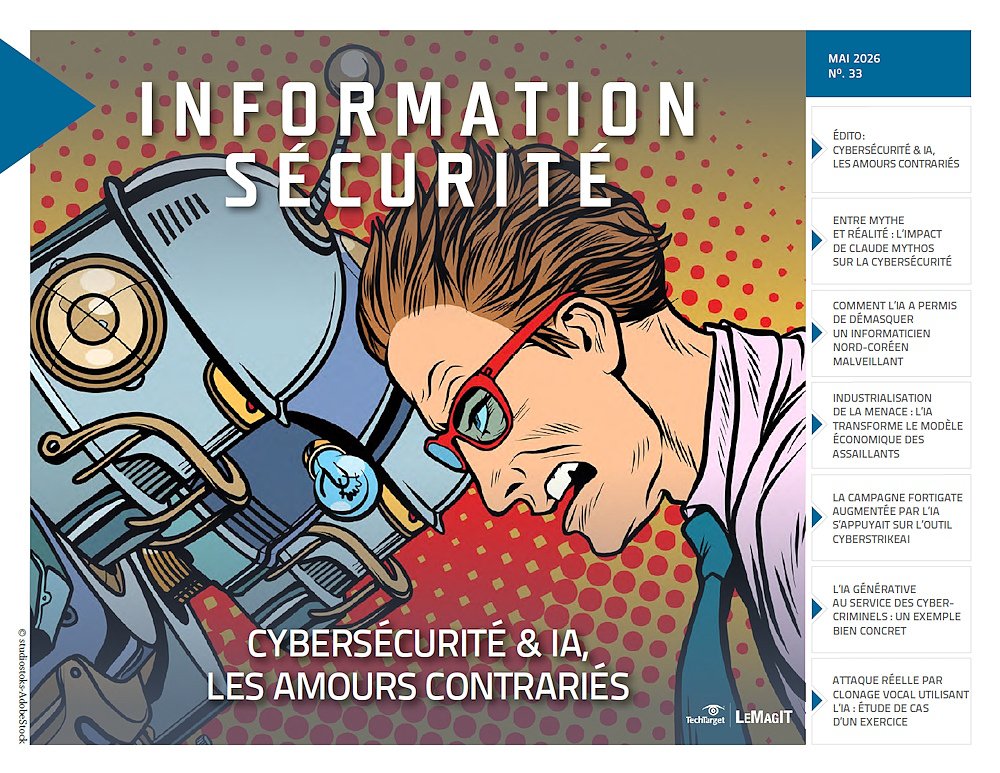 Dans ce numéro:
- Cybersécurité & IA, les amours contrariés
- Entre mythe et réalité : l’impact de Claude Mythos sur la cybersécurité
- Comment l’IA a permis de démasquer un informaticien nord-coréen malveillant
Projets IT
-
Chiffrement post-quantique : Sanofi passe à l’action
Dès la publication de la liste des algorithmes de chiffrement post-quantique (PQC) par le NIST, le géant pharmaceutique français a démarré ses travaux. Certaines mesures sont déjà effectives. D’autres vont demander beaucoup plus de temps.
-
Hermès traque les vulnérabilités les plus dangereuses pour son business
Depuis 5 ans, la marque de luxe s’est dotée d’une équipe pour gérer sa surface d’attaque. Celle-ci doit repérer les vulnérabilités du SI, mais une Red Team doit surtout débusquer les chemins d’attaque qui font peser une menace réelle sur l’activité ...
-

Covéa mise sur le Virtual Patching pour faire face à l’explosion des vulnérabilités
À la suite d’une cyberattaque majeure sur sa marque MMA en 2020, le groupe Covéa a haussé son niveau de protection. L’équipe cyber a été triplée, les principales briques de sécurité ont été remplacées et le recours au Virtual Patching a été élargi.
-
E-Handbook | octobre 2026
Guide essentiel AIOps : quand l’IA vient en support des administrateurs IT
Télécharger -
E-Zine | octobre 2026
Applications et données 28 – IA : ne brûlez pas vos tokens
Télécharger -
E-Handbook | septembre 2026
Vibe coding : reprendre la main sur son code
Télécharger -
E-Handbook | septembre 2026
Dossier : où en est la crise des composants mémoire ?
Télécharger -
E-Handbook | septembre 2026
MFA : une mise en œuvre indispensable qu'il faut soigner
Télécharger
Conseils IT
-

Sortir du cloud : comment y parvenir grâce au cloud hybride
D’ici à fin 2027, 87 % des entreprises auront rapatrié leurs traitements hors du cloud public. Cet article explique comment une stratégie de sortie basée sur une approche hybride peut aider à optimiser les coûts et stimuler l’innovation en matière d...
-

Comment les alertes basées sur l’analyse des risques peuvent réduire le bruit au sein du SOC
Une étude indépendante valide les systèmes d’alerte fondés sur le risque et révèle quelles stratégies de scoring réduisent les faux positifs, et quelles règles prisées des éditeurs échouent en pratique.
-

Comment l'IA transforme la détection des menaces en entreprise
En analysant en temps réel le trafic réseau, le comportement des utilisateurs et les données de sécurité, la détection des menaces fondée sur l’IA permet d’identifier des menaces en constante évolution et transforme la cybersécurité.
Rechercher parmi des centaines de définitions techniques
- Qu'est-ce que SAP S/4HANA ?
- Qu'est-ce qu'une infrastructure de bureau virtuel ? Explication du VDI
- Qu'est-ce que la gestion unifiée des terminaux (UEM) ? Guide complet
- Qu'est-ce que la virtualisation des serveurs ? Le guide ultime
- Qu'est-ce que la détection et la réponse aux menaces (TDR) ? Guide complet
- Qu'est-ce que le cadre Mitre ATT&CK ?
- Qu’est-ce que le modèle de sécurité « zero trust » ?
- Qu'est-ce qu'un ransomware à triple extorsion ?
- Qu'est-ce que SAP Business Suite ?
- Qu'est-ce qu'un ransomware ? Définition et guide complet
- Qu'est-ce que le cloud public ? Définition et guide détaillé
- Qu'est-ce que le cadre de gestion des risques (CGR) ?