
Menaces, Ransomwares, DDoS
-
Actualités
23 oct. 2026
Cyberhebdo du 23 octobre 2026 : encore une semaine intense
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
21 oct. 2026
SafePay, une enseigne plus redoutable qu’il n’y paraît ?
La Cisa américaine estime que les acteurs associés à cette enseigne de ransomware ont fait plus de 600 victimes et dans plusieurs secteurs d’importance vitale. Lire la suite
-
 Dans ce numéro:
- Cybersécurité & IA, les amours contrariés
- Entre mythe et réalité : l’impact de Claude Mythos sur la cybersécurité
- Comment l’IA a permis de démasquer un informaticien nord-coréen malveillant
-
Actualités
17 août 2023
Des chercheurs mettent à l'épreuve les LLMs dans une expérience de phishing
Une session de Black Hat USA 2023 a été consacrée à l'utilisation de grands modèles linguistiques pour établir à quel point la technologie peut être efficace à la fois pour détecter et produire des emails d'hameçonnage. Lire la suite
-
Actualités
16 août 2023
Ransomware : selon Coveware, la part des victimes payant continue de chuter drastiquement
Le spécialiste de la gestion des incidents Coveware estime que 34 % des victimes de ransomware ont payé la rançon au second trimestre 2023, une baisse marquée par rapport au trimestre précédent et un fort recul par rapport à 2020 et 2019. Lire la suite
-
Actualités
02 août 2023
Cloud public et services financiers : la FINOS imagine une « pierre de Rosette » réglementaire
Au sein de la FINOS, Citi lance le projet de norme ouverte Common Cloud Controls. La fondation entend standardiser des contrôles de conformité, de cybersécurité et de résilience pour l’ensemble des clouds. Il s’agit d’appliquer concrètement les nouvelles réglementations concernant les environnements IT des services financiers et d’éviter si possible les effets néfastes de la concentration du marché. Lire la suite
-
Actualités
17 juil. 2023
Cyberhebdo du 14 juillet 2023 : 9 incidents dans le monde en une semaine
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
12 juil. 2023
Mauvaise nouvelle : le ransomware est parti pour rapporter bien plus en 2023 qu’en 2022
Le suivi des flux financiers après paiement de rançon montre, selon Chainalysis, des gains pour les cybercriminels, en forte progression sur un an. Lire la suite
-
Actualités
12 juil. 2023
Microsoft : une vulnérabilité critique exploitée par un groupe aux motivations multiples
Microsoft alerte sur une vulnérabilité critique utilisée par Storm-0978, ou RomCom, lié au disparu Industrial Spy et au tout nouveau Underground, mais suspecté de pratiquer l’espionnage en plus de l’extorsion. Lire la suite
-
Actualités
12 juil. 2023
Campagne MOVEit de Cl0p : toutes ces victimes pour des clopinettes ?
La campagne de cyberattaques lancée fin mai par Cl0p, en exploitant une vulnérabilité inédite dans MOVEit Transfer a affecté, directement ou indirectement, des centaines d’organisations. Mais combien ont cédé ? Lire la suite
-
Opinion
07 juil. 2023
Nathalie Granier, l’ombre au service de la lumière
Un profil atypique, une passion de la compréhension des ressorts obscurs de la cybercriminalité, et la volonté de l’utiliser pour pister et réduire le danger. Parcours d’une cyber profileuse de menaces… Lire la suite
-
Actualités
07 juil. 2023
Cyberhebdo du 7 juillet 2023 : la France en première ligne
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
06 juil. 2023
Ransomware : des notifications à la CNIL en nombre insuffisant
En 2022, la Commission nationale informatique et libertés a reçu un peu moins de 1 230 notifications de violations liées à une cyberattaque avec rançongiciel. Il en manque vraisemblablement au moins un tiers. Lire la suite
-
Actualités
06 juil. 2023
Ransomware : quand les attaquants détruisent les sauvegardes
Face à la menace des ransomwares, toutes les architectures de sauvegarde ne se valent pas. Plusieurs exemples concrets en ont fait la démonstration. Lire la suite
-
Actualités
06 juil. 2023
Frappé par LockBit, le port de Nagoya reprend partiellement ses activités
Victime d’une cyberattaque impliquant le rançongiciel LockBit 3.0 le 4 juillet, l’opérateur des infrastructures du port de Nagoya, le plus important du Japon, vient déjà de reprendre en partie ses activités. Lire la suite
-
Actualités
05 juil. 2023
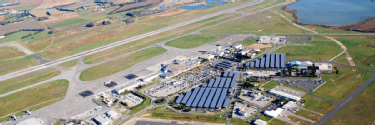
Cyberattaque : l'aéroport de Montpellier estime la situation sous contrôle
La direction de l’aéroport de Montpellier vient de confirmer que ses systèmes d'information ont été victimes d'une cyberattaque, durant le week-end. Selon elle, « la situation est sous contrôle et nous disposons de sauvegardes ». Lire la suite
-
Actualités
05 juil. 2023
Ransomware : un mois de juin préoccupant pour l’été qui vient
Le nombre de cyberattaques revendiquées ou constatées à travers le monde n’a que peu reculé, entre mai et juin, de quoi donner à craindre une trêve estivale moins marquée qu’habituellement. Lire la suite
-
Actualités
04 juil. 2023
Au mois de juin, la menace des infostealers n’a pas faibli
Plus furtive et discrète que les cyberattaques avec rançongiciel, la menace des maliciels dérobeurs se maintient à un niveau élevé. Panorama de la menace en collaboration avec Sekoia.io. Lire la suite
-
Actualités
03 juil. 2023
Les cyberattaques dans l’aviation civile
Les cyberattaques connues publiquement s’avèrent relativement rares dans l’aviation civile. Elles n’en sont pas pour autant inexistantes. Rétrospective. Lire la suite
-
Actualités
30 juin 2023
Cyberhebdo du 30 juin 2023 : 7 cyberattaques rapportées, le Canada en tête avec 2 cas
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
30 juin 2023
Cyberattaque : une rançon de 70 millions de dollars demandée à TSMC
La revendication d’une cyberattaque contre TSMC a été publiée, dans la nuit, sur le site vitrine de LockBit 3.0. La rançon demandée, par l’affidé Bassterlord, se monte à 70 M$. Mais TSMC réfute toute cyberattaque contre lui. Lire la suite
-
Guide
29 juin 2023

De la préparation au rançongiciel, les étapes d’une cyberattaque
Le nombre de cyberattaques dans le monde ne recule pas : la menace se maintient à un niveau élevé. La compréhension des étapes d’une attaque permet une détection précoce. Lire la suite
-
Actualités
28 juin 2023
Olsztyn, Pologne : quand une cyberattaque fait dérailler la Smart City
Le système de gestion des transports de la ville, couvrant la billetterie des transports en commun, mais également la régulation d’une partie du trafic automobile, jusqu’au contrôle de 96 intersections, a été frappé par une cyberattaque durant le weekend. Lire la suite
-
Actualités
23 juin 2023
Cyberhebdo du 23 juin 2023 : 6 cyberattaques la semaine dernière, dont 2 en France
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
23 juin 2023
CHU de Rennes : un compte de prestataire détourné pour la cyberattaque
Les équipes d’Orange Cyberdefense ont détecté le trafic réseau anormal ayant trahi l’occurrence d’une cyberattaque. Celui-ci impliquait un compte VPN mis à disposition d’un tiers à fin de maintenance applicative. Lire la suite
-
Actualités
23 juin 2023
Campagne MOVEit : Cl0p divulgue une grande quantité de données volées à Cegedim
Le groupe Cl0p a poursuivi la diffusion des données volées à Cegedim à l’occasion de sa campagne de cyberattaques contre les instances MOVEit Transfer. Il met désormais à disposition plus de 1,5 To de données. Lire la suite
-
Actualités
22 juin 2023
Fédération Française de Rugby : la cyberattaque remonte au début du mois de juin
Une revendication de cyberattaque contre la Fédération Française de Rubgy vient d’être publiée sur le site vitrine de la franchise mafieuse Play, celle-là même qui avait frappé la ville de Lille. La FFR a publié un communiqué. Lire la suite
-
Actualités
22 juin 2023
Cyberattaque au CHU de Rennes : un acteur stoppé en phase d’exfiltration
Soit le centre hospitalier a été victime d’un attaquant ne pratiquant que la simple extorsion, avec seulement vol de données et sans chiffrement, soit la détection a prévenu le déclenchement d’un ransomware. Lire la suite
-
Conseil
20 juin 2023
Cyberattaque : comment déterminer quelles données ont été volées ?
Rares sont les entreprises victimes de cyberattaque capables de communiquer rapidement sur la quantité et la nature des données qui leur ont été volées. Parce que c’est rarement facile à établir. Lire la suite
-
Actualités
20 juin 2023
Ransomware : quand MountLocker cachait un Conti
Il est admis qu’un acteur de l’enseigne mafieuse Conti s’est mis à QuantumLocker au printemps 2022. Mais des négociations de l’automne 2020 suggèrent qu’un lien existait déjà à l’automne 2020. Lire la suite
-
Actualités
19 juin 2023
Campagne MOVEit : SYNLab, Cegedim, Nuance, PwC… la litanie des victimes de Cl0p
Cl0p a commencé, le 14 juin, à mettre ses menaces en application en nommant progressivement les victimes de sa campagne contre les instances du logiciel de gestion d’échanges de fichiers MOVEit. Lire la suite
-
Actualités
16 juin 2023
Un acteur étatique chinois à l’origine des attaques contre les ESG de Barracuda
Mandiant estime que les cyberattaques exploitant une vulnérabilité inédite affectant les appliances Barracuda Email Security Gateway (ESG) s’inscrivent dans le cadre d’une « vaste campagne de soutien à la République populaire de Chine ». Lire la suite
-
Actualités
16 juin 2023
LockBit : arrestation d’un affidé présumé de cette franchise si prolifique
Le ministère de la Justice américain a annoncé, ce 15 juin, l’arrestation et l’inculpation d’un ressortissant russe âgé de 20 ans. Il est accusé d’avoir participé aux activités de LockBit. Lire la suite
-
Actualités
16 juin 2023
Cyberhebdo du 16 juin 2023 : 9 cyberattaques signalées dans les médias internationaux
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
14 juin 2023
Verizon 2023 DBIR : les ransomwares restent stables, mais bien présents
Chris Novak, directeur général des services de conseil en cybersécurité chez Verizon Business, a déclaré que 2023 était une « année de réoutillage » pour les acteurs de la menace des ransomwares, qui se sont adaptés à des défenses améliorées. Lire la suite
-
Actualités
13 juin 2023
Vulnérabilité VPN-SSL FortiOS : les étonnantes conclusions de Fortinet
Selon Fortinet, l’acteur Volt Typhoon n’exploite pas la toute dernière vulnérabilité connue du service VPN-SSL de FortiOS. Mais Microsoft l’assure : cet acteur utilise une vulnérabilité affectant les produits Fortinet et inconnue à ce jour. Lire la suite
-
Actualités
12 juin 2023
L’authentification à facteurs multiples n’est plus une option
Les ordinateurs compromis par des maliciels dérobeurs, des infostealers, se comptent par milliers, à travers le monde, chaque jour. À la clé, pour les cybercriminels, des identifiants, qui sont parfois professionnels. Face à cela, la MFA s’avère indispensable. Lire la suite
-
Actualités
09 juin 2023
Cyberhebdo du 9 juin 2023 : 16 cyberattaques recensées dans 12 pays différents
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
- 09 juin 2023
- 09 juin 2023
-
Actualités
09 juin 2023
Vulnérabilité MOVEit : Extreme Networks enquête sur la compromission de son instance
Les données d’Onyphe ont permis d’identifier une instance de MOVEit Transfer susceptible d’avoir été compromise par Cl0p. Extreme Networks a informé ses clients le jour où nous l’avons sollicité. Lire la suite
-
E-Zine
09 juin 2023

Information sécurité 26 – MFA : une option indispensable
Dans ce nouveau numéro, face aux menaces, ransomwares, infostealers et compromissions : le rôle de l’authentification à facteurs multiples (MFA), ses atouts, ses limites, les principaux produits du marché et plus encore. Lire la suite
-
Actualités
08 juin 2023
Vulnérabilité MOVEit : Cl0p pourrait avoir attendu 2 ans avant de l’exploiter
Le groupe Cl0p pourrait avoir disposé depuis deux ans de la vulnérabilité d’injection SQL affectant MOVEit Transfer, qu’il vient d’utiliser pour conduire une vaste campagne offensive. Lire la suite
-
Actualités
08 juin 2023
Ransomware : légère accalmie au mois de mai
Le nombre de cyberattaques revendiquées ou observées à travers le monde a reculé le mois dernier, par rapport à avril. Mais la menace continue de se maintenir à un niveau apparent plus élevé qu’en 2022. Lire la suite
-
Opinion
07 juin 2023
Voyageurs du Monde : y a-t-il un DPO dans l’avion ?
Dans un entretien avec Franceinfo, le PDG du voyagiste, victime d’une cyberattaque mi-mai, apparaît ignorer les risques que font peser les données dérobées par LockBit 3.0 sur ses clients. Lire la suite
-
Actualités
07 juin 2023
Campagne MOVEit : Cl0p commence à menacer ses victimes
Le groupe Cl0p vient de publier une note, sur son blog, enjoignant les entreprises utilisatrices de MOVEit Transfer à le contacter, par e-mail, d’ici au 14 juin. En cas d'échec des négociations, les données volées seront divulguées sous 10 jours. Lire la suite
-
Actualités
02 juin 2023
Cybermenaces en santé : moins de rançongiciels, mais plus d’intrusions
Le bilan 2022 du CERT Santé fait ressortir un recul, sur un an, des occurrences de cyberattaque avec ransomware dans le secteur. Mais cela ne vaut pas pour le nombre de compromissions du système d’information constatées. Lire la suite
-
Actualités
02 juin 2023
Cyberhebdo du 2 juin 2023 : 8 cyberattaques rapportées dans 6 pays différents
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
01 juin 2023
Mise à jour du guide « StopRansomware » sur fond d’évolution des tactiques
La CISA américaine vient de mettre à jour son guide anti-ransomware pour tenir compte de l’évolution du paysage de la menace. De plus en plus d’acteurs malveillants sautent l’étape du chiffrement et se concentrent sur le vol de données et l’extorsion. Lire la suite
-
Opinion
01 juin 2023
Cybersécurité : pourquoi la cavalerie arrive encore trop souvent après la bataille
Le délai continue d’être trop long entre la détection de la menace et la propagation de l’information à son sujet, laissant aux assaillants une fenêtre d’opportunité courte, mais béante. Et la volonté du gouvernement français n’y changera rien. Lire la suite
-
Actualités
31 mai 2023
AceCryptor : l’un des secrets du succès des infostealers
Si les logiciels malveillants dérobeurs de données d’identification, les infostealers, continuent d’échapper largement à la détection, ce pourrait bien être aussi grâce à l’utilisation de maliciels camoufleurs, à commencer par le très répandu AceCryptor. Lire la suite
-
Actualités
30 mai 2023
Cyberattaque : la communication de crise de Voyageurs du Monde se heurte au mur de la réalité
Le 18 mai, le groupe Voyageurs du Monde reconnaissait être victime d’une cyberattaque, « subie dans la nuit du 15 au 16 mai ». Mais il s’avançait un peu trop à déclarer que « à ce jour, aucune donnée de nos clients n’a été dérobée ». Lire la suite
-
Actualités
26 mai 2023
Infostealers : une menace encore largement (trop) furtive
À leur exécution, certains logiciels malveillants dérobeurs de données d’identification listent les antivirus installés sur les ordinateurs qu’ils pillent, pointant ceux qui ne les bloquent pas. Comment l’expliquer ? Des éditeurs nous y ont aidés. Lire la suite
-
Actualités
26 mai 2023
Cyberhebdo du 26 mai 2023 : 9 cyberattaques rapportées dans les médias
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
24 mai 2023
Alphv/Black Cat : Mazars confirme la cyberattaque
Après la mise à disposition de 700 Go de données présentées comme volées à Mazars sur le site vitrine d'Alphv, le groupe confirme que ses activités aux Brésil ont été victimes d'une cyberattaque. Lire la suite
-
Actualités
23 mai 2023
Ransomware : CAFPI a été attaqué fin avril par Vice Society
Le groupe de cyberdélinquants vient tout juste de revendiquer la cyberattaque, commençant à distribuer des données volées pour l’occasion. Le spécialiste de courtage en prêts immobiliers reconnaît les faits et ouvre un numéro vert. Lire la suite
-
Actualités
22 mai 2023
Trigona, LockBit : quand les rançonneurs brouillent les pistes
La manière dont ces deux groupes revendiquent certaines de leurs cyberattaques éclaire sur la façon dont les cybercriminels maquillent le niveau observable de leur activité. Lire la suite
-
Actualités
19 mai 2023
Cyberhebdo du 19 mai 2023 : 17 cyberattaques rapportées dans les médias
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
17 mai 2023
Lacroix Electronics : Alphv met en cause Group DIS
La franchise cybercriminelle continue de mettre en avant Group DIS, l’accusant d’avoir refusé de payer pour protéger les données de son client Lacroix Electronics. Et d’affirmer en divulguer les données. Lire la suite
-
Actualités
12 mai 2023
Cyberhebdo du 12 mai 2023 : 11 cyberattaques rapportées dans les médias
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
12 mai 2023
Infostealers : l’explosion invisible
La menace que représentent les logiciels malveillants dérobeurs de données d'identification explose, sans que cela ne soit pleinement visible. Les chiffres hebdomadaires du CERT de Renater aident toutefois à mettre en lumière l’ampleur du phénomène. Lire la suite
-
Actualités
11 mai 2023
Dragos, spécialiste de la cybersécurité industrielle, a repoussé une cyberattaque
Dragos a publié un billet de blog racontant, dans les grandes lignes, la cyberattaque lancée – sans grand succès – contre son système d’information, ce lundi 8 mai. Lire la suite
-
Actualités
10 mai 2023
Ransomware : en septembre 2022, Toulouse INP a été frappé avec AvosLocker
Toulouse INP fait encore face aux suites d’une cyberattaque avec rançongiciel découverte le lundi 12 septembre 2022 à 21h, heure à laquelle le chiffrement a été déclenché. Le rançongiciel impliqué était AvosLocker. La cyberattaque n’a pas été revendiquée à ce jour. Lire la suite
-
Actualités
09 mai 2023
Ransomware : un mois d’avril encore intense
Le nombre de revendications et de cyberattaques constatées au mois d’avril dans le monde ne recule pas. La situation n’est guère meilleure en France où les chiffres de cybermalveillance.gouv.fr sont repartis à la hausse. Lire la suite
-
Actualités
05 mai 2023
Cyberattaque : Vocalcom confronté au ransomware Play
Ce mercredi 3 mai 2023, le groupe Play a revendiqué une cyberattaque contre Vocalcom. Ce dernier indique avoir découvert l’incident le 18 avril et assure que l’impact est limité à son système d’information interne. Lire la suite
-
Actualités
05 mai 2023
Cyberhebdo du 5 mai 2023 : 14 cyberattaques rapportées dans les médias
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
04 mai 2023
États-Unis : la ville de Dallas victime d’une cyberattaque avec le ransomware Royal
La ville de Dallas et ses plus de 2,5 millions d’habitants sont confrontés, depuis ce mercredi 3 mai 2023, à la situation dont Lille commence à se remettre graduellement. Lire la suite
-
Actualités
02 mai 2023
Cyberhebdo : LeMagIT met l’IA au service de l’information de ses lecteurs
LeMagIT vient de lancer sa revue de presse internationale hebdomadaire sur les cyberattaques. Un prolongement logique du travail de veille réalisé depuis bientôt 3 ans pour le bulletin météo ransomware mensuel, réalisé avec l’aide de ChatGPT. Lire la suite
-
Actualités
02 mai 2023
Cyberhebdo du 28 avril 2023 : 20 cyberattaques signalées dans le monde la semaine dernière
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
28 avr. 2023
Ransomware : les vulnérabilités de PaperCut exploitées par Cl0p et LockBit
Microsoft indique que les deux groupes exploitent les vulnérabilités CVE-2023-27350 et CVE-2023-27351 du logiciel de gestion d’impression PaperCut pour conduire des cyberattaques avec rançongiciel. Lire la suite
-
Actualités
28 avr. 2023
Maliciel dérobeur : macOS n’est pas à l’abri
Proposé à la location depuis le 9 avril, l’infostealer Atomic MacOS Stealer (Amos) menace les portefeuilles de cryptomonnaies, mais également les mots de passe stockés dans les navigateurs Web et le trousseau. Lire la suite
-
Actualités
25 avr. 2023
Quand les publicités de Google sont détournées pour envoyer vers BumbleBee
Ce successeur de BazarLoader, utilisé par les anciens de Conti, est poussé par de fausses publicités semblant promouvoir des applications populaires en entreprise. Une porte d’entrée pour ransomware. Lire la suite
-
Actualités
19 avr. 2023
Campagne GoAnywhere MFT de Cl0p : Fortra détaille la chronologie
C’est en fait à partir du 18 janvier 2023 que le groupe Cl0p a commencé à exploiter la vulnérabilité CVE-2023-0669, alors inconnue. Les attaquants étaient à l’œuvre depuis 48h dans l’environnement MFTaaS de Fortra lorsque ce dernier l’a découvert. Lire la suite
-
Projet IT
18 avr. 2023
Cyberattaque contre la Collectivité européenne d’Alsace : le CISO raconte
Les collectivités territoriales sont fréquemment touchées par des cyberattaques. La Collectivité européenne d’Alsace en a fait la douloureuse expérience en septembre dernier. Une attaque fort heureusement déjouée en phase de préparation grâce à l’EDR Tehtris. Lire la suite
-
Actualités
18 avr. 2023
Mandiant : 63 % des brèches ont été découvertes par des tiers extérieurs en 2022
Mandiant estime que les entreprises réagissent mieux aux notifications que leur adressent des tiers extérieurs. Premier bénéfice : les attaquants restent moins longtemps inaperçus. Lire la suite
-
Actualités
17 avr. 2023
Guerre en Ukraine : le collectif pro-russe Killnet s’associe à un infostealer
Jusqu’ici, le collectif Killnet conduisait principalement des cyberattaques en déni de service distribué. L’accès à un maliciel dérobeur pourrait donner une toute nouvelle dimension à ses activités. Lire la suite
-
Actualités
17 avr. 2023
Ransomware : ce que l’on sait du variant LockBit 3.0 pour macOS
Un échantillon de rançongiciel attribué à la franchise LockBit 3.0 compilé pour Mac à base de puce Apple Silicon vient d’être découvert. Mais à ce stade, la menace reste très limitée. Lire la suite
-
Conseil
17 avr. 2023
Comment détecter et contrôler la prolifération des Shadow API
Maintenant que l’infiltration via les API est devenue une méthode privilégiée par les pirates, les équipes IT doivent prendre des mesures supplémentaires pour se protéger des Shadow API. Lire la suite
-
Actualités
14 avr. 2023
Cyberattaque : de l'accès initial au ransomware en... 8 mois
Les conclusions de l’enquête sur la cyberattaque contre le comté de Suffolk aux États-Unis, découverte en septembre 2022, revendiquée par Alphv/BlackCat sont formelles : tout avait commencé 8 mois plus tôt. Lire la suite
-
Actualités
13 avr. 2023
RTM Locker : un ransomware auréolé de mystère
Max Kersten, analyste chez Trellix, a profité de l’édition 2023 de la BotConf, qui se déroule à Strasbourg, pour lever le voile sur ce mystérieux rançongiciel apparu début 2022, mais rarement observé. Lire la suite
-
Actualités
13 avr. 2023
LockBit 3.0 : pourquoi la revendication de cyberattaque contre Darktrace est un piège
Tôt ce jeudi 13 avril au matin, les opérateurs de la franchise LockBit 3.0 ont revendiqué une cyberattaque contre Darktrace, spécialiste de l’analyse du trafic réseau. Un mensonge assumé. Lire la suite
-
Actualités
12 avr. 2023
Cyberattaque : SD Worx coupe son portail client outre-Manche
L’éditeur européen de solutions et logiciels de gestion des ressources humaines a détecté des activités malveillantes. Mais il assure qu’aucun ransomware n’est impliqué. Lire la suite
-
Actualités
11 avr. 2023
Microsoft et Fortra obtiennent une décision de justice pour perturber Cobalt Strike
Microsoft, Fortra et le Health Information Sharing and Analysis Center ont annoncé l’obtention d’une décision de justice qui permettra de réduire l’utilisation malveillante de Cobalt Strike. Lire la suite
-
Actualités
07 avr. 2023
Ransomware : un mois de mars véritablement explosif
Le mois écoulé a été marqué par un nombre record de revendications par Cl0p et Stormous. Mais même sans elles, mars aura fait sauter les compteurs. En France également. Lire la suite
-
Actualités
05 avr. 2023
Ransomware : qu’on l’appelle BabLock ou Rorschach, il est rapide
Check Point, Group-IB et Palo Alto Networks documentent un rançongiciel découvert en janvier 2023. Pouvant être utilisé contre les systèmes Windows et Linux/ESXi, il s’avère particulièrement rapide. Lire la suite
-
Opinion
05 avr. 2023
Le cybercriminel, cet employé ordinaire
Elle est loin, très loin, l’image de Lisbeth Salander, l’héroïne punk de Millenium imaginée par Stieg Larsson, à la fois psychopathe du hack et badass du féminisme. Navré de vous décevoir, mais le cybercriminel d’aujourd’hui est bien moins sexy. Pire, il ressemble peut-être à votre collègue de bureau. Lire la suite
-
Actualités
03 avr. 2023
Cyberattaque 3CX : une porte dérobée renforce les soupçons contre Lazarus
Les équipes de Kaspersky ont découvert un implant additionnel déposé chez les victimes de la campagne sur la chaîne logistique du logiciel 3CX : une porte dérobée utilisée depuis trois ans contre des entreprises spécialisées dans les cryptodevises. Lire la suite
-
Actualités
03 avr. 2023
Cyberattaque : de nombreux clients de Bouygues Telecom Entreprises OnCloud paralysés
Une cyberattaque a touché une partie de l’infrastructure du service OnCloud de Bouygues Telecom Entreprises, le 18 mars 2023, affectant « quelques dizaines » de clients. La famille du ransomware impliquée ne nous a pas été précisée. Lire la suite
-
Actualités
31 mars 2023
Ransomware : Play n’a pas frappé BMW France mais un concessionnaire
La revendication d’une cyberattaque contre la filiale française de BMW est apparue le 28 mars sur la vitrine de la franchise Play. Le constructeur automobile indique aujourd’hui qu’un concessionnaire a en fait été touché. Lire la suite
-
Actualités
30 mars 2023
Communications unifiées : attaque sur la chaîne logistique du logiciel de 3CX
Les utilisateurs des clients lourds de 3CX sont menacés par une cyberattaque sur sa chaîne d’approvisionnement logiciel attribuée à la Corée du Nord. Elle implique le vol de données de navigateur Web. Lire la suite
-
Actualités
28 mars 2023
Ransomware : un an plus tard, que sont devenus les Conti ?
L’invasion de l’Ukraine par la Russie a provoqué une crise majeure au sein de cette PME de la cybercriminalité qui s’était toutefois déjà suffisamment diversifiée pour, finalement, ne pas succomber. Lire la suite
-
Actualités
28 mars 2023
Le groupe SEB déplore « une tentative d’exploitation de vulnérabilité »
Dans un communiqué de presse, le groupe spécialiste du petit équipement domestique, évoque un incident survenu mi-mars et ayant entraîné une intrusion dans son système d’information. Lire la suite
-
Actualités
27 mars 2023
Que sait-on de Royal, qui a revendiqué la cyberattaque contre Lille ?
Le gang de rançongiciel Royal a revendiqué la cyberattaque conduite contre le système d’information de la ville de Lille, début mars. Derrière lui, il faut y voir la main du tristement célèbre Conti. Lire la suite
-
Actualités
27 mars 2023
Cyberattaque contre le CHRU Brest : ce qu’il s’est passé
Le centre hospitalier a évité le pire. Récit, avec Jean-Sylvain Chavanne, RSSI du CHRU de Brest, de la réponse à une cyberattaque découverte alors qu’elle n’en était qu’à ses prémices. Lire la suite
-
Actualités
24 mars 2023
Campagne GoAnywhere MFT : Atos allonge la liste des victimes de Cl0p
Le groupe Cl0p dévoile à un rythme soutenu la liste des victimes de sa campagne de cyberattaques contre les instances GoAnywhere MFT. Le groupe Atos compte parmi les dernières revendiquées. Lire la suite
-
Actualités
23 mars 2023
États-Unis : les autorités préviendront quand une cyberattaque a commencé
Pour couper l’herbe sous le pied des cybercriminels, les autorités américaines vont systématiser l’information des organisations pour lesquelles elles auront connaissance d’un début de cyberattaque. Lire la suite
-
Actualités
22 mars 2023
Ferrari victime d’une cyberattaque sans ransomware, mais demande de rançon
Le constructeur automobile évoque un incident de cybersécurité affectant des données personnelles de ses clients. Il n'y a pas eu chiffrement, et la rançon demandée s'élève à 1 millions de dollars. Lire la suite
-
Actualités
21 mars 2023
Vulnérabilité GoAnywhere : comment Cl0p a fait des ravages
Le groupe revendique une centaine de victimes grâce à l’exploitation d’une vulnérabilité critique du système d’échange de fichiers de Fortra. Plusieurs instances étaient particulièrement simples à découvrir. Lire la suite
-
Actualités
21 mars 2023
Cyberattaque : pendant que Cl0p divulgue, Rubrik cherche à rassurer
Le groupe de cybercriminels a diffusé une vingtaine de gigaoctets de données qu’il assure avoir volées à Rubrik. Sans évoquer cette divulgation, Rubrik met à jour sa communication, mais avec des détails limités. Lire la suite
-
Actualités
17 mars 2023
Ransomware : BianLian apparaît moins recourir au chiffrement pour extorquer
Cette franchise semble avoir moins recours au chiffrement pour faire chanter ses victimes, notamment depuis qu’Avast a rendu public un outil de déchiffrement. Mais cela ne le rend pas moins menaçant. Lire la suite
-
Actualités
16 mars 2023
Arnaque au président : la menace silencieuse
Le FBI a reçu près de 22 000 plaintes pour arnaque au président en 2022, représentant plus de 2,7 milliards de dollars de pertes. Un montant qui dépasse de loin celui – connu – des rançongiciels. Lire la suite
-
Actualités
15 mars 2023
Microsoft corrige des vulnérabilités activement exploitées
Le lot de correctifs de Microsoft pour le mois de mars 2023 comporte des correctifs pour des vulnérabilités activement exploitées, à des fins crapuleuses, mais pas uniquement. Lire la suite
-
Opinion
14 mars 2023
Vol d’identifiants : quand s’efface la frontière entre personnel et professionnel
Les maliciels dérobeurs, ou infostealers, ne font pas la différence entre identifiants personnels et professionnels. Mais les courtiers en accès initiaux ne manqueront pas de chercher à valoriser les seconds. Lire la suite