Cybersécurité
-
Actualités
13 nov. 2026
N-Central : N-Able fournit un correctif d’urgence
N-able Technologies a commencé par déconnecter sa plateforme N-Central après la divulgation de quelques dizaines de vulnérabilités. Avant de publier un correctif en urgence. Lire la suite
-
Actualités
13 nov. 2026
Cyberhebdo du 13 novembre 2026 : une semaine à haute intensité
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
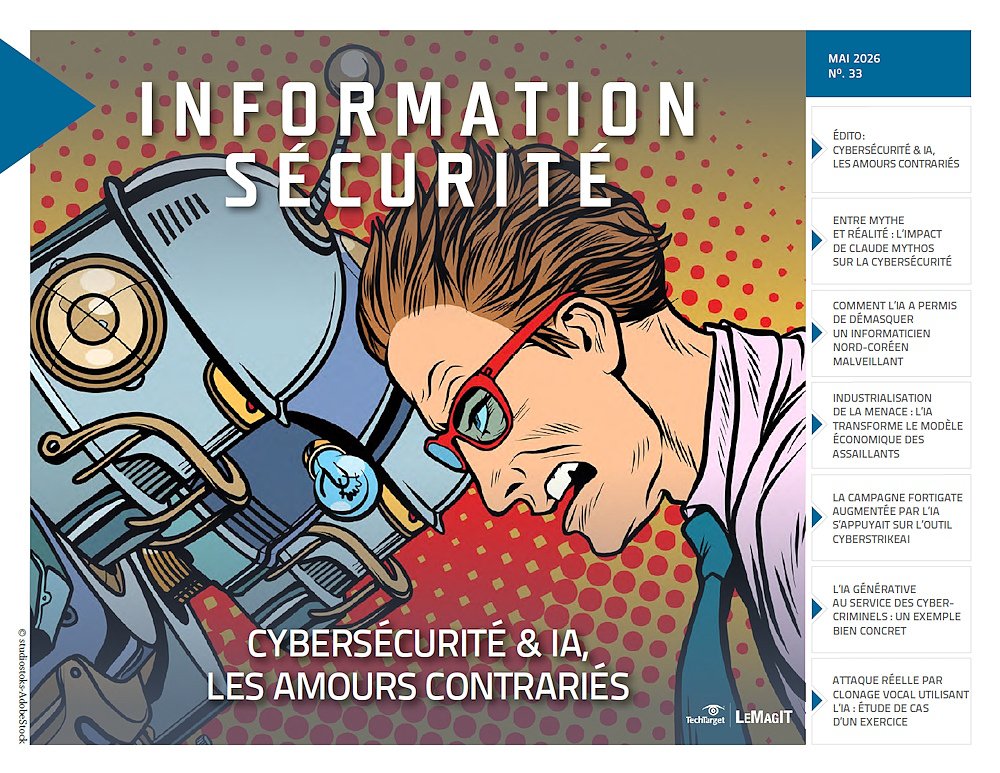 Dans ce numéro:
- Cybersécurité & IA, les amours contrariés
- Entre mythe et réalité : l’impact de Claude Mythos sur la cybersécurité
- Comment l’IA a permis de démasquer un informaticien nord-coréen malveillant
-
Actualités
17 mai 2011
Les dernières fuites de données redéfinissent la notion d'échec
Nous avons vu d’importants vols de données d'entreprise par le passé. Mais ce qui me frappe sur l'épidémie de 2011, c'est l'incapacité quasi-totale d’organisations de grande envergure à protéger leurs plus précieux actifs numériques. Lire la suite
-
Actualités
16 mai 2011
Le besoin de tests d’intrusion augmente avec les cyberattaques
À l'heure où les réseaux du gouvernement américain sont sous le feu de cyber-attaques de plus en plus intenses et récurrentes, leurs administrateurs doivent adopter une approche pro-active et globale pour protéger leurs systèmes. Cela devrait inclure plus de tests d’intrusion. Lire la suite
-
Actualités
16 mai 2011
Spécial sécurité : The Harvester, le rossignol du code (postal)
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, donnent un coup de projecteur sur The Harvester, un outil de collecte de données personnelles qui pioche dans l’index de Google, puis s’arrêtent sur la version 5 de Backtrack. Enfin, ils pointent du doigt la modification par les équipes de Microsoft de l’index de probabilité d’exploitation. Lire la suite
-
Actualités
11 mai 2011
Spécial sécurité : Hack Sony, les Anonymous, ce sont les Anonymous !!!
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, ironisent sur le piratage des services en ligne de Sony et la désignation des « anonymous » comme suspect idéal, avant de s’arrêter sur la publication par l’équipe Cymru d’un banc d’essai des packs d’exploitation. Lire la suite
-
Actualités
10 mai 2011
Spécial sécurité : un botnet sur Macintosh, en terre étrangère
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur le premier kit pour hackers qui vise MacOS X puis s’intéressent à une nouvelle méthode de camouflage de données, dissimulées dans un simple fichier et sur la découverte d’une faille par la société Magix. Enfin, après nous avoir aiguillés sur une couverture vidéo de Hackito 2011, nos confrères pointent du doigt la lenteur du gouvernement US à réagir face à Stuxnet et s’amusent de voir les hackers transformés en nouvelles stars du cinéma hollywoodien. Lire la suite
-
Actualités
10 mai 2011
Sony survivra-t-il au piratage de ses services en ligne ?
La question mérite d’être posée. Lire la suite
-
Actualités
06 mai 2011
Sophos se renforce dans la sécurité du réseau
Concentration sur le terrain de la sécurité. Sophos annonce le rachat d’Astaro, spécialiste de la sécurité réseau, pour un montant non communiqué. Astaro est le quatrième fournisseur mondial de solutions UTM (Traitement unifié des menaces), qu'il commercialise notamment sous forme d'appliance, explique un communiqué de Sophos et compte quelque 220 employés dans le monde. Lire la suite
-
Actualités
06 mai 2011
Spécial sécurité : « Passez à Windows 7, activez DEP, vive les sandbox », conseille la NSA
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, se sot intéressés aux recommandations de l’agence américaine NSA auprès de grand public qui, pour renforcer la sécurité des postes de travail, conseille de passer à Windows 7. Ils saluent ensuite l’arrivée du journal en ligne reflets.info. Lire la suite
-
Actualités
05 mai 2011
Spécial sécurité : quel téléphone avec une géolocalisation chromée au fond de la cour ?
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur un bulletin de sécurité de Microsoft, qui conseille sur les failles des autres éditeurs, sur la publication de précieuses fiches pratiques par le Cert-SG, avant de s’arrêter sur les failles Mozilla. Ils donnent ensuite un coup de projecteur sur les méthodes de géolocalisation de Windows Phone, qui pourraient bien emprunter à Apple ou Android en matière de flicage. Ils terminent enfin sur une vaste opération de décontamination à distance duFBI, sur les PC infectés par le botnet Coreflood. Lire la suite
-
Actualités
03 mai 2011
Spécial sécurité : retour sur Hackito Ergo Sum 2011
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans le sécurité informatique, reviennent sur la seconde édition de Hackito Ergo Sum. Une édition qui confirme que c’est là LA conférence Parisienne orientée « sécurité TIC » qu’il ne faut manquer à aucun prix. Tant par le niveau des présentations que pas sa coloration internationale. Se sont rencontrés là des chercheurs en provenance des USA, d’Italie, d’Israël, de Russie, du Brésil, d’Allemagne, de Grande Bretagne, de Norvège… patchwork faisant regretter peut-être l’absence de chercheurs Français qui semblent jalousement réserver leur savoir pour les SSTIC Rennaises. Lire la suite
-
Actualités
29 avr. 2011
Spécial sécurité : semaine de la paranoïa ordinaire
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, pointent du doigt les angoisses sécuritaires qui semblent hanter les pages du Web : Apple et son iOS qui épit, le Wifi du métro de Londres qui sert de canal de communication pour les cyber-terroristes, les « drop-box » vecteurs de virus et enfin les dernières mesures de la Commission Hadopi. Une vague de paranoïa, jugent alors nos confrères. Ils terminent en donnant un coup de projecteur sur un trafic de pièces de monnaies « reconstituées », entre la Chine et l’Allemagne, et sur la fragilité du « dé-commissionnement ». Lire la suite
-
Actualités
28 avr. 2011
Spécial sécurité - HES 2011 : à la recherche du virus matériel
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, se sont intéressés au propos de Itzik Kotler, pour qui Stuxnet aura finalement replacé le virus matériel sur le devant de la scène. Ils pointent du doigt une nouvelle publication indienne, avant de s’arrêter sur le databreach investigation report 2011 de Verizon. Progression ou régression des pertes et vols de données en 2011 ? La réponse dans le rapport. Lire la suite
-
Actualités
26 avr. 2011
Après Stuxnet, l’Iran se pose une nouvelle fois en victime avec Stars
Opération de communication ou réalité ? S’il est encore difficile d’y voir clair, Téhéran se dit victime d’une nouvelle attaque informatique, après Stuxnet. Lire la suite
-
Actualités
21 avr. 2011
Cyber Europe 2010 : un exercice utile mais encore insuffisant
L’Agence européenne pour la sécurité des réseaux et des systèmes d’information vient de rendre public le rapport tiré de son premier exercice de cyber-sécurité pan-européen, réalisé à l’automne dernier. Manifestement considéré comme très bénéfique par une large majorité des participants, le rapport souligne l’importance d’aller plus loin, de multiplier les exercices de ce type et d’y associer le secteur privé. Lire la suite
-
Actualités
20 avr. 2011
Cisco complète son offre de sécurité
Cisco vient de présenter ISE, sa solution centralisée de gestion contextualisée des identités et des règles de sécurité. Une solution qui s’intègre à la stratégie «Bordeless Network» de l’équipementier présentée l’an passée et constitue une brique essentielle de son architecture SecurX présentée en février dernier à l’occasion de RSA Conference. Lire la suite
-
Actualités
19 avr. 2011
IPS : Sourcefire joue la carte de la simplicité... et des hautes performances
Sourcefire vient simultanément d’annoncer le lancement d’une offre simplifiée pour les PME et les organisations souffrant de ressources limitées en matière de sécurité du SI, ainsi que celui d’une nouvelle gamme d’appliances à hautes performances. Lire la suite
-
Actualités
18 avr. 2011
Piratage des serveurs de l’ESA
Le pirate TinKode vient d’indiquer être parvenu à infiltrer le système d’information de l’Agence Spatiale Européenne. Lire la suite
-
Actualités
18 avr. 2011
Stuxnet : l’Iran se pose en victime de Siemens
Selon Gholamreza Jalali, directeur de la protection civile iranienne, cité par nos confrères britanniques du Telegraph, Stuxnet aurait été créé par les Etats-Unis et Israël. Lire la suite
-
Actualités
15 avr. 2011
Wordpress.com, victime d’une attaque
Wordpress a été ,à son tour, frappé par une attaque sur son infrastructure. Lire la suite
-
Actualités
14 avr. 2011
Spécial sécurité : Avast aux fraises…
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent aux soucis rencontrés par le fournisseur d'antivirus Avast - et par ses utilisateurs - avec l'une une récente mise-à jour. Dans la série gouffre de sécurité, Ils reviennent aussi sur l'impressionnante collection de correctifs publiée cette semaine par Microsoft et s'intéressent à une n-ième faille zéro-day de Flash. Lire la suite
-
Actualités
12 avr. 2011
Les APT, où quand des menaces banales se font ciblées
RSA, Turbomeca, Bercy, Google... Quel est le point commun entre ces différentes organisations ? Elles ont été victimes d’attaques informatiques très ciblées, conduisant à la compromission de données potentiellement très sensibles. Des APT, ou Advanced Persistant Threat. Des menaces qui, loin de ce que peut laisser croire leur nom, s’appuient en premier lieu sur des ressorts qui n’ont pas grand chose d’avancé sur le strict plan technologique.Et auxquelles peu d’entreprises et d’administrations sont véritablement et efficacement préparées. Lire la suite
-
Actualités
12 avr. 2011
Question rapide : Supervision de l’activité sur les bases de données ou SIEM ?
Quelle est la différence entre supervision de l’activité sur les bases de données et outils de gestion des informations et événements de sécurité (SIEM) ? L’un est-il plus pertinent que l’autre ? La réponse de SearchSecurity. Lire la suite
-
Actualités
12 avr. 2011
La détection et la prévention des APT sont difficiles mais possibles
Les attaquants ayant recours à des campagnes persistantes ciblées contre les entreprises et les administrations continuent d’exfiltrer des donnée,s mais n’en sont pas encore venus à détruire des systèmes ou à manipuler les données en question. Un ensemble d’experts intervenants sur RSA Conference 2011 cautionnent néanmoins l’idée selon laquelle ceci est du domaine du faisable. Et de débattre des répliques possibles à l’échelle des Etats. Lire la suite
-
Actualités
12 avr. 2011
Fuite des données de RSA SecurID : tout a commencé par du phishing ciblé
L’attaque dont a été victime RSA, la division sécurité d’EMC, a commencé par deux vagues de phishing ciblées utilisant une pièce jointe Excel exploitant elle-même une faille zero-day de Flash. Lire la suite
-
Actualités
11 avr. 2011
Spécial sécurité : ta machine virtuelle VMWare en pyjama sur Internet
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur les conclusions d'un évangéliste de VMWare et par ailleurs blogueur s'alarmant de l'exposition de nombreuses machines virtuelles sur Internet. Avant de détailler un nouvel accord, sous l'égide de l'Europe, sur le traitement des données personnelles dans la RFID et de s'amuser d'un article issu d'une très officielle revue du Vatican. Où il apparaît que hacking et catholicisme partagent quelques valeurs. Lire la suite
-
Actualités
10 avr. 2011
Vol de données : une filiale de Safran à son tour victime
Selon Le Monde, Turbomeca, un spécialiste des composants pour moteurs d'hélicoptères faisant partie du groupe Safran, a été victime d'une attaque informatique ciblée, visant à piller ses réseaux informatiques de données stratégiques. Lire la suite
-
Actualités
08 avr. 2011
Spécial sécurité : Samsung, un poisson d’avril en avance d’un jour
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur la supposée installation par Samsung d’un keylogger sur certains de ses portables. Un arrière goût de rootkit Sony. Ecoute toujours avec un bref focus sur l’attaque Slaac avant de nous faire remarquer la publication du dernier guide de la sécurité Microsoft. Nos confrères terminent par Lizamoon, une injection SQL massive qui aurait compromis de nombreux sites. Lire la suite
-
Actualités
06 avr. 2011
Spécial sécurité - McAfee et Oracle, après Verisign et Comodo : loi des séries ou fin d’une époque ?
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, ironisent sur les attaques, hacks et autres injections de code malicieux qui ont frappé les ténors commerciaux de la sécurité. Une illustration de la célèbre maxime « Les cordonniers sont toujours les plus mal chaussés ». Ils reviennent ensuite à deux reprises sur le hack de Comodo et surtout de ses conséquences. Lire la suite
-
Actualités
05 avr. 2011
Moins de 100 € : le coût moyen d’une donnée perdue en France
Une étude du Ponemon Institute, commandée par Symantec, révèle un cours de la donnée perdue à la hausse pour les entreprises françaises. En 2010, il valait mieux avoir perdu ses données par négligence (87€) que par l’intermédiaire d’un sous-traitant (147 €). Lire la suite
-
Actualités
05 avr. 2011
Surveillance du réseau : EMC se paie NetWitness
En pleine crise sécuritaire, sur fond de vol d’informations au sein de sa division RSA, EMC annonce le rachat de NetWitness, une société spécialisée dans les applications de surveillance et d’analyse de la sécurité du réseau, pour un montant non précisé. La transaction a été finalisée le 1er avril, explique EMC dans un communiqué. "Les technologies de NetWitness offrent une cartographie précise et étendue du réseau, permettant aux responsables sécurité de détecter et de proposer une parade aux menaces les plus avancées, tout en automatisant les processus de découverte d’incident”, explique EMC dans un communiqué. A ce titre, elles intègreront la division sécurité du groupe, RSA, au sein du portefeuille Advanced Security Management Solutions, où elles côtoieront enVision, RSA Data Loss Prevention Suite et CyberCrime Intelligence, notamment. Lire la suite
-
Actualités
04 avr. 2011
Vol de données chez un prestataire : les clients des grandes enseignes américaines exposés
La banque JP Morgan Chase, la chaîne de supermarchés Kroger, bientôt rejointes par la chaîne de drugstores Walgreen, la société de cartes de crédit Capital One Financial ou la banque Citigroup. Lire la suite
-
Actualités
04 avr. 2011
Le volume de spams s'effondre, suite au démantèlement du botnet Rustock
Selon le dernier rapport mensuel de MessageLabs, le volume de spams diffusés dans le monde a diminué d'un tiers entre le 15 et le 17 mars, conséquence directe du démantèlement du réseau de botnets Rustock. Lire la suite
-
Actualités
04 avr. 2011
Hack de RSA : ingénierie sociale, mails ciblés, faille zero-day…
RSA, la division sécurité d'EMC, a détaillé les techniques exploitées par des pirates pour s'introduire le mois dernier sur son réseau et y dérober des informations. Rien de très nouveau, mais une cascade d'opérations bien menées ciblant le point faible de la sécurité : l'utilisateur. Un modus operandi de plus en plus répandu et contre lequel les entreprises - vendeurs de solution de sécurité y compris - paraissent relativement démunies. Lire la suite
-
Actualités
30 mars 2011
Les données d’entreprise, nouvelles cibles des pirates
Selon McAfee, les pirates informatiques seraient en train de se détourner des données personnelles des internautes au profit de celles des entreprises, informations relevant de la propriété intellectuelle en première ligne. Lire la suite
-
Actualités
30 mars 2011
Le SI de la Nasa, une passoire
Le rapport de l’inspecteur général du bureau d’audit de la Nasa est sans concession. Lire la suite
-
Actualités
30 mars 2011
Spécial sécurité : 100 000 000 000 de spam mensuel, les mathématiques d’une guerre
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, pointent du doigt une étude d’universitaire sur le spam et ses rouages. Mais en prenant cette fois-ci l’angle des administrateurs de botnets. Une première. Autre rapport (de 450 pages) sur les relations entre le piratage de media et les conditions socio-économiques d’un pays. Parce qu’il est émergent, un pays doit-il être considéré comme « un foyer de piratage », s’interrogent alors cette étude. Enfin, ils reviennent sur les 30 ans du ZX81. Lire la suite
-
Actualités
28 mars 2011
MySQL, victime d’une injection SQL
Dans ce qui s’apparente à un énième épisode de l’arroseur arrosé, le site du serveur de bases de données Open Source MySQL, mysql. Lire la suite
-
Actualités
28 mars 2011
Vols de certificats Gmail, Hotmail, Yahoo et Skype
Dévoilée seulement huit jours après les faits, une attaque a permis à des pirates de dérober des certificats authentifiant les plus grands sites de la planète. L'œuvre d'un hacker iranien isolé, qui revendique les faits, ou celle du gouvernement iranien, comme le pense Comodo, la victime de ce piratage ? Lire la suite
-
Actualités
28 mars 2011
Perte de données : mauvais "trip" pour TripAdvisor
Le site communautaire sur les voyages TripAdvisor a averti vendredi les internautes qu'une partie de sa base de données de membres avait été dérobée. Lire la suite
-
Actualités
25 mars 2011
Spécial sécurité : Tout savoir sur les vulnérabilités de sites
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, relaient un rapport de la société White Hat qui, chiffres à l’appui, décortique les failles qui habitent les sites Web. XSS connaît aujourd’hui son heure de gloire. Autre rapport, mais cette fois-ci qui met en avant l’incompétence des britanniques à sécuriser leur réseau WiFi domestique. Nos confrères pointent enfin du doigt l’épineuse question d’interopérabilité entre les firewall ancienne génération et ceux plus récents, en s’appuyant sur une étude Skybox Security. Lire la suite
-
Actualités
25 mars 2011
Bruxelles, cible d’une “sérieuse” cyber-attaque
Alors que l'attaque de Bercy est encore fraiche dans les esprits, c'est au tour de la Commission européenne d'être la cible de cyber-agresseurs. Si Bruxelles cherche à minimiser l'affaire en expliquant être fréquemment sous le feu d'attaques informatique la Commission qualifie pourtant de "sérieuse" cette opération. Pour l'heure, l'institution ignore l'ampleur des dégâts. Lire la suite
-
Actualités
24 mars 2011
Spécial sécurité : semaine des patchs chez Adobe et Apple, et retour sur le hack de RSA
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur les récents trous comblés par Adobe et Apple dans leurs logiciels. Surtout nos confrères s'intéressent au hack dont à été victime RSA, hack soigneusement minimisé par le patron de la firme, Art Coviello dans sa lettre "ouverte". Une semaine après l'attaque, on en sait toujours aussi peu sur l'étendue réelle de l'attaque dont a été victime la firme et sur ses conséquences. Lire la suite
-
Actualités
24 mars 2011
Intel/Mc Afee acquiert Sentrigo, spécialiste de la sécurité des bases de données
La division sécurité d'Intel enrichit son offre avec les solutions de GRC Hedgehog de Sentrigo Lire la suite
-
Actualités
22 mars 2011
Scada : des dizaines de failles consolidées
Dans un climat très tourné vers les cyber-attaques et vers les vulnérabilités de Scada, des chercheurs en sécurité ont décidé de jouer la transparence et de livrer des dizaines de failles potentielles, habitant ces systèmes. Un pavé dans la mare qui laisse entrevoir une fragilité inquiétante pour ces architectures pourtant critiques. Lire la suite
-
Actualités
22 mars 2011
PHP.net piraté, risque de compromission du code source
On connait désormais la vraie raison de l’indisponibilité du site php. Lire la suite
-
Actualités
21 mars 2011
RSA, victime d’une cyber-attaque visant SecurID
L’arroseur arrosé. RSA, la division sécurité d’EMC, a admis dans une lettre ouverte à ses clients avoir été victime d’une cyber-attaque. Lire la suite
-
Actualités
21 mars 2011
Spécial sécurité : les Anonymes contre Bank of America, Quai d’Orsay, Health Net/IBM
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur les fuites (vols) de données très médiatisées, de Bank of América, du Quai d’Orsay (dans une moindre mesure) et des fichiers égarés par les services de Health net aux Etats-Unis. Ils s’intéressent ensuite à la prise de parole d’un blogger américain sur le droit à l’oubli. Un problème épineux que doivent affronter aujourd’hui les politiques français. Lire la suite
-
Actualités
21 mars 2011
Banque : les données clients, un bac à sable pour les développements
Une étude commanditée par Informatica explique que les données clients des banques anglaises servent à développer et à tester les plates-formes et les systèmes financiers dans leurs phases de pré-production, et ce sans véritable protection. La faute à une dilution des responsabilités. Lire la suite
-
Actualités
15 mars 2011
Failles non corrigées dans Flash et Internet Explorer
Adobe vient de confirmer l’existence d’une faille dans son lecteur Flash. Lire la suite
-
Actualités
14 mars 2011
Gérôme Billois, Solucom : "inadaptation des politiques de sécurité aux attaques ciblées"
Après le "Bercy-gate", qui a vu le ministère des Finances être victime d'un détournement d'informations, retour sur les enseignements de ce piratage avec Gérôme Billois, responsable de département sécurité du cabinet Solucom. Pour qui cette énième attaque ciblée ne fait que confirmer les limites des politiques de sécurité mises en œuvre depuis des années par les organisations. Lire la suite
-
Actualités
10 mars 2011
Intel lance son offre de SSO pour services SaaS
Le fondeur vient officiellement de présenter Expressway Cloud Access 360, sa solution de provisioning de comptes utilisateurs et de SSO pour services SaaS. Supportant les standards d’authentification SAML, OAuth, OpenID et XACML, la solution est proposée à la fois pour déploiement interne et sous la forme d’un service SaaS, avec l’offre d’Opacus du suédois Nordic Edge récemment racheté par Intel. Lire la suite
-
Actualités
10 mars 2011
Piratage à Bercy : Bernard Carayon réclame un audit à François Fillon
Le député UMP du Tarn prend très à coeur le piratage des ordinateurs de Bercy. Lire la suite
-
Actualités
09 mars 2011
Sécurité : 1 informaticien sur 10 peut accéder aux comptes de son ancien emploi
Enième illustration que la sécurité est aussi - et surtout - une affaire d’humain. Lire la suite
-
Actualités
09 mars 2011
Spécial sécurité - Virus Android : éditeurs de tous pays, unissez-vous !
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, donne un coup de projecteur sur le premier vrai virus pour Android, RootCager, tout en analysant les réactions des éditeurs d’anti-virus, parfois trop impatients de profiter de l’aubaine. Ils passent en revue le Patch Tuesday de mars puis s’arrêtent sur la ruée des éditeurs de navigateurs à colmater leurs applications, avant le prochain concours P0wn20wn du 9 au 11 mars, à Vancouver. Lire la suite
-
Actualités
09 mars 2011
Piratage : les organigrammes de Bercy disparaissent de ses sites Web
C’est un lecteur qui a attiré notre attention sur ce point : les organigrammes des différentes directions de Bercy ne sont plus accessibles (Economie autant que Budget), ce matin, sur les sites Web du ministère. Lire la suite
-
Actualités
08 mars 2011
Opinion : piratage à Bercy, incident majeur ou effet(s) d’aubaine ?
Sitôt l’affaire dévoilée par Paris-Match, la quasi-totalité de la presse nationale s’est emparée de l’événement du piratage du système d’information de Bercy, à grand renfort d’experts de l’industrie qui s’étaient très vite mobilisés pour avoir le privilège de faire entendre leur voix sur un sujet aussi chaud. Chacun reprenant à l’envi le message selon lequel il faudrait voir là une opération très sophistiquée. Quitte à oublier la banalité de son principal fondement et la petitesse du périmètre impacté. Mais aussi l’opportunité des révélations dans un pays où, traditionnellement, l’omerta règne en maître sur les questions de sécurité informatique. Lire la suite
-
Actualités
07 mars 2011
Vol de code source chez Goldman Sachs : un programmeur emprisonné
Un juge américain a emprisonné Sergey Aleynikov, cet ancien programmeur de la banque américaine Goldman Sachs, accusé par son ex-employeur d'avoir quitté l'établissement en dérobant les codes sources d'un programme de trading à hautes fréquences. Lire la suite
-
Actualités
07 mars 2011
Piratage de Bercy : tous les regards se tournent déjà vers la Chine
Si François Baroin se refuse à évoquer les pistes suivies par les enquêteurs, après le hacking dont a été victime Bercy, les soupçons se concentrent sur la Chine. D'autant que, dans une affaire similaire ciblant le ministère des Finances canadien, Pékin avait déjà été montré du doigt. Mais avait démenti toute implication. Lire la suite
-
Actualités
04 mars 2011
Spécial sécurité : Soulographie biométrique et antipodique : toc !
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s’interrogent sur la mise en place de procédures d’identification numérique dans des bars australiens, trop peu réglementées. Un flicage sans parapet pour le bien de tous bien sûr. Mais qu’en est-il en France, se demandent-ils. Ils pointent ensuite du doigt quelques listes sécu liées aux tests de pénétration, pour finir sur deux articles, censés donner un coup de projecteur sur les attaques XSS. Lire la suite
-
Actualités
02 mars 2011
Nomination : Philippe Duluc quitte France Télécom pour Bull
Nouveau visage à la tête de l’offre Sécurité de Bull avec la nomination comme directeur de Philippe Duluc, 49 ans, qui rejoint le constructeur historique français après 7 ans passés à la tête de la sécurité du groupe France Télécom Orange. Lire la suite
-
Actualités
02 mars 2011
Morgan Stanley également victime de pirates chinois
Selon le Financial Times, la banque américaine Morgan Stanley figure sur la liste des victimes maintenant célèbre de l'opération Aurora. Lire la suite
-
Actualités
01 mars 2011
Spécial sécurité : bidonnages et pâturages autour des chiffres de la cyberdélinquance
Aujourd'hui, nos confrères de CNIS, magazine spécialiste de la sécurité des systèmes d'information, s'attardent notamment sur les statistiques sur la délinquance. Ils s'étonnent ainsi de constater comment les différents Ministères et Députés d’Europe cherchant officiellement à combattre le « sentiment d’insécurité » sont eux-mêmes vecteurs de cette propagande anxiogène, exemples à l'appui. Au programme également, gouvernements à ranger dans les statistiques de la cyberdélinquance, alerte de sécurité et pentesting. Lire la suite
-
Actualités
01 mars 2011
Un nouveau Cheval de Troie pour Mac
Mac OS X serait-il en passe de devenir une cible alléchante pour les pirates ? Si la question reste ouverte, Sophos vient de découvrir un cheval de Troie visant le système d’exploitation des Mac. Lire la suite
-
Actualités
25 févr. 2011
Spécial sécurité : Wikileaks, bientôt la fin des analyses post-mortem ?
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, pointent du doigt un article qui expliquent comment éviter de se faire piéger les désormais fameux anonymes, puis se penchent une nouvelle fois sur le cas Wikileaks et sur l’utilité d’un tel service. Lire la suite
-
Actualités
23 févr. 2011
Spécial sécurité : BBC, les virus parlent aux virus
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, relèvent que le site de la très sérieuse BBC a pu infecter les PC de ses visiteurs puis se tournent vers l’arrivée du très attendu SP1 de Windows 7 et Windows Server 2008 R2. Enfin, ils livrent le programme du prochain Symposium SSTIC avant de s’interroger sur les origines toujours floues de Stuxnet qui aujourd’hui semblent avoir germé dans les labos du Mossad. Lire la suite
-
Actualités
21 févr. 2011
Spécial Sécurité - RSA 2011 : M86 nous prédit des réveils pénibles
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur la grand messe de la sécurité informatique, la RSA Conference 2011, en donnant un coup de projecteur sur la dernière étude de M86 et en pointant du doigt la tournure très Cloud que semble prendre aujourd’hui les services de sécurité. Lire la suite
-
Actualités
21 févr. 2011
Le ministère des Finances canadien piraté, la Chine dément
Celà devient habituel : Pékin a formellement démenti toute implication dans l’attaque menée dans le courant du mois de janvier contre le réseau informatique du ministère des Finances canadien. Lire la suite
-
Actualités
17 févr. 2011
Sécurité IT : forte croissance attendue de la demande en personnels qualifiés
Selon une étude conduite par Frost & Sullivan pour le compte d’(ISC)2, la sécurité informatique a généré 2,28 millions d’emplois dans le monde 2010, dont près de 617 000 dans la région EMEA. Un chiffre qui devrait progresser jusqu’à 4,2 millions d’ici 2015 - dont 1,15 million dans la région EMEA -, au rythme moyen annuel de 13,2 %. Dans ce qui peut être vu comme un tournant significatif, le développement sécurisé serait une priorité pour 72 % des sondés dans le cadre de l’étude, 20 % d’entre eux s’y attelant déjà. Seconde préoccupation prioritaire pour les sondés : la sécurité des terminaux mobiles et de leurs données. Lire la suite
-
Actualités
17 févr. 2011
RSA Conference 2011 : l’innovation dans la protection du navigateur Web recompensée
C’est la start-up Invincea qui a remporté le prix de l’entreprise la plus innovante décerné à l’occasion de l’édition 2011 de la RSA Conference. Lire la suite
-
Actualités
17 févr. 2011
Une vidéo présente Stuxnet comme un succès israélien
Une vidéo vient apporter un peu d'eau au moulin du New York Times dans le cadre du dossier Stuxnet. Lire la suite
-
Actualités
17 févr. 2011
Cyber attaque : le gouvernement canadien cible d’une vaste tentative d’intrusion
Le Canada aurait été victime au mois janvier d’une intrusion dans les systèmes d’information d’au moins deux ministères clés, imposant la coupure d’Internet de ces deux organisations. Les serveurs utilisés pour l'attaque seraient situés en Chine. Mais Pékin dément toute implication. Lire la suite
-
Actualités
16 févr. 2011
RSA Conference 2011 : Interrogations autour du concept de cyberguerre
Les premiers actes de guerre numériques ont-ils déjà eu lieu ? De l’avis d’un grand nombre de participants à la conférence RSA qui se déroule actuellement à San Francisco, la réponse est clairement positive, Stuxnet apparaissant même comme le fait marquant en la matière. De son côté, la Maison Blanche a clairement indiqué avoir fait des réseaux de communication électronique un nouveau domaine de la défense nationale. Pour autant, la notion même de cyberguerre, au coeur de nombreux débats organisés dans le cadre de cette édition de la grand messe annuelle de la sécurité informatique outre-Atlantique, semble très loin de faire l’unanimité. Lire la suite
-
Actualités
16 févr. 2011
Spécial sécurité - Stuxnet désossé; Anonymous rancuniers; Honeynet à Paris
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information s'intéressent au désossage des mécanismes du ver Stuxnet par Symantec. Ils reviennent aussi sur l'escarmouche qui a opposé le groupe de hackers "Anonymous" à HBGary Federal, une société américaine de conseil en sécurité ainsi que sur la tenue prochaine d'une session du honeynet project à Paris pour qui veut se former aux techniques les plus récentes des "pots de miel". Lire la suite
-
Actualités
16 févr. 2011
Renforcement de la lutte contre les risques d’attaques des systèmes de l’Etat
Tandis que les annonces d’attaques sur des systèmes d’information institutionnels (Etats, bourses etc…) se multiplient ces derniers temps, l'Agence nationale de la sécurité des systèmes d'information (Anssi) a annoncé que ses prérogatives venaient d'être renforcées. Lire la suite
-
Actualités
15 févr. 2011
Quest améliore la gestion des accès privilégié en se payant e-DMZ Security
Quest Software annonce l’acquisition d’e-DMZ Security société privée spécialisée dans le domaine du contrôle et de la gestion des accès privilégiés. Lire la suite
-
Actualités
10 févr. 2011
Sogeti : les évaluations de la DRH exposées aux yeux de 300 salariés
Un email de la DRH de Sogeti fuite auprès de 300 salariés du groupe, dévoilant les niveaux de salaires, les propositions d’augmentation et les commentaires de des services des ressources humaines sur les employés. La direction générale prend des mesures et supprime les commentaires de ces procédures. Les syndicats s’interrogent sur l’accès à ces informations. Lire la suite
-
Actualités
10 févr. 2011
Cyber-attaques : des multinationales pétrolières victimes de pirates
Centrales nucléaires, grilles électriques SCADA, bourses mondiales et aujourd’hui l’industrie des hydrocarbures. Lire la suite
-
Actualités
07 févr. 2011
Nasdaq : après la panne, OMX confirme la faille
Déjà victime d’une panne informatique en ouverture de séance, le 30 janvier dernier, Nasdaq OMX, la société opérant le marché américain des valeurs technologiques a été victime d’une faille. L’opérateur vient en effet d’indiquer avoir découvert des fichiers malicieux sur ses serveurs américains tout en précisant que les applicatifs critiques chargés de l’exécution des ordres n’ont pas été affectés. Les autorités judiciaires américaines mènent l’enquête sur ce qui pourrait avoir servi de base à des délits d’initiés hautement sophistiqués. Lire la suite
-
Actualités
07 févr. 2011
Spécial sécurité - Microsoft : 22, v’la les trous
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information se sont intéressés à la découverte d’une faille dans les jeux de grattage outre-Atlantique. Une faille qui selon eux prend sa source dans des raisons sociales. Ils s’arrêtent ensuite sur le prochain Patch Tuesday avant de revenir sur la coupure d’Internet en Egypte, qui peine à retrouver son rythme de croisière. Lire la suite
-
Actualités
04 févr. 2011
Piratage : la cotation du Co2 reprend en Europe, les doutes sur le système demeurent
Mise en cause début 2010 et en janvier 2011, la sécurité du système d’information assurant les échanges sur la bourse au Co2 mise en place en Europe ne semble toujours pas faire l’unanimité. La Commission européenne a autorisé la réouverture partielle du marché virtuel. Mais des doutes subsistent sur les échanges futurs et sur l'incident de la mi-janvier, notamment en terme de traçabilité des transactions. Lire la suite
-
Actualités
03 févr. 2011
Spécial sécurité - Le coût de la conformité : 3,5 M$ par entreprise
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, relèvent les cinq règles d’or du RSSI devant les RH, s’interrogent sur une mystérieuse souris crackée et reviennent sur la dernière faille Microsoft. Lire la suite
-
Actualités
03 févr. 2011
Spécial sécurité - Libertés individuelles en Europe : avis de grand froid
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, se sont intéressés à un grand rapport sur l’état des libertés individuelles en Europe et notamment à la France, épinglé pour sa gestion des données au sein du DMP. Ils ironisent sur une histoire de SMS « dynamite » avant d’ajouter un 3e épisode au feuilleton Anonymous, truands et ratons-laveurs. Ils terminent sur une note festive en déroulant le programme du Insomnihack 2011 . Lire la suite
-
Actualités
03 févr. 2011
Egypte : les sites du gouvernement hackés
Selon nos confrères du New York Times, le groupe d'activistes qui se fait appeler Anonymous a mené une série d’attaques DDos sur les sites du gouvernement égyptien afin de les paralyser. Lire la suite
-
Actualités
01 févr. 2011
Spécial sécurité : Wikileaks, Openleaks, truands, éthique et ratons-laveurs
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur les possibles conséquences des fameuses fuites wikileaks sur la société de l’information et du capital confiance accordé à ces leaks. Ils s’arrêtent ensuite sur Sergey Glazunov, le premier chasseur de bugs à avoir récolté la prime « El33t » du Chromium Security Award. Puis pointent du doigt un billet qui soulève l’épineux problème de l’Open Source et ses lacunes. Lire la suite
-
Actualités
01 févr. 2011
Soupçon de cyber-attaques à la bourse de Londres
Nos confrères britanniques du Times rapportent que la bourse de Londres et son nouveau système de trading automatique sous Linux pourraient avoir été victimes de cyber-attaques. Une enquête aurait décalé la procédure de migration de l’ensemble de la plate-forme. Lire la suite
-
Actualités
31 janv. 2011
Nouvelle faille "zero day" pour Windows
Vendredi dernier, Microsoft a reconnu, dans un bulletin de sécurité publié sur son site, qu'une nouvelle faille sans correctif à ce jour affectait Windows. Lire la suite
-
Actualités
28 janv. 2011
Cybercriminalité : le marché noir se “professionnalise”
Les chercheurs de PandaLabs révèlent dans leur dernier rapport que les cybercriminels ont mis en place une économie souterraine de la donnée volée qui va aujourd’hui jusqu'à proposer des services à valeur ajoutée pour attirer le chaland. Nos confrères de SearchSecurity font la lumière. Lire la suite
-
Actualités
25 janv. 2011
Spécial sécurité : Bohu, premier virus Cloud officiel
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, donnent un vrai coup de projecteur sur le premier ver Cloud, Bohu qui cible en frontal les outils de sécurité placés dans le nuage. Ils ironisent ensuite sur une proposition de loi portée par 132 députés français qui vise notamment à proposer un cadre légal pour s’attaquer au douloureux problème des fuites d’informations. Un loi contre un DLP, en somme. Lire la suite
-
Actualités
25 janv. 2011
L’Iran se dote d’une unité de lutte contre la cybercriminalité
Selon la télévision d’État, l’Iran vient de se doter d’une unité de police de lutte contre la cybercriminalité. Si cette création peut sembler faire écho à la propagation de Stuxnet et son infection présumée de certaines installations nucléaires du pays, elle répond également à la volonté du gouvernement de mieux contrôler l’utilisation d’Internet et, notamment, d’éviter qu’il ne serve à consulter ou à faire circuler des informations contraires à ses intérêts. Lire la suite
-
Actualités
24 janv. 2011
Mozilla propose un mécanisme renforcé de confidentialité pour Firefox
Dans le cadre d’une proposition faite par la Federal Trade Commission aux Etats-Unis, qui vise notamment à renforcer la protection des données personnelles en ligne, Mozilla a dévoilé un mécanisme de renforcement de la confidentialité, censé rendre invisible l’internaute ainsi que ses agissements sur la Toile. Lire la suite
-
Actualités
21 janv. 2011
Spécial sécurité : le papa de Stuxnet est prié de se présenter…
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, remontent aux origines de la création de Stuxnet, puis ironisent sur l’histoire d’un passager qui est parvenu à passer les pourtant drastiques mesures de sécurité aéroportuaires des Etats-Unis avec une arme dans sa mallette. Ils pointent enfin du doigt la dangerosité aigue d’une faille chez Oracle. Lire la suite
-
Actualités
20 janv. 2011
Kaspersky Lab ouvre son capital pour accentuer son développement à l’international
Le spécialiste russe de la sécurité Kaspersky Lab a décidé d’ouvrir son capital pour faire une place au fonds d’investissement américain General Atlantic, qui compte l’ancien DSI de General Electric, Gary Reiner, parmi ses actionnaires. Lire la suite
-
Actualités
20 janv. 2011
Deux hackers arrêtés pour vol des données de 120 000 clients iPad d'AT&T
Le FBI vient de placer sous les verrous deux jeunes américains soupçonnés d’avoir piraté en juin dernier les systèmes d'informations d'AT&T afin d'obtenir des informations personnelles sur les utilisateurs de 120 000 iPad. Lire la suite
-
Actualités
20 janv. 2011
L’Europe suspend les ventes de CO2 après une nouvelle attaque contre les places de marché
Quasiment un an après une première vague d’attaques le marché du CO2 est l’objet d’une nouvelle offensive des hackers. Ces derniers ont percé les registres comptables de plusieurs places européennes. Provoquant l’interruption des échanges sur toute la zone par la Commission européenne. Les consignes de sécurité concernant les transactions doivent être réévaluées. Lire la suite
-
Actualités
19 janv. 2011
Le Sénat adopte l’article 4 de Loppsi 2 et entérine le filtrage d’Internet
La Loppsi 2 est en passe d'être adoptée après la seconde lecture au Sénat. Déjà l'article 4 entérine le filtrage du web. Un délit d'usurpation d'identité visant les petits rigolos des réseaux sociaux est également créé. Lire la suite
-
Actualités
17 janv. 2011
Spécial sécurité : les FAI européens vent debout contre la censure voulue par l'Europe
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, se penchent sur le bien-fondé des mesures de filtrage de contenus voulues par le Parlement européen, mesures que rejette l'association des FAI européens. Avant de zoomer sur les intéressantes possibilités de hacking qu'offrent, par la puissance informatique qu'ils proposent, les services de Cloud publics, comme celui d'Amazon. Et si EC2 était interdit par la Loi sur la confiance dans l'économie numérique (LCEN) ?, s'amusent nos confrères. Lire la suite
-
Actualités
17 janv. 2011
Stuxnet : une attaque israëlo-américaine contre l'Iran, soupçonne le New York Times
Selon le New York Times de dimanche, l'attaque par le ver Stuxnet est le fruit des efforts conjoints d'Israël et des Etats-Unis pour freiner le programme nucléaire de l'Iran. Lire la suite
-
Actualités
17 janv. 2011
L'OCDE prévoit de plus en plus d'escarmouches dans le cyber-espace
Un rapport de l'OCDE publié ce lundi (et intitulé Future Global Shocks) explique que très peu de cyber-attaques sont susceptibles de créer un choc global mettant en danger l'équilibre de la planète. Lire la suite
-
Actualités
13 janv. 2011
Sécurité: après l’heure des bilans, celle des prévisions pour 2011
Les bilans de l’année 2010 ont à peine eu le temps de refroidir que voici le temps des prédictions pour 2011, en matière de sécurité. Et si Stuxnet a pu faire perler la sueur sur le front d’administrateurs systèmes d’infrastructures sensibles, d’autres menaces pourraient faire bien pire au cours des douze prochains mois. Plus globalement, c’est quasiment un consensus qui se dégage entre éditeurs avec, pêle-mêle, utilisation des réseaux sociaux et de l’ingénierie sociale pour récupérer des données personnelles, développement des menaces sur les terminaux mobiles, engouement pour le chiffrement, le DLP et l’IAM sous la pression de ces menaces ainsi que celle du Cloud Computing... Un vaste panel qui serait incomplet sans la prédiction encore une fois répétée de la fin de l’impunité pour les utilisateurs de Mac. Lire la suite
-
Actualités
13 janv. 2011
SAP se renforce dans la sécurité avec le rachat de Secude
SAP pioche chez son partenaire suisse Secude des solutions de gestion d’identité et d’accès pour renforcer NetWeaver Identity Management et se dédouaner des outils d’éditeurs tiers. Lire la suite