Cybersécurité
-
Actualités
12 nov. 2026

Patch Tuesday de Novembre : encore une cuvée spectaculaire
Microsoft a corrigé plus d'un millier de vulnérabilités ce mois-ci. Pour la seconde fois consécutive. Un chiffre spectaculaire, mais le pic d'une vague ? Lire la suite
-
Actualités
12 nov. 2026
Opération Endgame : la saison 4 commence avec Gootloader
L’opération Endgame continue de porter des coups à l’écosystème cybercriminel, avec cette fois des atteintes à l’infrastructure de Gootloader, notamment. Avec à nouveau des données utiles à la poursuite des efforts. Lire la suite
-
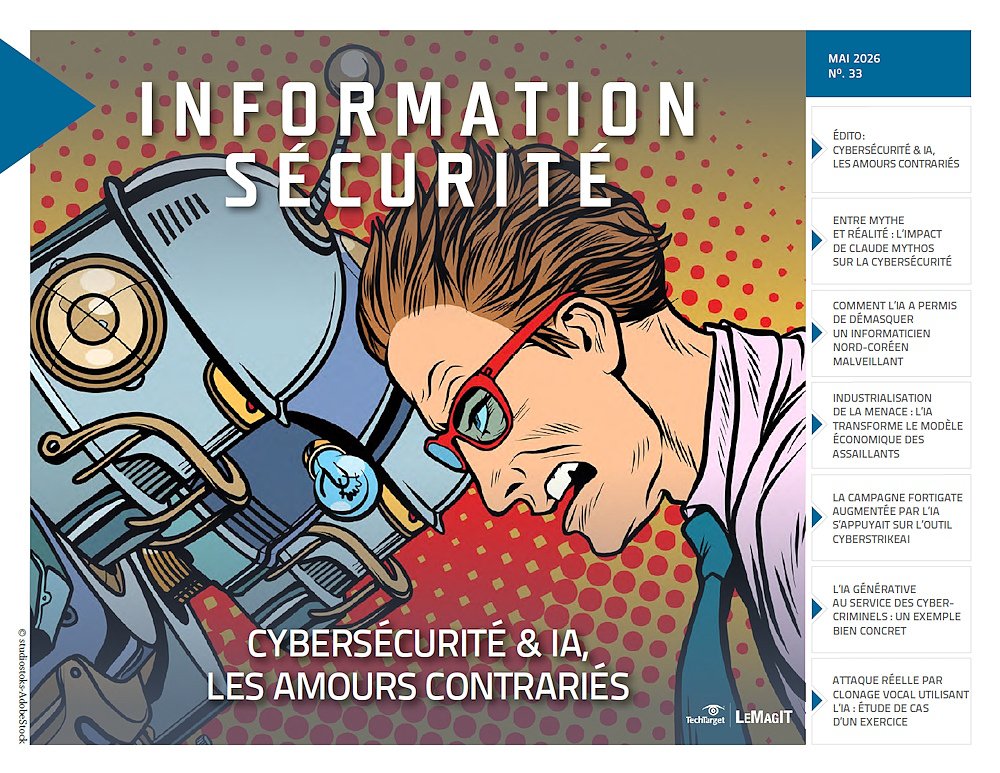 Dans ce numéro:
- Cybersécurité & IA, les amours contrariés
- Entre mythe et réalité : l’impact de Claude Mythos sur la cybersécurité
- Comment l’IA a permis de démasquer un informaticien nord-coréen malveillant
-
Actualités
24 avr. 2009
RSA Conference : La Cloud Security Alliance milite pour un nuage sécurisé
Enjeu clé de l’adoption de l’informatique distribuée à la sauce Cloud Computing, la sécurité du nuage a été au centre des débats lors de la RSA Conference, cette semaine à San Francisco. Si tout le monde est conscient du risque, les habitudes déjà prises laissent craindre le pire. Certains prévoient un cauchemar à venir, d’autres s’étonnent de comportements à risque. Et les fournisseurs spécialisés s’organisent. Lire la suite
-
Actualités
23 avr. 2009
Chômage sous le soleil IT / Un nuage de Java / la BI oui mais open source …
De la Silicon Valley au Silicon Chômage (siliconvalley. Lire la suite
-
Actualités
23 avr. 2009
Spécial sécurité : Sécurité de bout en bout, en attendant Seven et Stirling
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères ont continuer de suivre avec intérêt les innovations de la RSA Conference qui se déroule actuellement à San Francisco. Lire la suite
-
Actualités
23 avr. 2009
La Cnil dubitative sur l’accès simplifié sans certificat à la télédéclaration fiscale
La simplification de la procédure de télédéclaration d’impôt 2009 – dont la campagne débutera à la fin du mois et qui s’affranchit de la signature électronique – suscite la suspicion de la Cnil, la Commission nationale de l'informatique et des libertés. Lire la suite
-
Actualités
22 avr. 2009
Spécial sécurité - RSA Conference : les startups poussent dans du sable
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères ont observé avec intérêt les innovations de la RSA Conference avant d'analyser les répercutions possibles du rachat de Sun par Oracle dans la sécurité. Lire la suite
-
Actualités
21 avr. 2009
Oracle / Sun : de la tristesse, des doutes et du soulagement. Revue de presse.
C’est certainement l’un des événements de l’année – avec L’arrivée au galop de Cisco dans l’univers des serveurs le mois dernier – et le monde de l’information IT en fait ses orges chaudes : le rachat surprise de Sun par Oracle fait bouillir les rédactions. Revue de presse qui navigue entre surprise, nostalgie, questionnement, ironie… et soulagement de voir un fleuron de la Silicon Valley échapper aux griffes de la vieille économie « côte est » à la sauce IBM. Lire la suite
-
Actualités
21 avr. 2009
Spécial sécurité : Sexe, cookies et javascript / IMF 2009 …
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères évoquent pèle-mêle hacktivisme anti-censure du porno, conférence internationale sur la gestion des incidents et la recherche des preuves, mais aussi hacking ordinaire de festivalier. Lire la suite
-
Actualités
21 avr. 2009
Symantec se paie Mi5 Networks
En préambule de la RSA Conference, qui se déroule cette semaine à San Francisco, Symantec a annoncé le rachat de Mi5 Networks, un éditeur d'appliances de sécurité pour un montant non communiqué. Symantec indique dans un communiqué que les offres de Mi5 Networks rejoindront ses gammes courant 2009 et ce, en tant que produits autonomes. Lire la suite
-
Actualités
20 avr. 2009
Geneva, l’outil de gestion d’identité d’Azure, bientôt en bêta 2
Microsoft prévoit de sortir sa plate-forme de gestion d’identité spécialement liée à Azure, sa future infrastructure de cloud computing, avant la fin de l’année. Lire la suite
-
Actualités
20 avr. 2009
Spécial sécurité : Le retour de l’unique virus Macintosh
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent sur une question clé de la sécurité du SI : à quoi sert un antivirus… face aux attaques camouflées ? L’occasion également d’un point sur la vie et l’œuvre du seul virus macintosh connu et d’un questionnement sur la responsabilité du spam en matière de trou dans la couche d’ozone. Lire la suite
-
Actualités
17 avr. 2009
La déclaration d'impôt s'affranchit de la signature électronique. Danger ?
Bercy inaugure pour l'impôt 2009 un mode de télédéclaration ne nécessitant plus le recours au certificat électronique. Un dangereux précédent, pour Keynectis, le fournisseur de certificats de l'Etat, qui se sent mis devant le fait accompli. Lire la suite
-
Actualités
16 avr. 2009
Spécial Sécurité : il était une fois un virus qui téléphonait
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères détaillent les résultats d'une équipe de chercheurs sur la diffusion des virus sur les téléphones portables. Avant de balayer toute illusion quant à un changement de politique des Etats-Unis en matière d'écoute téléphonique. Lire la suite
-
Actualités
16 avr. 2009
Le crime organisé, premier voleur de données
L'IT des institutions financières américaines est une véritable passoire. Lire la suite
-
Actualités
15 avr. 2009
Spécial Sécurité : Conficker, un flop commercial ?
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent sur la première "charge utile" de Conficker, la diffusion d'un faux antivirus. Avant de détailler la dernière livraison de rustines de Microsoft. Lire la suite
-
Actualités
14 avr. 2009
L’Europe veut imposer au Royaume-Uni la directive sur les données personnelles
L’Union Européenne vient de déposer un recours contre le Royaume-Uni, accusé de ne pas suivre les directives communautaires en matière de protection des données personnelles. Lire la suite
-
Actualités
14 avr. 2009
Sécurité : Entrust se vend au fonds Thomas Bravo
Entrust, spécialiste du cryptage, de l’authentification et de la détection de fraude, vient de se faire racheter par le fonds d’investissements californien Thomas Bravo pour 114 millions de dollars. Lire la suite
-
Actualités
10 avr. 2009
Spécial Sécurité : Conficker reloaded
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères auscultent la dernière mutation du virus qui fait trembler la planète, Conficker. Avant de s'interroger sur les motivations des sources qui ont révélé à la presse américaine le piratage des ordinateurs pilotant les infrastructures électriques US. Lire la suite
-
Actualités
09 avr. 2009
Spécial sécurité : les firewalls Microsoft auront du retard
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères détaillent les retards annoncés de la famille des pare-feu de Microsoft. Avant de revenir sur le bilan sécuritaire du premier éditeur mondial en 2008. Lire la suite
-
Actualités
08 avr. 2009
Piratage : la grille électrique américaine infiltrée par des pirates chinois et russes
C'est le scandale informatique du jour aux Etats-Unis. Des équipes de pirates chinois et russes, sans doute liés aux gouvernements de ces pays, auraient infiltré les systèmes de commande et de pilotage des infrastructures de la grille d'approvisionnement électrique américaine. Et ils auraient laissé derrière eux des programmes permettant de la saboter à loisir. L'information est sur toutes les TV américaines alors que l'administration Obama s'interroge sur le renforcement de ses moyens de lutte contre la cyber-guerre. Lire la suite
-
Actualités
08 avr. 2009
Spécial sécurité : Conficker, le calme après le calme… et avant quoi ?
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent sur les réactions de la communauté de la sécurité informatique suite à la catastrophe annoncé qui n'a pas eu lieu, à savoir l'activation du ver Conficker. Alors pétard mouillé ou charge à mèche lente ? Lire la suite
-
Actualités
08 avr. 2009
VMware corrige plusieurs failles de sécurité dans ses outils de virtualisation
VMware a publié un ensemble de correctifs venant corriger sept failles et problèmes de sécurité identifiés dans ses différents produits, notamment ESX Server, ESXi, VMware Workstation, VMware Player, VMware ACE et VMware Server. Lire la suite
-
Actualités
07 avr. 2009
Spécial sécurité : Microsoft et le PowerPoint empoisonné
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent sur la faille PowerPoint qui fait trembler Microsoft et sur une étude tapageuse de Trend Micro sur les pratiques des adolescents britanniques... en matière d'usurpation d'identité. Lire la suite
-
Actualités
07 avr. 2009
Sécurité : Microsoft repousse la livraison de sa suite Stirling de six à douze mois
Un an après avoir présenté la bêta de son outil de sécurité intégré ForeFront "Stirling", Microsoft est contraint de revoir son calendrier de lancement. Alors que Stirling était attendu en version finale pour la fin du trimestre, ses différents composants seront désormais lancés entre la fin de l'année et le premier semestre 2010. Lire la suite
-
Actualités
03 avr. 2009
Spécial sécurité : les conséquences de l’adoption d’Hadopi
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur l'adoption de loi dite Hadopi par l'Assemblée Nationale, texte qui soulève des questions tant éthiques que techniques. Lire la suite
-
Actualités
03 avr. 2009
Cybersécurité : le Sénat américain veut accentuer le contrôle d’Internet
Une nouvelle preuve de l'inquiétude grandissante des états au regard du développement de la cybercriminalité. Deux textes de lois ont été déposés cette semaine au Sénat américain. Lire la suite
-
Actualités
02 avr. 2009
Spécial Conficker : des vers, des dégâts, des débats
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur Conficker, qui à défaut de frapper le 1er avril est à l'origine d'un déluge de textes émanant de spécialistes de la sécurité. Florilège. Lire la suite
-
Actualités
01 avr. 2009
EDF a-t-il espionné les ordinateurs de Greenpeace ?
Selon nos confrères du Monde et de Mediapart, le numéro 2 de la sécurité d’EDF, l’ancien policier Pierre François, vient d’être mis en examen dans une affaire présumée d’espionnage informatique visant l’ONG Greenpeace. Lire la suite
-
Actualités
01 avr. 2009
Spécial sécurité : Conficker; barbouzes chinoises; branchitude
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur Conficker - qui est censé frapper aujourd'hui, 1er avril - mais aussi l'affaire de vaste cyber-espionnage trouvant ses origines en Chine et les soupçons britanniques sur les équipements de Huawei. Lire la suite
-
Actualités
31 mars 2009
La cybercriminalité plus rentable que le trafic de drogue ?
Au regard de certains chiffres avancés pour quantifier le « marché » de la cybercriminalité – dont certains dépassent le montant du plan de relance « stimulus » de l’administration Obama –, on comprend mieux l’attractivité d’un secteur qui serait, en plus, porté par la crise actuelle. Reste à établir la justesse de ces estimations. Lire la suite
-
Actualités
30 mars 2009
Cyber-espionnage : la Chine réfute toute implication ; l’Inde veut rassurer
Suite aux questions soulevées par l’enquête conduite par des chercheurs canadiens sur une vaste opération de cyber-espionnage, le gouvernement chinois a, à travers le Quotidien du Peuple, et par la voix d’un analyste militaire et stratégique de Pékin, dénoncé « un problème politique que l’Occident cherche à exagérer », assurant que « face à la croissance rapide de la Chine, certaines personnes en Occident saisissent toute occasion pour inventer des mensonges dans leur tentative de susciter des peurs sur la soi-disant menace de la Chine. Lire la suite
-
Actualités
30 mars 2009
Vaste opération de cyber-espionnage à travers le monde
Selon des chercheurs canadiens, un réseau d’au moins 1 295 ordinateurs compromis à travers 103 pays aurait été utilisé pour espionner les intérêts de la communauté tibétaine. Près d’un tiers des machines concernées aurait contenu des données de haute valeur en termes d’intelligence, sur les plans diplomatique, politique, économique voire militaire. La Chine est pointée du doigt sans que l’implication de ses principales autorités ne puisse être établie. Lire la suite
-
Actualités
27 mars 2009
Spécial sécurité : le blues du chasseur de bugs; sauveur complice; Bios infecté
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent le blues des chasseurs de bugs ainsi sur une sale ruse de pirate et l'infexion d'un Bios. Lire la suite
-
Actualités
26 mars 2009
Tribune : des infrastructures industrielles de plus en plus vulnérables
A la suite de notre couverture du Forum International de la Cybercriminalité, qui se déroulait ce mardi 24 mars 2009 à Lille, Leif Kremkow, directeur technique de Qualys France, nous a soumis cette tribune relative à la sécurité - ou plutôt à la vulnérabilité - des infrastructures industrielles automatisées et télégérées via des Scada, infrastructures fondamentales s'il en est puisqu'elles concernent par exemple la distribution et la production de fluides et de services essentiels : eau, gaz, chimie, électricité, etc. Son constat n'est guère optimiste. Lire la suite
-
Actualités
26 mars 2009
Les informaticiens victimes de la crise sont tentés par la cybercriminalité
Sale temps pour la sécurité informatique. Lire la suite
-
Actualités
26 mars 2009
Spécial sécurité : backup maudit, Google Rank empoisonné
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent sur les "mauvais coups" de cybercriminels toujours plus inventifs. Via deux exemples : le piratage d'un serveur de sauvegarde et la saturation des mécanismes d'indexation de Google. Lire la suite
-
Actualités
25 mars 2009
Cyberguerre : une menace radicalement nouvelle… mais surestimée ?
Depuis la publication du libre blanc sur la défense française, en juin 2008, la cyberguerre a pris des airs de sujet d’actualité. Les événements géorgiens ont pu renforcer cette perception. Pour certains experts, il est encore néanmoins trop tôt pour parler de cyberdéfense « offensive. » Mais les questions et les enjeux n’en sont pas moins nombreux. Lire la suite
-
Actualités
24 mars 2009
Cybercriminalité : constat partagé d’incapacité et d’impréparation
Le troisième forum international de la cybercriminalité, qui s’est ouvert ce matin du 24 mars à Lille, ne sera pas l’occasion d’un satisfecit. La plupart des acteurs réunis pour débattre par les organisateurs semblent s’accorder sur un point : les limites des efforts déjà engagés en matière de prévention comme de répression. L’occasion pour les politiques présents de promettre d’aller plus loin. Lire la suite
-
Actualités
24 mars 2009
Timothy Boerner : après Europol, "il faut une sorte de Cyberpol"
Timothy Boerner, spécialiste en recherche criminelle travaillant pour le US Secret Service, basé à Francfort, était invité à la première table ronde du forum international de la cybercriminalité, qui se tient en ce moment à Lille. Il a accepté de revenir avec nous sur quelques points de son intervention. Lire la suite
-
Actualités
20 mars 2009
Panda s’alarme du rythme de diffusion des malwares
Le fléau des logiciels malveillants conçus pour le vol de données personnelles se répand à vive allure, selon l’éditeur Panda Security. Lire la suite
-
Actualités
20 mars 2009
Spécial sécurité : virus pour DAB, faille de firmware d'imprimante, conficker
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'intéressent à un virus pour distributeur automatique de billets (DAB). Ils reviennent également cette histoire de faille cachée dans le firmware d'imprimantes HP et, bien sûr, sur l’incontournable Conficker. Lire la suite
-
Actualités
19 mars 2009
Spécial sécurité : Fuite de données, la vengeance de PCI
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur les fuites de données chez Heartland, la progression des attaques web, la protection des réseau wifi et… l’inénarrable Conficker. Lire la suite
-
Actualités
06 mars 2009
Un auteur de botnet condamné à 4 ans de prison
Un employé de la start-up spécialisée dans le recherche Mahalo a été condamné à quatre ans de prison pour avoir créé un botnet, un réseau d'ordinateurs "zombies". Lire la suite
-
Actualités
02 mars 2009
Spécial sécurité : quand les ministres britanniques jouent avec Internet
Depuis le début du mois d’août, LeMagIT vous propose de découvrir en avant-première des extraits de CNIS Mag, service d’informations en ligne sur la sécurité des systèmes d’information qui ouvrira en septembre. Aujourd'hui nos confrères abordent le danger du clic, l’inconséquence à haut niveau et les dangers de Bluetooth. Lire la suite
-
Actualités
02 mars 2009
Vendredi 13 mars : journée noire en prévision pour Southwest Airlines
Selon Sophos, le vendredi 13 mars devrait être particulièrement douloureux pour le site Web de la compagnie aérienne Southwest Airlines. Lire la suite
-
Actualités
02 mars 2009
Fuite de données : les détails de l’hélicoptère présidentiel américain disponible via P2P
Tout, des plans jusqu’aux systèmes de communication embarqués, en passant par le budget de Marine One - le futur hélicoptère de la présidence des Etats-Unis - aurait fuité jusqu’en Iran, via un réseau P2P. L’information provient de Tiversa, une entreprise spécialisée dans la surveillance des réseaux d’échange en pair-à-pair. Lire la suite
-
Actualités
27 févr. 2009
Spécial sécurité : les radios hackent les réseaux sans fil
Depuis le début du mois d’août, LeMagIT vous propose de découvrir en avant-première des extraits de CNIS Mag, service d’informations en ligne sur la sécurité des systèmes d’information qui ouvrira en septembre. Aujourd'hui nos confrères se penchent notamment sur le Hack WiFi ainsi que sur les failles et correctifs chez Microsoft et Adobe. Lire la suite
-
Actualités
25 févr. 2009
Spécial sécurité : chômeur, chômeur… et voleur en plus !
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se sont intéressés à une étude Symantec sur la fuite de données en période de licenciements, au vol dans le secteur des cartes de crédit et enfin à la sécurité informatique de l'administration Obama. Lire la suite
-
Actualités
24 févr. 2009
Faudra-t-il sacrifier l’ouverture d’Internet sur l’autel de la sécurité ?
Déjà effectif dans certains pays, pour des raisons politiques ou religieuses, le filtrage d’Internet pourrait bientôt faire son apparition dans des pays à la tradition plus libérale, sous couvert de protection de l’enfance et des industries culturelles. Pour certains, cette évolution sécuritaire apparaît comme inéluctable, un classique retour de balancier à l’heure de la cybercriminalité sinon de la cyberguerre. Lire la suite
-
Actualités
24 févr. 2009
Spécial sécurité : Un ZDE Adobe ouvre une porte dérobée
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se sont intéressés à Adobe, aux hackers de RFID et aux défauts des mots de passe. Lire la suite
-
Actualités
23 févr. 2009
L’Europe réfléchit aux possibilités d’écoute de la VoIP
Eurojust, l'organisation de coopération judiciaire de l'Union européenne, étudie actuellement le fait de pouvoir écouter les conversations téléphoniques tenues via la technologie de VoIP. Les experts européens mettent en cause les systèmes de cryptage utilisés par les prestataires de type Skype qui serviraient les intérêts d’organisations criminelles qui ont tôt fait de se mettre à la page de ce type de technologie. Lire la suite
-
Actualités
22 févr. 2009
Novell étend son offre d’administration d’ID en rachetant Fortefi
Novell poursuit la constitution de son portefeuille d’administration d’identité en mettant la main sur une petite société britannique – Fortefi – et en signant un accord de licence avec le Californien ActivIdentity. Lire la suite
-
Actualités
20 févr. 2009
Menace sur les fichiers PDF
Une faille dans le lecteur de PDF d’Adobe, Acrobat Reader, menace les utilisateurs de PC sous Windows XP SP3. Les versions d’Acrobat Reader concernées vont de la 8.1.3 à la 9.0. Un PDG malveillant exploitant la faille serait déjà en circulation sur Internet. Lire la suite
-
Actualités
20 févr. 2009
Spécial sécurité : zoom sur la semaine du hack
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, notre confrères reviennent sur les faits qui ont marqué les grandes conférences du hack de ce mois de février. Notamment la BlackHat et la Schmoocon, que se sont tenues toutes deux à Washington. Lire la suite
-
Actualités
20 févr. 2009
BlackHat : de nouveaux moyens pour contourner HTTPS
Lors de la conférence BlackHat, qui s’est déroulée cette semaine outre-Atlantique, le hacker Moxie Marlinspike a présenté de nouvelles astuces pour contourner la protection HTTPS et obtenir des données personnelles par attaque de type « man-in-the-middle. Lire la suite
-
Actualités
20 févr. 2009
BlackHat : la faille des DNS constitue toujours une menace
Pour Dan Kaminsky, le danger pesant sur Internet du fait de la faille qu’il a précédemment découverte dans les DNS n’est toujours pas dissipé. S’exprimant lors de la conférence BlackHat, qui s’est déroulée cette semaine outre-Atlantique, le chercheur a indiqué que les correctifs n’ont pas encore été massivement appliqués – seuls 66 % des serveurs DNS auraient profité d’une rustine - et que la faille est désormais exploitée. Lire la suite
-
Actualités
18 févr. 2009
Spécial sécurité : hack de satellites, le revival d'un classique
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, notre confrères détaillent les différentes façon de pirater une connexion par satellite . Avant de se pencher sur les attaques dont sont victimes les sites du Web 2.0. Lire la suite
-
Actualités
16 févr. 2009
Gros correctif de sécurité Mac OS X pour débuter l’année chez Apple
Mise à jour de sécurité monstre pour Mac OS X, le système d’exploitation d’Apple. Lire la suite
-
Actualités
13 févr. 2009
Wanted : Microsoft offre 250 000 $ pour retrouver l'auteur de Conficker
Microsoft met la pression sur l'auteur d'un des pires vers informatiques de l'histoire. Lire la suite
-
Actualités
12 févr. 2009
Special sécurité : Microsoft, le quarté du mois
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, actualités du secteur et éclaircissement du Patch Tuesday. Lire la suite
-
Actualités
10 févr. 2009
L’aviation civile américaine avoue un gros vol de données
Les données personnelles de plus de 45 000 salariés et retraités de l’aviation civile américaine - la FAA (Federal Aviation Administration) – ont été dérobées par des pirates informatiques qui se sont introduit dans l’un des serveurs de l’agence. Lire la suite
-
Actualités
09 févr. 2009
Spécial sécurité : Conficker, Kaspersky, Alcootest
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, retour (encore et toujours) sur Conficker Downadup, zoom sur la cyberguerre, et polémique autour du code source... des alcootests. Lire la suite
-
Actualités
09 févr. 2009
Spécial sécurité : fuites d'informations, la faute à pas de chance ?
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, zoom sur l'étrange indifférence qui entoure les affaires de fuites d'information. Avant de faire un détour vers le prochain mardi des rustines (Patch Tuesday). Lire la suite
-
Actualités
06 févr. 2009
Microsoft va encore modifier la gestion d'accès dans Windows 7
L'UAC (User Access Control) de nouveau modifié dans Windows 7. Après avoir essuyé de nombreuses critiques quant au comportement de son module de contrôle d'accès dans le prochain Windows, Microsoft a décidé finalement de durcir la procédure de contrôle. Lire la suite
-
Actualités
06 févr. 2009
Spécial sécurité : casse à la carte de crédit, un butin de 9 M$ en 30 minutes
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur une escroquerie à la carte de crédit, par laquelle des malfrats ont réussi à retirer environ 9 millions de dollars dans près de 140 distributeurs de billets. Avant de nous conter l'histoire du virus qui se diffuse... par prospectus papier. Lire la suite
-
Actualités
05 févr. 2009
Spécial sécurité : pagaille continentale dans les cartes d'identité électroniques
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, zoom sur un rapport d'une agence européenne qui pointe l'avancée des projets de cartes d'identité électroniques sur le continent, mais souligne surtout l'effarante absence de concertation des états membres sur ce dossier. Lire la suite
-
Actualités
04 févr. 2009
Spécial sécurité : fuites de données, compter 200 euros par enregistrement
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'intéressent au coût des pertes de données, à la lumière du scandale Heartland, un intermédiaire bancaire américain spécialisé dans le petit commerce. Avant de revenir sur les conséquences de l'erreur de Google, qui, le week-end dernier, a blacklisté le caractère " / ". Lire la suite
-
Actualités
02 févr. 2009
Spécial sécurité : Acronyme / Vengeance / Concours
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'intéressent aux évolutions de la sécurité informatique, à la vengeance présumée d'un ex-collaborateur de Fannie Mae, ainsi qu'au concours Black Hat. Lire la suite
-
Actualités
02 févr. 2009
Spécial sécurité : vive la crise
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'intéressent aux joies de la crise... pour le segment de la sécurité informatique. Lire la suite
-
Actualités
30 janv. 2009
Un informaticien voyou chez Fannie Mae ?
Selon DC Examiner, un ancien employé de Fannie Mae, en contrat de mission, fait l’objet de poursuites pour avoir implanté un virus dans les serveurs de l’institution financière. Lire la suite
-
Actualités
30 janv. 2009
Spécial sécurité : comment protéger (ou spammer) un blog
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'intéressent aux façons de protéger un blog ou un réseau social pollué par des commentaires en forme de spam. Reviennent sur les prédictions de McAfee en matière de délinquance information. Puis s'attardent sur la cyberguerre menée contre le Kirghizstan : une opération pilotée par les Russes ? Lire la suite
-
Actualités
29 janv. 2009
Résultats : Gemalto termine l'année 2008 en forme
Gemalto a confirmé aujourd'hui son excellente santé en annonçant un chiffre d'affaire record pour son dernier trimestre 2008. Pour son 4e trimestre, la société a réalisé un CA de 471 M$, égalant sa meilleure performance historique. Lire la suite
-
Actualités
27 janv. 2009
Cisco pousse un peu plus vers les PME
Premiers effets concrets de l’initiative PME lancée par Cisco en novembre 2008 – et dotée de 100 millions de dollars d’investissement – le numéro un des équipementiers réseaux lance trois produits dédiés aux moyennes entreprises. Lire la suite
-
Actualités
26 janv. 2009
HP rallie les poids lourds du secteur autour de sa gamme réseaux
A quelques jours du lancement d’un nouveau commutateur de sa gamme Procurve, HP lance une initiative pour faciliter l’intégration et l’optimisation d’applications tierces à sa gamme de produits réseaux. Lire la suite
-
Actualités
26 janv. 2009
Spécial sécurité : tour du monde en vidéo, Monster.com, Downadup
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères versent dans le tourisme sécuritaire et reviennent sur la seconde fuite du site d'emploi monstrueux ainsi que sur l'épidémie Downadup. Lire la suite
-
Actualités
23 janv. 2009
Spécial sécurité : faille critique ou super-critique, subtile nuance
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'amusent d'une polémique entre Microsoft et un découvreur de faille : la faiblesse mise au jour était-elle critique ou super-critique ? Avant de se pencher sur un autre différend, opposant cette fois le premier éditeur mondial au Cert-US, sur la façon de bloquer la propagation du virus Downadup. Lire la suite
-
Actualités
22 janv. 2009
Clé USB sécurisée de MXI : prise en main
La clé USB Stealth MXP de MXI Security n’est pas comme les autres. Sa mémoire flash, d’une capacité de 1 Go pour la version de base, est protégée par un lecteur d’empreintes digitales utilisé comme verrou du chiffrement AES 256 bits CBC. Lire la suite
-
Actualités
22 janv. 2009
Spécial sécurité : Heartland détrône TJX pour le hack du siècle
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, pleins feux sur l'affaire Heartland, cet intermédiaire financier qui a admis s'être fait dérober d'importants volumes de données via l'installation d'un programme espion sur ses propres ordinateurs. Nos confrères reviennent également sur Downadup, et les façons d'éradiquer ce fléau. Lire la suite
-
Actualités
21 janv. 2009
Spécial sécurité : investiture et cyber-sécurité
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'intéressent au volet sécuritaire de l'investiture de Barack Obama. Lire la suite
-
Actualités
21 janv. 2009
Vaste fuite de données bancaires aux Etats-Unis
Heartland Payment Systems vient de reconnaître la compromission de son système d’information traitant les transactions par cartes bancaires pour plus de 250 000 entreprises aux Etats-Unis. Lire la suite
-
Actualités
20 janv. 2009
Keynectis s'appuie sur le PDF pour démocratiser la signature électronique
Rendre la signature électronique plus simple d'emploi : tel est l'objectif de Keynectis qui, en partenariat avec Adobe et Gemalto, promeut une solution professionnelle - K.Sign - basée sur le lecteur PDF de l'éditeur américain. Et mise sur la diffusion très large du format et une solution intégrée pour démocratiser une application qui tarde à décoller. Lire la suite
-
Actualités
20 janv. 2009
Conficker a infecté presque 9 millions d'ordinateurs
Selon le spécialiste en sécurité F-Secure, le virus Conficker – nos confrères de Cnis en parlaient -, qui prend également comme nom de baptème, Kido ou Downadup, se propagerait comme une trainée de poudre sur Internet. Lire la suite
-
Actualités
19 janv. 2009
Spécial sécurité : politique et malware, mélange sulfureux
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'intéressent aux malwares qui émergent dans un contexte propice aux conflits et au sacre politique, avant de revenir sur les effets pervers à dresser un hit-parade des vulnérabilités. Lire la suite
-
Actualités
19 janv. 2009
La Cnil se penche sur l’utilisation des données personnelles dans la police
Selon le site lemonde. Lire la suite
-
Actualités
18 janv. 2009
Spécial sécurité : le phishing via de véritables sites bancaires
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères versent dans le bancaire, avec le fishing, mais reviennent aussi sur l'épidémie déclarée pour le virus Downadup ainsi que sur la qualité des développements dans le cadre de marchés publics. Lire la suite
-
Actualités
15 janv. 2009
Spécial sécurité : l'épidémie de Downadup est déclarée
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères versent dans le médical, avec l'épidémie déclarée pour le virus Downadup et le bulletin de santé des principaux botnet, ces réseaux de PC zombies. Lire la suite
-
Actualités
14 janv. 2009
Spécial sécurité : happy new bug !
Régulièrement, nous ouvrons nos colonnes à nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, un zoom sur la première alerte de sécurité de Microsoft pour 2009, le point sur le spam à l'orée de cette nouvelle année et des conseils pour lutter contre le ver Downadup/Conficker, qui provoque la pagaille sur les LAN d'entreprise. Lire la suite
-
Actualités
12 janv. 2009
Le fonds d'investissement Vector prend le contrôle d'Aladdin
Aladdin Knowledge Systems a annoncé aujourd'hui son rachat par un groupe d'investisseurs privés mené par le fonds d'investissement pour 160 M$. L'acquisition valorise chaque action Aladdin à 11,5 $ soit une prime de 20% sur le cours de clôture de la société au 9 janvier et de 64% sur le cours du 5 janvier 2009, la veille de l'annonce par Aladdin qu'il avait entamé des discussions de rachat avec Vector. Lire la suite
-
Actualités
12 janv. 2009
Oracle va publier 41 correctifs de sécurité, dont une quinzaine critiques
L'éditeur de bases de données et de progiciels publiera demain une série de 41 correctifs de sécurité venant combler des failles dans la plupart de ses composants d'infrastructures ainsi que dans ses progiciels. Sur ce total, une quinzaine de failles sont exploitables à distance et sans authentification et portent donc la mention "critique". Lire la suite
-
Actualités
12 janv. 2009
Marie-Noëlle Gibon prend la tête de Certinomis
A la tête de la DSI de la branche Courrier de La Poste ces dernières années, Marie-Noëlle Gibon, prend la direction générale de Certinomis, l'autorité de certification du groupe. Lire la suite
-
Actualités
08 janv. 2009
Spécial sécurité : et si le phishing n’était qu’une illusion ?
Régulièrement, nous ouvrons nos colonnes à nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, une étude étonnante de deux chercheurs de Microsoft qui dégonflent la baudruche du phishing. Et une perspective historique sur les faux-monnayeurs, version Audiard : un véritable morceau de bravoure. Lire la suite
-
Actualités
07 janv. 2009
Spécial sécurité : le diable est dans l'implémentation
Régulièrement, LeMagIT ouvre ses colonnes à ses partenaires de CNIS Mag, magazine sur la sécurité des systèmes d’information. Dans cette édition, nos confrères revienne sur l'événement organisé par le Chaos Computer Club, le plus célèbre club de hackers d'Europe. Cette édition du Chaos Communication Congress (25C3), qui s'est tenue à Berlin fin décembre, a mis en évidence les failles non tant du logiciel ou du matériel, mais de l'intégration des deux. Lire la suite
-
Actualités
31 déc. 2008
Spécial sécurité : quand Microsoft reconnait ses enfants
Régulièrement, LeMagIT ouvre ses colonnes à ses partenaires de CNIS Mag, magazine sur la sécurité des systèmes d’information. Dans cette édition, nos confrères nous narre un conte de Noël comme on les aime : l'histoire d'un bug égaré qui retrouve enfin son géniteur, Microsoft. Lire la suite
-
Actualités
31 déc. 2008
SSL cassé, le Web sécurisé montre ses limites
En septembre dernier, nos confrères de CNIS se faisaient l’écho, dans nos colonnes, d’une vague d’articles traitant des limites de HTTPS, la version sécurisée du protocole HTTP par SSL. Ces limites pourraient être plus proches qu’on ne le pensait alors. Lire la suite
-
Actualités
30 déc. 2008
L’état du monde IT : Internet joue à se faire peur
Comme de bien entendu, l’année écoulée n’a pas été de tout repos pour les spécialistes de la sécurité informatique. Sans surprise, on ne compte plus les failles qui ont été révélées – et corrigées – dans les navigateurs Web. Reste que 2008 a surtout été marquée par la multiplication des exploitations de failles « zéro day » : sitôt trouvées, sitôt exploitées. Une course encouragée par l’organisation de cybercriminels mûs par l’argent. Et puis il a également fallu compter avec les faiblesses d’un réseau, Internet lui-même, dont les piliers n’ont pas manqué d’être régulièrement menacés. Lire la suite
-
Actualités
28 déc. 2008
Un trou vieux de huit mois non bouché dans SQL Server ?
Microsoft a confirmé la semaine passée l’existence d’une faille dans SQL Server sur laquelle ses équipes travaillent depuis avril 2008, soit huit mois. Lire la suite
-
Actualités
23 déc. 2008
Faille IE : Microsoft remet en cause la conception du logiciel
Michael Howard, expert en sécurité chez Microsoft, prend la parole pour expliquer les raisons d'être du bogue d'IE qui a contaminé des milliers de machines la semaine dernière. Défaut à la conception, cycle de développement incomplet, équipes non préparées, autant de facteurs pour un « mea culpa » très argumenté. Lire la suite
-
Actualités
22 déc. 2008
Checkpoint rachète les appliances de sécurité de Nokia
Check Point Software Technologies va finalement racheter la division appliances de sécurité de Nokia, récemment mise en vente par le géant finlandais. Lire la suite
-
Actualités
22 déc. 2008
Spécial Sécurité - Vol d’identité en Europe : plus noir que prévu
Régulièrement, LeMagIT ouvre ses colonnes à ses partenaires de CNIS Mag, magazine sur la sécurité des systèmes d’information. Dans cette édition, nos confrères reviennent sur l'ampleur que prend le vol d'identité en Europe. Nouveau rapport et nouvelles statistiques. Lire la suite
-
Actualités
19 déc. 2008
Spécial sécurité : Obama CyberTzar, la fin des marchés d’Etat ?
Régulièrement, LeMagIT ouvre ses colonnes à ses partenaires de CNIS Mag, magazine sur la sécurité des systèmes d’information. Dans cette édition, nos confrères se penchent sur les rafales de correctifs pour les navigateurs puis celles pour Adobe. Avant de s'intéresser à la perte de données dans les administrations US ainsi qu'à leur retard en matière de défense des technologies de l’information. Lire la suite
-
Actualités
18 déc. 2008
Spécial sécurité : la réputation des organisations... insubmersible
Régulièrement, LeMagIT ouvre ses colonnes à ses partenaires de CNIS Mag, magazine sur la sécurité des systèmes d’information. Dans cette édition, nos confrères se penchent sur l'impact des affaires de vol de données sur la réputation des organisations. Et montrent combien il est difficile de ruiner une marque établie. Lire la suite