Cybersécurité
-
Actualités
13 nov. 2026
N-Central : N-Able fournit un correctif d’urgence
N-able Technologies a commencé par déconnecter sa plateforme N-Central après la divulgation de quelques dizaines de vulnérabilités. Avant de publier un correctif en urgence. Lire la suite
-
Actualités
13 nov. 2026
Cyberhebdo du 13 novembre 2026 : une semaine à haute intensité
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
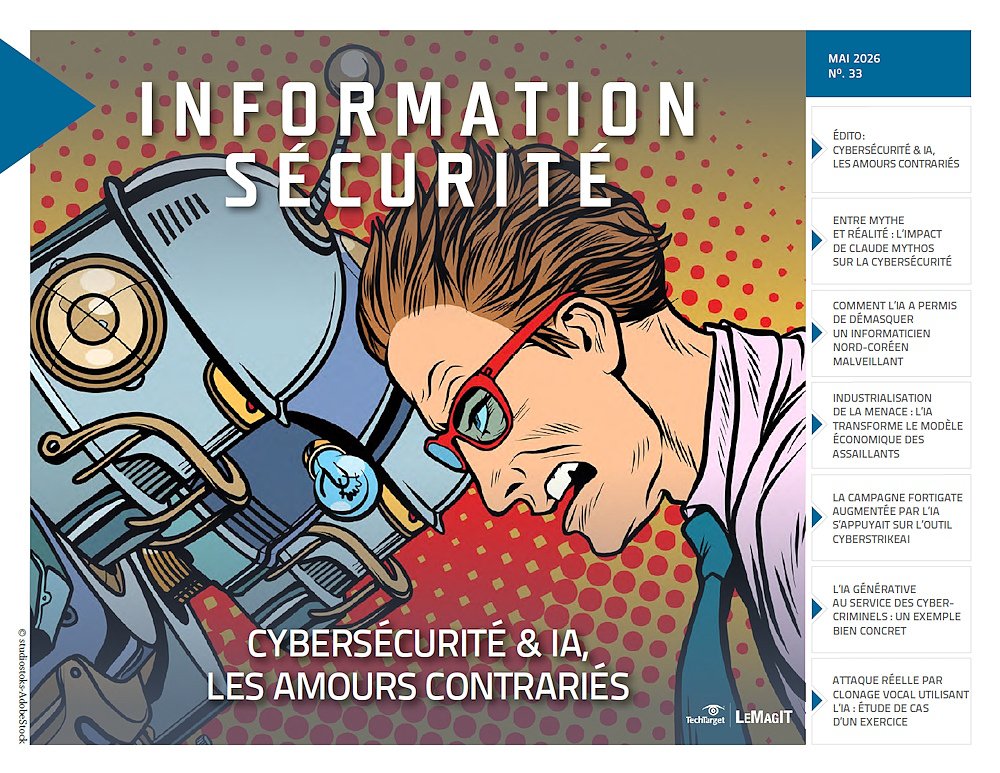 Dans ce numéro:
- Cybersécurité & IA, les amours contrariés
- Entre mythe et réalité : l’impact de Claude Mythos sur la cybersécurité
- Comment l’IA a permis de démasquer un informaticien nord-coréen malveillant
-
Actualités
23 déc. 2009
Botnets, réseaux sociaux, virtualisation : 2010, l’année de tous les dangers
C’est avec une belle unanimité que les spécialistes de la sécurité informatique dressent le bilan d’une année 2009 qui a notamment été marquée par l’indéboulonnable Conficker. Et c’est avec la même unanimité qu’ils brossent les contours d’une année 2010 qui ne devrait pas, pour les RSSI, être beaucoup plus reposante. Lire la suite
-
Actualités
22 déc. 2009
Stockage : après une année 2009 difficile, HP est confiant pour 2010
Après une année difficile marquée par un fort recul des achats de baies de stockage des entreprises, recul toutefois moins marqué en France que dans le reste du monde, HP affiche sa confiance pour 2010. Selon Xavier Poisson, le directeur du stockage de la firme en France, HP va poursuivre ses efforts sur les grands comptes, tout en tentant de mettre à profit ses dernières acquisitions (LeftHand et Ibrix) pour renforcer ses positions sur les marchés clés des SAN iSCSI et des grands NAS en cluster. Lire la suite
-
Actualités
22 déc. 2009
Cyber-casse : le FBI enquête sur le vol de dizaines de millions de dollars à la Citibank
Depuis un presque un an, le FBI mène une enquête sur un vol de dizaines de millions de dollars à la Citibank, révèle aujourd’hui le Wall Street Journal. Si le Bureau soupçonne un groupe de pirates russes - le RBN - d’être à l’origine du casse, la banque, elle, nie en bloc. Pas de faille, pas de perte. Lire la suite
-
Actualités
22 déc. 2009
Spécial sécurité : ordinateurs portables, après deux ans, rien ne va plus
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, décortiquent une récente étude sur la fiabilité des ordinateurs portables. Ou comment la course au prix bas pousse les constructeurs à rogner sur les moindres composants, réduisant d'autant la durée de vie des machines. Egalement au menu : les conseils de l'organisme de certification et de formation Sans sur les priorités absolues du RSSI. Lire la suite
-
Actualités
18 déc. 2009
Spécial sécurité : Police & vie privée / les cavaliers de l'apocalypse …
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'inquiètent de la banalisation du viol du secret de la correspondance, en France, par les autorités avec, notamment, des opérations d'écoute soumises à barème, à tarifs patentés officiellement publiés et mis à jour par le Ministère de la Justice. Nos confrères reviennent également sur une étude de Bit9 qui place certains logiciels très répandus sur les postes de travail en tête des cibles des pirates, à commencer par Acrobat ou Flash Player. Enfin, ils reviennent, travestissant l'acronyme du parti de la majorité actuelle à l'Assemblée Nationale, sur quelques récents errements de pourtant ardents défenseurs déclarés du droit d'auteur. Lire la suite
-
Actualités
17 déc. 2009
Spécial Sécurité : Conficker est dans un bateau, la Marine Nationale tombe à l'eau
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur l'intrigante histoire du vers Conficker qui a contaminé la Marine nationale en France, avant de se pencher sur le blocage des réseaux P2P en Israël. Lire la suite
-
Actualités
16 déc. 2009
Spécial Sécurité : Parorama du spam / Injection SQL en forte hausse
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, dressent un panorama du spam dans lequel les polluposteurs occupent encore l'essentiel du trafic mail. Ils s'intéressent enfin à la forte hausse des injections SQL rencontrées ces derniers mois. Lire la suite
-
Actualités
15 déc. 2009
Adobe enquête sur une faille zero-day dans PDF
Adobe avertit ses utilisateurs qu’une faille non comblée et surtout déjà exploitée (zero-day explot) a été repérée dans les applications Reader et Acrobat, deux logiciels phares de la marque qui servent à lire, créer et manipuler le format PDF de l'éditeur. Lire la suite
-
Actualités
15 déc. 2009
Spécial sécurité : hameçonnage 100 % français chez Free
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, se penchent sur une attaque par phishing (hameçonnage) ciblant les abonnés de Free. Une attaque sophistiquée qui semble impliquer des assaillants bien français et à laquelle les services du FAI peinent à apporter une réponse satisfaisante. Egalement au programme : les derniers chiffres de la sinistralité informatique selon Verizon. Lire la suite
-
Actualités
15 déc. 2009
Novell se réorganise et promet d'en faire plus sur la gestion des infrastructures virtualisées
Des résultats en berne, mais une nouvelle stratégie globale adressant les marchés porteurs de la virtualisation et du cloud computing. Une stratégie s'accompagnant d'une réorganisation massive qui permet de regrouper les forces et de réduire le nombre de têtes : Novell débute son exercice en assumant son énième mue. Lire la suite
-
Actualités
14 déc. 2009
Spécial sécurité : cherche techno-plombier pour colmater fuites de fichiers
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, décortiquent deux rapports sur les fuites de données aux Etats-Unis. Etant entendu que, pas plus que le nuage de Tchernobyl, le phénomène n'affecte la France. Avant de revenir sur l'infection Zeus qui sévit sur la plate-forme EC2, le cloud computing d'Amazon. Lire la suite
-
Actualités
10 déc. 2009
Microsoft se renforce dans la santé
Le gros gâteau de la réforme du système de santé américain continue à pousser les grands noms de l'industrie dans la course aux armements. Lire la suite
-
Actualités
10 déc. 2009
Spécial sécurité : vol à la HSBC et vol de rustines
Aujourd'hui, nos confrères de CNIS se sont intéressés au développement de l'affaire HSBC de Genève, chez qui un vol de données est à l'origine de fuite ayant conduit à la divulgation par Bercy d'une liste de 3 000 contribuables indélicats en France. Avant de se pencher sur les dernières salves de correctifs en date. Lire la suite
-
Actualités
10 déc. 2009
Un client d'Amazon EC2 abritait un botnet
Cela devait arriver, un client des services en nuage d'Amazon EC2 a vu ses serveurs virtuels piratés pour héberger un centre de commande pour le botnet Zeus. Lire la suite
-
Actualités
09 déc. 2009
Spécial sécurité : Beaucoup de bruit autour de Bitlocker
Aujourd'hui, nos confrères de CNIS se sont intéressés au développement d'un Snort virtual pour VMware par Sourcefire avant de s'attarder sur une publication de l'institut Fraunhofer qui vient publier un pamphlet sur comment contourner l'outil de protection de Microsoft, Bitlocker. Lire la suite
-
Actualités
08 déc. 2009
Spécial sécurité : patch tuesday reloaded / ISAS
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, détaillent leurs prévisions sur une prochaine édition apparemment prometteuse du Patch Tuesday de Microsoft. Et de s'attarder, aussi, sur celui qu'il ne faudra plus appeler ISAS mais Forefront Threat Management Gateway, la solution de filtrage de flux entrants et sortants de l'éditeur de Redmond. Lire la suite
-
Actualités
04 déc. 2009
Spécial Sécurité : le dossier patient pas rentable et "password", le préféré des hackers
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent aux résultats d'une étude publiée dans l'American Journal of Medicine sur l'absence d'intérêt financier du dossier patient. Ils reviennent aussi sur une étude de Microsoft faisant le point sur les identifiants et les mots de passes les plus souvent testés par les hackers. Des identifiants qu'il vaut mieux éviter donc. Lire la suite
-
Actualités
02 déc. 2009
Spécial sécurité : la publication officielle des fuites déterrée et le Full Disclosure enterré
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, exhument un projet de loi de deux sénateurs visant à rendre obligatoire la présence d'un correspondant Informatique et Libertés (CIL) dans pratiquement toutes les entreprises exploitant des fichiers nominatifs et à exiger une publication d’alerte en cas de fuite d’information avérée. Avant de s'inquiéter des possibles conséquences d'un récent arrêt de la cour de cassation condamnant une entreprise ayant publié l’existence d’une faille. La fin du Full Disclosure en France ? Lire la suite
-
Actualités
02 déc. 2009
Ecrans noirs Windows : les patchs Microsoft mis hors de cause
Ce n'était pas la faute de Microsoft. Lire la suite
-
Actualités
01 déc. 2009
Microsoft : un patch qui donne un bogue
Selon le spécialiste anglais de la sécurité Prevx, le dernier patch de Microsoft, datant du 10 novembre, peut réserver de mauvaises surprises aux utilisateurs des principaux OS de l'éditeur (2000, XP, Vista et 7). Lire la suite
-
Actualités
30 nov. 2009
Spécial sécurité : la récession incite à se "payer sur la bête"
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'attardent sur une étude Cyber-Ark selon laquelle le contexte économique actuel inciterait les salariés à "se payer sur la bête". En gros, à trouver un moyen d'arrondir des fins de mois difficiles en profitant des actifs de leur futur ex-employeur. Nos confrères s'intéressent également à ce royaume rétif à Microsoft : les smartphones. Un terrain où le géant de Redmond ferait aujourd'hui pâle figure face à un Apple, un RIM, et bientôt un Google. Lire la suite
-
Actualités
27 nov. 2009
Spécial sécurité : Internet Explorer d'un trou à l'autre…
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur une série de failles affectant les navigateurs internet de Microsoft, avant de se pencher sur la dernière cartographie des failles web publiée par l'Open Web Application Security Project (Oswap). Et ils concluent par un article sur la faillite et le rachat de Decode US, l'entreprise qui avait entrepris de cartographier le génome des habitants de l'Islande et dont la sensibilité de la base de données fait craindre le pire aux défenseurs des libertés individuelles. Bienvenue à Gattaca... Lire la suite
-
Actualités
26 nov. 2009
Spécial sécurité : Cloud et virtualisation, ça vous gratouille ou ça vous chatouille ?
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, tentent de démêler l'écheveau de la sécurité des environnements virtuels ou déportés dans le Cloud, en pointant vers une copieuse synthèse sur le sujet. Avant de se pencher sur les motivations des RSSI quand il s'agit de déployer une politique de chiffrement. Où il apparaît que l'absence dans l'Hexagone de toute obligation légale de divulgation en cas de fuite ou de perte de données a des conséquences sur les pratiques des organisations françaises. Lire la suite
-
Actualités
24 nov. 2009
Informatique et libertés : 5000 CIL en France
Plus de cinq ans après la modification de loi informatique et libertés qui les a créés, les correspondants informatique et libertés (CIL) se portent bien. Lire la suite
-
Actualités
24 nov. 2009
Spécial sécurité : quand les requins s'entre-dévorent...
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur de "fuite" de données clients chez T-Mobile, au Royaume-Uni, ainsi que sur la vaste opération de police, toujours outre-Manche, à l'encontre de personnes soupçonnées d'être impliquées dans la diffusion du virus Zeus. Enfin, nos confrères s'attardent sur les rumeurs de porte dérobées dans Windows 7, rumeurs nées du fait que Microsoft s'est associé les services de l'agence de rensignement américaine NSA pour sécuriser son nouvel OS client. Des rumeurs qui prennent leurs racines loin dans l'histoire de l'informatique. Lire la suite
-
Actualités
23 nov. 2009
Les Etats-Unis dénoncent les cyber-attaques de la Chine
Cette fois-ci, ce n’est pas un éditeur spécialiste de la sécurité informatique qui dénonce, mais une commission du congrès américain. Celle-ci met en cause sans ambages le gouvernement chinois dans de nombreuses opérations d’espionnage informatique à l’encontre des intérêts américains. Et de souligner non seulement la progression rapide du phénomène, mais aussi le fait qu’il s’appuie sur une doctrine probablement bien définie en matière de lutte informatique offensive. De quoi inciter les nations occidentales à accélérer leurs investissements sur ce nouveau théâtre d'opérations. Lire la suite
-
Actualités
23 nov. 2009
Cisco met les alertes de sécurité sur iPhone
Cisco dévoile une application pour iPhone visant les départements sécurité des DSI. Connectée au Security Intelligence Operations (un laboratoire de surveillance des menaces, interne à Cisco), cette application, baptisée SIO To Go, reçoit à la volée des alertes de sécurité provenant de différents flux : informations en lien avec les produits maison, évolution des menaces sur Internet, via une connexion à 700 000 capteurs présents sur le Net (réseaux des FAI, sites Web, etc. Lire la suite
-
Actualités
18 nov. 2009
Un employé de T-Mobile se paye sur la bête / L'agilité en 6 questions / l'IT défie le cerveau …
Données à vendre ou comment un employé de T-Mobile s'est payé sur la bête (The Guardian) Pour la presse anglaise, ce serait tout simplement le plus gros scandale local en matière de pertes de données (et ce n'est pas peu dire). Lire la suite
-
Actualités
17 nov. 2009
L'IT botte secrète de Madoff / Licencier puis remotiver / Licencier puis s'inquiéter …
Affaire Madoff : l'IT au service de l'arnaque du siècle (Securities Industry News) John Dodge signe une longue et passionnante enquête sur le système Madoff, le financier à l'origine de la plus grande escroquerie révélée par la crise. Lire la suite
-
Actualités
17 nov. 2009
Etats ciblés, course aux armements, raids cybernétiques : la cyberguerre a-t-elle déjà commencé ?
Pour McAfee, la cyberguerre n'est plus un fantasme mais bien une réalité. Du moins est-ce la conclusion que tire l’éditeur d’une étude réalisée pour son compte par le cabinet Good Harbor Consulting et préparée par Paul B. Kurtz, ancien conseiller à la Maison Blanche. Mais, à l’heure où plusieurs pays, dont les Etats-Unis, le Royaume-Uni ou encore la France, se préparent à la lutte informatique offensive, l’éditeur dénonce le manque de débat public sur le sujet, et même de définition claire de la notion de cyberguerre. Lire la suite
-
Actualités
16 nov. 2009
Spécial sécurité : octobre, bon mois pour les H1N1 binaires
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent aux dernières livraisons statistiques des éditeurs d'outils de défense périmétrique. Des rapports en série qui montrent une évolution des menaces - virus, vers, spams et campagnes de hameçonnage (phishing) - pour mieux contourner les défenses. En ciblant des points faibles, comme les grandes entreprises handicapées par les temps de latence et les hiatus de diffusion liés aux politiques de déploiement de patchs. Une faille dont sait profiter Conficker. Lire la suite
-
Actualités
13 nov. 2009
Spécial sécurité : poupées russes / MS-trous / doutes au Brésil
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur le rachat de 3Com par HP, soulignant l'intérêt de TippingPoint, filiale de 3Com, dans cette opération. Ils reviennent aussi la série de failles concernant les produits Microsoft et dévoilées au lendemain du tout dernier "patch tuesday" de l'éditeur. Enfin, nos confrères s'intéressent à l'importante panne qui a récemment touché le réseau électrique brésilien. Et en particulier sur la campagne de communication visant, apparemment, à faire porter la responsabilité de l'incident à la malveillance de hackers. Lire la suite
-
Actualités
12 nov. 2009
IBM se prépare à lancer ses solutions de sécurité pour vSafe
C’est un travail de longue halène que se prépare à finaliser IBM avec, notamment, l’aide de sa division sécurité ISS. Après avoir lancé, au premier semestre, ses premières appliances virtuelles de sécurité – Proventia Virtualized Network Sécurity Platform, avec notamment détection et prévention d’intrusion et sécurisation des accès Web, ainsi que Proventia Network Mail Security System pour la protection des messageries électroniques – IBM s’apprête, d’ici la fin de l’année, à présenter les premiers fruits de son initiative Phantom. Lire la suite
-
Actualités
12 nov. 2009
Spécial sécurité : l'implémentation de SSL par les smartphones n'est pas à toute épreuve
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent à l'évaluation de la sécurité des smartphones, et pas uniquement des iPhone "jailbreakés". Avec un bilan peu glorieux. Ils s'interrogent en outre sur la santé réelle du marché de la sécurité et, en particulier, de celui des équipements. Enfin, ils s'attardent sur les conclusions d'un mémoire de recherche relatif à possibilité d'utiliser des équipements WiFi pour réaliser un radar fonctionnant par échotomographie. Lire la suite
-
Actualités
10 nov. 2009
Spécial sécurité : Windows 7, Microsoft trop sûr de lui face aux virus ?
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent à l'évaluation de la sécurité de Windows 7 par Sophos. Un test qui prend en défaut le nouvel OS... mais à prendre avec des pincettes puisqu'il est mené par un éditeur d'antivirus menacé par le Security Essentials de Microsoft. Egalement au menu de cette édition : le téléchargement gratuit de Zone Alarm et une console fournie par Google pour détailler les infos personnelles conservées par les services du géant de l'Internet. Lire la suite
-
Actualités
09 nov. 2009
Microsoft fragilisé ? / Firefox vulnérable / Kevin Johnson le retour …
Windows 7 suffira-t-il à redorer le blason de Microsoft ? (eweek) Petit point quelques semaines après la sortie de Windows 7. Certes les ventes sont bonnes et ont déjà dépassé celles de Vista, mais les derniers résultats de Microsoft ne sont pas encourageants concernant les ventes d’OS. Et Microsoft n’en finit pas de réduire ses coûts. Lire la suite
-
Actualités
09 nov. 2009
Spécial sécurité : le Cloud Computing, outil de luxe pour hackers
Les entreprises rechignent à se mettre au Cloud Computing ? Pas les hackers, qui trouvent là un outil idéal pour muscler leurs attaques, raconte aujourd'hui CNIS Mag, à qui nous ouvrons régulièrement nos colonnes. Au programme : un intéressant casseur de mot de passe "cloudifié". Puis, nos confrères se penchent sur une faille affectant les iPhone équipés de Jailbreak. Lire la suite
-
Actualités
05 nov. 2009
Fuites de données : les opérateurs télécoms et FAI vont devoir informer leurs clients
Le Conseil de l'Union Européenne a approuvé le 23 octobre une série de dispositions visant à renforcer la protection de la vie privée des utilisateurs de l'Union. Un amendement à la directive sur le service universel et les Télécoms va ainsi contraindre les Opérateurs et FAI à avertir leurs abonnés en cas de violation à la sécurité, qui aurait entrainé la perte ou la compromission d'informations et de données les concernant. Lire la suite
-
Actualités
04 nov. 2009
Sophos : Windows 7 reste vulnérable
Non, Windows 7 n’apporte pas grand chose en termes de sécurité. C’est du moins le message subliminal que semble vouloir faire passer Sophos qui, via son blog, relève que Windows 7 reste vulnérable à des menaces connues, 8 sur 10 testées en particulier – dont le ver ZBot. Lire la suite
-
Actualités
03 nov. 2009
Sécurité en mode Saas : M86 rachète Finjan
M86 Security, éditeur de solutions de protection des accès Web et de la messagerie électronique, vient de conclure un accord pour le rachat de Finjan, spécialiste des passerelles Web sécurisées. Lire la suite
-
Actualités
02 nov. 2009
Facebook fait de nouveau condamner un spammeur à une lourde amende
Nouveau coup dur pour les spammeurs : il ne fait pas bon s’attaquer aux fichiers de Facebook. Lire la suite
-
Actualités
01 nov. 2009
Spécial sécurité : Barbouzes, buzz, réseaux sociaux et social engineering
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent au buzz sur Internet, un buzz à double tranchant : positif pour l'entreprise lorsqu'elle le génère et le contrôle, négatif - et, donc, à surveiller - lorsqu'il est non maîtrisé. Mais un buzz qui intéresse aussi... la CIA. Ou comment Internet peut recéler des indices précieux pour les barbouzes. Nous confrères s'attardent également sur la psychologie de l'internaute et comment celle-ci s'accommode, ou non, des antivirus. A lire également aujourd'hui le vade mecum du gestionnaire de logs. Lire la suite
-
Actualités
30 oct. 2009
Spécial sécurité : Peter Kleissner, une taupe hacker dans le landerneau de la "sécu" ?
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent au cas de Peter Kleissner, jeune gourou de la sécurité, qui « lance » comme un véritable produit commercial un outil permettant à une infection d'échapper aux mécanismes de mise à jour de signatures des éditeurs d'antivirus. Un hacker noir infiltré dans les milieux de la sécurité ?, s'interroge CNIS. Qui détaille ensuite une faille de plusieurs outils de filtrage, exploitable via un simple PDF. Lire la suite
-
Actualités
29 oct. 2009
Spécial sécurité : Microsoft, un bug tous les trois jours
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur un bilan des failles chez Microsoft publié dans la presse américaine. Où il apparaît que les efforts consacrés par le premier éditeur mondial ne se traduisent pas au plan statistique. Puis CNIS fait un tour d'horizon des meilleurs ouvrages récemment publiés en matière de sécurité. Ouvrages pour la plupart gratuits. Lire la suite
-
Actualités
27 oct. 2009
Cisco rachète ScanSafe pour 183 millions de dollars
Cisco vient de rendre publique son intention de racheter ScanSafe pour un montant de 183 millions de dollars. Lire la suite
- Actualités 27 oct. 2009
-
Actualités
27 oct. 2009
Trend Micro veut protéger le cloud computing de bout en bout avec Deep Security
TrendMicro pousse un peu plus loin son programme de protection du cloud computing avec la mise à jour de Deep Security, outil assurant la protection avancée des serveurs dans les centres de données dynamiques, qu’ils soient physiques, virtuels ou en ligne. Lire la suite
-
Actualités
23 oct. 2009
Les PME françaises négligent encore la sécurité de leur informatique
Ce n’est pas une surprise : les PME françaises ne sont pas championnes de la sécurité de leur système d’information. C’est du moins ce qui ressort d’une récente étude conduite par Redshift Research pour GFI Software. Une étude qui résonne comme un écho à celle présentée par le Clusif en juin 2008. La bonne nouvelle, c’est que l’effort de sécurisation du SI pourrait être amélioré en 2010. Lire la suite
-
Actualités
21 oct. 2009
Spécial sécurité : Kindle, faux procès, vrais problèmes
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur la récente sortie du Kindle d'Amazon en France. Et s'interrogent sur les conséquences probables de la révolution annoncée du ebook. Avant de s'émouvoir de la renaissance d'Edvige, du nom du controversé fichier des RG, et des sorties d'Eugène Kaspersky, patron de l'éditeur éponyme. Lire la suite
-
Actualités
19 oct. 2009
Antivirus : méfiez-vous des imitations, prévient Symantec
G Data avait lancé l’alerte début octobre ; Symantec en remet une couche : les faux antivirus pulluleraient sur Internet. Au total, l’éditeur affirme avoir recensé 43 millions de tentatives d’installation de logiciels malveillants de ce type. Pour lui, ce n’est plus un phénomène anecdotique, mais bien une menace significative. Lire la suite
-
Actualités
19 oct. 2009
Spécial sécurité : quand les pirates écrivent les notes de service de la DSI
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'attardent sur la récente vague de hameçonnage ciblé, où les pirates se servent de fausses notes de service semblant émaner de la DSI pour récupérer les informations de connexion d'utilisateurs Exchange. Egalement au menu : un retour sur la campagne de phishing dont a été victime MSN et un bilan de l'inflation des rustines. Lire la suite
-
Actualités
16 oct. 2009
Assises de la Sécurité : un bon crû 2009
Les organisateurs des Assises de la sécurité, DG Consultants, ont tenu à souligner dans un communiqué le succès rencontré par la 9ème édition de l'événement, qui s'est déroulé du 7 au 10 octobre à Monaco. Lire la suite
-
Actualités
13 oct. 2009
ALD Automotive mise sur le SaaS pour sécuriser ses accès Web
ALD Automotive, filiale du groupe Société Générale spécialisée dans la location de longue durée et la gestion de parc automobile, vient de décider de s’appuyer sur l’offre de Zscaler pour sécuriser ses accès Web. Un projet présenté sur les Assises de la Sécurité et grâce auquel le loueur prévoit de réaliser des économies considérables. Lire la suite
-
Actualités
12 oct. 2009
RTE consolide la gestion de ses identités avec Novell
Nadège Sahakian, responsable du Centre de Compétence Sécurité de RTE (Réseau de Transport Electricité) a profité d’un atelier organisé sur les Assises de la Sécurité, qui se déroulaient la semaine dernière à Monaco, pour présenter son projet d’IAM conduit avec des outils Novell. Un projet qui met bien en lumière certaines des difficultés inhérentes à la gestion des identités et des accès. Lire la suite
-
Actualités
09 oct. 2009
Microsoft et les licences : complexité choisie ? / HP aime la France …
Microsoft : les licences, un maquis. Lire la suite
-
Actualités
09 oct. 2009
Assises de la sécurité : en route pour la lutte informatique offensive ?
La question était sur toutes les lèvres, dans l’assistance – très dense – lors de l’atelier animé par Stanislas de Maupéou, transfuge du Certa français vers Thalès : où en est-on en termes de capacité et de doctrine en matière de cyberdéfense offensive ? Officiellement, la réponse est simple : c’est une affaire de militaires et l’action offensive de lutte informatique est, pour des acteurs privés, illégale en France. La réalité semble plus complexe. Lire la suite
-
Actualités
09 oct. 2009
Assises de la sécurité : les RSSI face au défi de la sécurisation des environnements virtuels
Industrialisation plus poussée, meilleure exploitation des ressources, économies d’énergie… Les promesses de la virtualisation sont bien connues. Les risques associés, en termes de sécurité, le sont moins. Surtout, l’offre susceptible de répondre à ces défis paraît encore balbutiante, notamment concernant la sécurisation de l’hyperviseur. Et il ne s'agit là que de l’un des multiples points à surveiller de près. Lire la suite
-
Actualités
09 oct. 2009
Microsoft prépare un mardi de la grosse rustine
Le prochain mardi de la rustine (patch tuesday) de Microsoft s'annonce chargé, avec pas moins de 13 patchs, dont huit sont classés comme critiques, soit le niveau le plus élevé dans la nomenclature de l'éditeur. Lire la suite
-
Actualités
08 oct. 2009
Gmail-Hotmail : un phishing ou un botnet ? / L'eldorado green / ex-Cisco …
Gmail-Hotmail : pas sûr que ce soit un phishing (Infoworld) La corruption de milliers de comptes Gmail (Google), Hotmail (Microsoft), AOL ou Yahoo serait le résultat d'une vaste opération de phishing, selon les éditeurs de ces messageries en ligne. Lire la suite
-
Actualités
08 oct. 2009
Spécial sécurité : Novell fait payer ses correctifs
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, disent tout le mal qu'ils pensent de la récente décision de Novell de réserver correctifs et services pack aux clients sous contrat de maintenance. Et ce, malgré les rétropédalages de l'éditeur. En bonus : la palmarès des FAI les plus infectieux, où se distinguent les hébergeurs nord-américains. Lire la suite
-
Actualités
08 oct. 2009
L'administration fiscale visée par un phishing
Les attaques par phishing sur l'administration française se multiplient. Lire la suite
-
Actualités
08 oct. 2009
Assises de la sécurité : la coopération public-privé en clé de voûte de la cyberdéfense
Les temps ont changé, le ton aussi. Si, l’an passé, Patrick Pailloux, directeur de la récente Agence Nationale de la Sécurité des Systèmes d’Information avait à tout le moins secoué les responsables de la sécurité des SI participant aux Assises de la Sécurité, cette année, il en appelle à leur collaboration. Un message relayé par le Général d’armée Marc Watin-Auguard qui, au travers notamment du Forum International de la Cybercriminalité de Lille, mise sur une coopération large, à l’échelle européenne. Lire la suite
-
Actualités
07 oct. 2009
Serveurs sur smartphone / Enquête de l'UE : Sun pris de court …
Des serveurs basés sur des puces de téléphones ? C'est pour bientôt (New York Times) Le toujours bien informé Ashlee Vance explique dans un billet, que plusieurs start-ups se sont lancées dans la production de serveurs basés sur des processeurs conçus à l'origine pour des dispositifs mobiles (Atom ou ARM). Lire la suite
-
Actualités
07 oct. 2009
La sécurité du poste de travail, un chantier loin d’être achevé
La sécurité du poste de travail fait aujourd’hui l’objet d’une attention toute particulière. Il faut reconnaître que les menaces le concernant sont nombreuses : au-delà des logiciels malveillants, il faut compter avec les attaques exploitant le courrier électronique et le Web. Le tout sur fond de développement du nomadisme au sein de l’entreprise. Bref, le poste de travail sort stricto sensu du système d’information, sans jamais vraiment s’en dissocier. Un cocktail détonant pour élargir le spectre des menaces. Mais aussi, peut-être, pour élever enfin le niveau de maturité des entreprises françaises sur le sujet. Lire la suite
-
Actualités
07 oct. 2009
Phishing Hotmail : les mots de passe triviaux sont les plus utilisés
On savait déjà que les éditeurs n’étaient pas pour grand chose dans le vol de données enregistré sur les services de messagerie ces derniers jours, on a désormais la confirmation des errements des utilisateurs. Lire la suite
-
Actualités
06 oct. 2009
Après Hotmail, Gmail, AOL et Yahoo également victimes de phishing
Microsoft s’est senti seul… quelques heures seulement. Lire la suite
-
Actualités
06 oct. 2009
Amazon : un premier client du Cloud victime d'une attaque par déni de service
Un service hébergé sur le cloud d'Amazon a connu plusieurs interruptions de service le week-end dernier en raison d'une attaque en déni de service. Un incident que le fournisseur aurait bien aimé passer sous silence. Lire la suite
-
Actualités
06 oct. 2009
Microsoft bloque des comptes Hotmail suite au piratage de milliers de comptes
Gros coup de phishing sur des comptes Hotmail, selon Microsoft – éditeur du service de messagerie en ligne – qui a annoncé lundi avoir bloqué l'accès à des milliers de comptes. Lire la suite
-
Actualités
06 oct. 2009
Spécial sécurité : menaces, quand les "stats" se ramassent à la pelle
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, font d'une pierre trois coups, en passant au crible les récents bilans de la sinistralité informatique publiés par IBM, F-Secure et Finjan. Des bilans qui tombent à pic alors que se préparent les budgets sécurité dans les entreprises. Et qui montrent la désaffectation des cybercriminels pour certaines vieilles techniques, comme le phishing, mais au profit de méthodes plus radicales, et surtout plus difficiles à contrer. Lire la suite
-
Actualités
05 oct. 2009
VoIP = passoire / Wave, le pari fou de Google / Le Paas décrypté …
VoIP : le nouveau vecteur d'attaque (Computerworld) Pirater les réseaux téléphoniques est aussi vieux que l'histoire du hacking (Steve Jobs ayant d'ailleurs fait ses premières armes dans ce "business"). Lire la suite
-
Actualités
02 oct. 2009
PayChoice piraté ; des dizaines de milliers de victimes potentielles
Nos confrères du Washington Post viennent de révéler un piratage dont la portée reste difficile à mesurer, mais qui pourrait s’avérer conséquent. Lire la suite
-
Actualités
02 oct. 2009
Spécial sécurité : Blackberry et iPhone, de mal en pis
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, se payent les deux marques stars du smartphone : Apple et RIM. La firme à la Pomme se permet en effet quelques libertés avec ses clients, en communiquant leurs coordonnées téléphoniques aux développeurs des applications téléchargées sur l'Appstore. Fort de café pour une société qui a longtemps fait son miel de la dénonciation des Big Brother IBM et Microsoft. De son côté, le Canadien RIM est épinglé pour l'inconsistance chronique de la sécurité de ses Blackberry. Lire la suite
-
Actualités
01 oct. 2009
Cryptage du futur / Le datacenter in a box de Microsoft / SNCF du futur …
Effectuer des calculs sur des données cryptées : la solution d'IBM (Business Week) Un peu de maths dans un monde IT de plus en plus dominé par le business. Lire la suite
-
Actualités
01 oct. 2009
Spécial sécurité : Security Essentials, morituri te salutant, Microsoft !
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, nous concoctent une édition spéciale pour la sortie de Security Essentials, l'antivirus gratuit de Microsoft. Un pas que Redmond a longtemps hésité à franchir par peur de l'antitrust, et qui devrait sérieusement noircir le futur des vendeurs d'outils de défense périmétrique auprès du grand public. Lire la suite
-
Actualités
01 oct. 2009
Le Conseil de l'Europe valide le filtrage d'Internet
Le Conseil de l'Europe vient de publier une recommandation validant "les systèmes de filtrage et les technologies de restriction d'accès" pour Internet. Lire la suite
-
Actualités
30 sept. 2009
Spécial sécurite : terrorisme aéroportuaire; polémique photographique
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent... sécurité oblige, aux contrôles de sécurité aux aéroports, au travers de faits divers récents. Ils reviennent aussi sur la polémique suscitée, au moins en France, par la pratique de la retouche photo numérique. Lire la suite
-
Actualités
30 sept. 2009
URLzone : le cheval de Troie qui pioche - avec intelligence - dans les comptes bancaires
Selon Finjan, les cybercriminels ont, avec le nouveau logiciel malveillant URLzone, franchi une étape supplémentaire en matière de sophistication de leurs attaques. La remarque paraît fondée : ce cheval de Troie introduit une part d'intelligence certaine pour contourner les dispositifs de prévention des fraudes bancaires. Il cache en outre ses traces aux yeux de sa victime en altérant la représentation de son service de banque en ligne. Lire la suite
-
Actualités
30 sept. 2009
Microsoft lance Security Essentials, son antivirus gratuit
Security Essentials, la solution de sécurité gratuite prévue de longue date chez Microsoft, est enfin disponible. Lire la suite
-
Actualités
29 sept. 2009
Spécial sécurité : Facebook et Twitter au bureau, les bonnes pratiques
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent au guide de bonnes pratiques à l'usage des utilisateurs de Facebook et Twitter publié par l'administration américaine. Un manuel de survie 2.0 aisément exploitable par toute organisation. Avant de s'amuser de la énième perte de données personnelles aux Etats-Unis, où le banquier étourdi à l'origine de l'affaire a la chance de trouver l'oreille d'un juge compatissant. Lire la suite
-
Actualités
28 sept. 2009
Vastes campagnes de phishing à travers le monde
Cette rentrée 2009 semble l’occasion de vastes campagnes d’hameçonnage à travers le monde. Lire la suite
-
Actualités
28 sept. 2009
Les données bancaires peinent toujours à être sécurisées
Les commerçants peinent encore à sécuriser les données bancaires de leurs clients. Lire la suite
-
Actualités
25 sept. 2009
Microsoft dénonce les risques sécuritaires liés à Google Chrome Frame
Microsoft n’est pas content et se déclare même inquiet pour la sécurité d’IE8. L’éditeur met en cause… Google Chrome Frame, le tout nouveau plug-in développé par le moteur de recherche pour faire profiter aux utilisateurs d'IE des avantages de Chrome, le navigateur de Mountain View. Lire la suite
-
Actualités
23 sept. 2009
Mariage dans la sécurité française : Skyrecon vient s’adosser à Arkoon
Les deux éditeurs de solutions de sécurité français Skyrecon et Arkoon viennent de décider d’un rapprochement. Une acquisition en fait, dans laquelle l’éditeur spécialiste de la protection du poste de travail, avec son outil StormShield, prévoit toutefois de conserver une certaine indépendance. Et surtout de s’ouvrir des marchés que sa taille lui interdisait, jusqu’ici, de convoiter. Lire la suite
-
Actualités
23 sept. 2009
La délocalisation en Inde comme si vous y étiez / EDS : HP a eu raison / EDS n'est plus…
C'est l'histoire d'un mec. Lire la suite
-
Actualités
23 sept. 2009
La protection du terminal domine le marché français du logiciel de sécurité
Selon Gartner, le marché français du logiciel de sécurité pour entreprise a progressé de près de 14 % en 2008, pour atteindre 270,1 M€. La protection du terminal s’est taillée la part du lion, représentant 33 % du marché. Mais la protection des données et la gestion des incidents a connu une forte croissance. Lire la suite
-
Actualités
22 sept. 2009
Spécial Sécurité : auteurs de virus et hackers
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur les nouveaux outils de sécurité de Microsoft, s'interrogent sur la pétition visant à nommer une star du hack mondial au poste de tsar de la sécurité US et mettent en lumière comment hackers et auteurs de virus de tous poils profitent de l'engouement des internautes pour les starlettes à fortes poitrines et les acteurs ou sportifs à gros biscottos pour disséminer leurs productions. Sur le Web, la plastique est une arme de destruction massive... Lire la suite
-
Actualités
21 sept. 2009
L'antivirus Microsoft arrive
Microsoft a informé les bêta-testeurs de son antivirus gratuit, Security Essentials, qu'il allait prochainement rendre disponible la première version finale de son produit. Lire la suite
-
Actualités
18 sept. 2009
Spécial sécurité : sauvegarde, le faux-ami de la virtualisation
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'alarment des conséquences possibles des sauvegardes généralisées sur les datacenters virtualisés. Une envie de bien faire qui peut se muer en paralysie généralisée... Puis, CNIS met en exergue deux importants rendez-vous du monde de la sécurité. Lire la suite
-
Actualités
17 sept. 2009
Spécial sécurité : applications et serveurs Web, plaies sécuritaires selon le Sans Institute
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, décortiquent le dernier rapport du Sans Institute sur les origines des failles qui menacent la sécurité des systèmes d'information. Puis soupèsent quelques-unes des conséquences désagréables de la loi Hadopi 2, récemment votée par les députés. Lire la suite
-
Actualités
16 sept. 2009
Spécial sécurité : bonne vieille technique de hacking et hacking pour maisons de retraite
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, se penchent sur une vieille technique d’écoute à distance, remise au goût du jour par deux chercheurs transalpins. Avant de mettre en exergue la banalisation du piratage de réseaux Wi-Fi. Lire la suite
-
Actualités
15 sept. 2009
Noms de domaines détournés / Tux fan d'OpenSolaris / Jeunes mal formés …
Nom de domaines détournés : réforme indispensable (NetworkWorld) Avec la vague des attaques par injection SQL, le bon vieux détournement de noms de domaine retrouve ses lettres de noblesse. Lire la suite
-
Actualités
14 sept. 2009
Spécial sécurité : hacking de la finance et finances du hacking
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, se sont intéressés à 2 rapports sur la cybercriminalité, l'un sur les chiffres en Europe des cyberarnaques, le second, plus noir, sur l'économie souterraine du cybercrime. Avant de pointer une baisse du spam en août. Lire la suite
-
Actualités
11 sept. 2009
Spécial sécurité : Microsoft et les difficiles jeudis de lendemain de patch
Deux jours après son "mardi des rustines", Microsoft est touché par une faille affectant Vista et 2008 Server, nous apprennent nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information à qui nous ouvrons régulièrement nos colonnes. Avant de s'intéresser à une initiative d'une société hollandaise offrant, sur abonnement, une collection de malwares régulièrement mise à jour... au grand dam des éditeurs d'antivirus. Lire la suite
-
Actualités
10 sept. 2009
Le cyber chef de la sécurité US nommé dans une ou deux semaines
Selon Reuters, le président américain Barack Obama s'apprêterait à annoncer la nomination du très attendu chef de la cyber-sécurité, d'ici une à deux semaines. Lire la suite
-
Actualités
09 sept. 2009
Spécial sécurité : des budgets qui rassurent, des marchands de botnet qui assurent
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, salue une étude de Gartner qui promet des budgets 2010 en croissance pour la sécurité. Avant de s'alarmer des dernières nouvelles du front des botnets, avec des marchands de réseaux de PC zombies qui n'hésitent pas à casser les prix. Lire la suite
-
Actualités
09 sept. 2009
Cinq correctifs critiques au menu sécurité de Microsoft pour septembre
Microsoft a publié hier cinq correctifs venant combler huit failles dans Windows. Lire la suite
- Actualités 07 sept. 2009
-
Actualités
07 sept. 2009
Les pirates commencent à exploiter la dernière faille d’IIS
Il n’aura fallu que quelques jours. Lire la suite
-
Actualités
04 sept. 2009
Soupçons confirmés : le Cloud public recèle de nouvelles vulnérabilités
Héberger ses applications dans un nuage public, est-ce bien raisonnable ? Les travaux conjoints de chercheurs de l’Université de Californie à San Diego et du MIT laissent planer le doute. Tout du moins mettent-ils en évidence des vecteurs d’attaque sérieux dans le service EC2 d’Amazon, lequel a servi de terrain de jeu à leurs expériences. Lire la suite
-
Actualités
04 sept. 2009
Apple livre un Flash vérolé avec Snow Leopard
Selon Sophos, éditeur de solutions d'anti-spam, Apple aurait installé dans Snow Leopard, le dernier Mac OS, une ancienne version – donc pas à jour - du lecteur Flash qui comporterait des failles de sécurité. Exposant tous les utilisateurs, y compris ceux qui avaient la dernière version sur leur poste, à des risques potentiels d'intrusions notamment. Lire la suite