Cybersécurité
-
Actualités
13 nov. 2026
N-Central : N-Able fournit un correctif d’urgence
N-able Technologies a commencé par déconnecter sa plateforme N-Central après la divulgation de quelques dizaines de vulnérabilités. Avant de publier un correctif en urgence. Lire la suite
-
Actualités
13 nov. 2026
Cyberhebdo du 13 novembre 2026 : une semaine à haute intensité
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
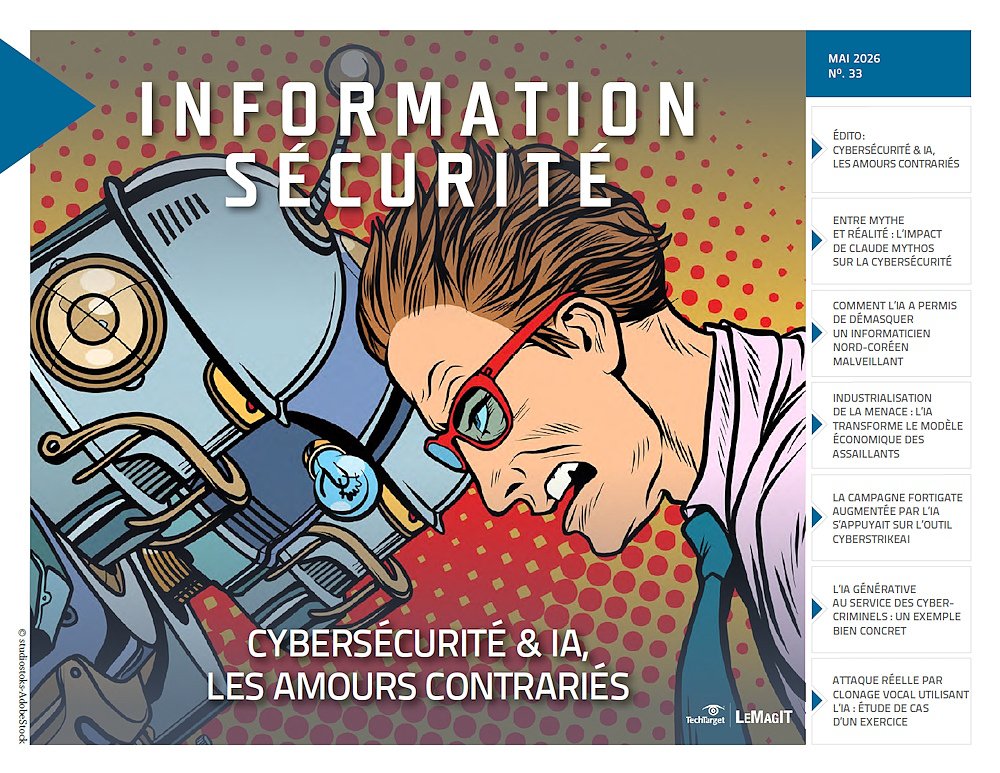 Dans ce numéro:
- Cybersécurité & IA, les amours contrariés
- Entre mythe et réalité : l’impact de Claude Mythos sur la cybersécurité
- Comment l’IA a permis de démasquer un informaticien nord-coréen malveillant
-
Actualités
04 sept. 2009
Spécial Sécurité : Apple et les malwares, ou le Léopard des neiges aveugle
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, pointe vers une intéressante étude de Trend Micro, vulgarisant les techniques du détournement DNS. Avant de s'amuser du nouvel anti-malware livré par Apple avec son dernier OS (Snow Leopard) ; un outil qui ne détecte en tout et pour tout... que la signature de deux virus. Lire la suite
-
Actualités
03 sept. 2009
Projets IT : Bull Evidian choisi par Winchester pour sécuriser l’accès au SI
Par l’intermédiaire de sa branche Evidian, Bull a été choisi par la ville de Winchester – au Royaume Uni – pour déployer Enterprise SSO, sa solution de gestion sécurisée des accès et des identités. Lire la suite
-
Actualités
03 sept. 2009
Spécial Sécurité : le provocateur enterrement de Windows 7 « E »
Nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reprennent leurs contributions dans nos colonnes. Au menu de ce second opus de rentrée, un billet d'humeur sur le discret enterrement de Windows 7 "E", OS sans Internet Explorer promis à l'origine par Microsoft à la Commission Européenne, une faille critique dans SQL Server et un retour sur le troyen qui cible Skype. Lire la suite
-
Actualités
02 sept. 2009
Spécial sécurité : IIS, le dernier coup de chaud de l'été des failles
Nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reprennent aujourd'hui leurs contributions dans nos colonnes. CNIS dresse le bilan d'un été riche en failles, affectant notamment IIS, IE, Bind, le Flash d'Adobe ou encore l'iPhone. Avant de nous envoyer une carte postale de ses vacances à la BlackHat, la grand messe du hacking qui s'est tenue fin juillet de Las Vegas. Lire la suite
-
Actualités
01 sept. 2009
L'écoute téléphonique passe elle aussi à l'IP et cible Skype
Symantec et Trend Micro annoncent avoir isolé le code source d'un Troyen ciblant l'application de VoIP Skype. Selon les éditeurs, ce malware enregistre, une fois installé, les conversations Skype de l'utilisateur ciblé en MP3, avant d'envoyer ces fichiers vers un serveur prédéfini par leur développeur malveillant. Mais le cœur de ce logiciel malveillant, la partie chargée de l’interception des communications sur IP, ne paraît pas totalement inconnu : il rappelle un code récemment diffusé en Open Source. Lire la suite
-
Actualités
31 août 2009
Intel : "c'est chaud" / Obama et l'interrupteur / Riposte graduée : le BSA rétropédale …
Intel aux DSI : faites monter la température ! Inutile de trop refroidir les datacenters, explique Intel aux directeurs de production. Lire la suite
-
Actualités
31 août 2009
Crack du WPA : rien de nouveau sous le soleil
Des chercheurs japonais ont annoncé être en mesure de cracker en une minute la protection WPA utilisée par la quasi-totalité des réseaux Wi-Fi. Lire la suite
-
Actualités
28 août 2009
Projets IT : GFI sécurise les accès aux locaux de la CPAM de Strasbourg
Pour faire face à la fusion des différentes caisses primaires d’assurance maladie du Bas-Rhin et à l’augmentation importante du nombre de visiteurs dans ses différents points d’accueil, la CPAM de Strasbourg a choisi de s’équiper du module de contrôle d’accès Security Services développé par GFI Chrono Time. Lire la suite
-
Actualités
25 août 2009
WiFi : les bornes Cisco seraient vulnérables
Selon AirMagnet, société spécialisée dans la sécurité des communications sans fil, certaines bornes d'accès WiFi de Cisco embarquent une vulnérabilité. Cette dernière est susceptible de permettre à un hacker de rediriger le trafic en dehors du réseau de l'entreprise cible, voire d'avoir accès à l'intégralité d'un réseau d'entreprise. Lire la suite
-
Actualités
24 août 2009
Opera, ténor chez les hackers / Mitnick, hacker hacké / Saut de puces (1) : Intel …
Les hackers préfèrent Opera (Network World) La meilleure défense contre les malwares ? Employer un logiciel marginal. Lire la suite
-
Actualités
24 août 2009
Mode de compatibilité XP : le talon d’Achille de Windows 7
Par billets de blogs interposés, Microsoft et Sophos polémiquent ardemment autour des risques de sécurité liés au mode compatibilité XP de Windows 7. Pour l’éditeur de logiciels de sécurité finlandais, ce mode – et surtout son isolement total des outils et politiques de sécurité mises en œuvre sous Windows 7, virtualisation oblige – « créent le potentiel pour un désastre de sécurité ». Lire la suite
-
Actualités
24 août 2009
San Francisco : la plupart des charges contre l'administrateur fou sont abandonnées
Terry Childs bientôt relaxé ? En tout cas, selon un article du San Francisco Chronicle, cet ex administrateur du réseau de la ville de San Francisco, accusé par son employeur d'avoir pris en otage les infrastructures IT de l'organisation, n'est plus poursuivi que pour un seul chef d'inculpation. Lire la suite
-
Actualités
21 août 2009
Dans Office 10, Microsoft s’attaque enfin à la diffusion virale par macro
Une petite nouveauté qui pourrait résoudre un mal chronique. Avec la future fonction bureautique Protected View, Microsoft s’attaque à l’un des vecteurs favoris de diffusion virale par les pirates : les macros infectieuses des fichiers bureautiques d'Office. Associée aux outils de contrôle d'ouverture de fichiers, cette fonction pourrait améliorer fortement la protection du poste de travail. Lire la suite
-
Actualités
20 août 2009
Vol de données : le cerveau présumé souhaite partager le chapeau et dénonce ses complices
Albert Gonzalez passe à table. Par l’intermédiaire de son avocat, le « cerveau » présumé des vols de données bancaires aux Etats-Unis tente de minimiser son rôle dans l’affaire Heartland, en la rapprochant des agissements d’un groupe de hacker actuellement jugés dans d’autres affaires. Et donne le nom de ses complices, tous récidivistes. Lire la suite
-
Actualités
18 août 2009
La Justice américaine inculpe le cerveau des vols de données aux Etats-Unis
Le ministère américain de la Justice a annoncé l'inculpation d'un homme de 28 ans poursuivi pour avoir participé au casse du siècle en matière de vol de données numérique : l'affaire Heartland. Plus de 100 millions de numéros de cartes bancaires auraient été dérobés à cet intermédiaire financier. Le nom de ce suspect apparaissait déjà dans de précédentes affaires de vol de données aux Etats-Unis, dont celle dont a été victime le distributeur TJX. Lire la suite
-
Actualités
17 août 2009
Nuages vacillants / Datacenters : Microsoft face à Google / Solaris : IBM prend le trou….
Pannes des services "du nuage" : la faute à pas de bol ou. Lire la suite
-
Actualités
17 août 2009
IE plus sûr que Firefox et Chrome
Selon une étude de NSS, société spécialisée en sécurité, Internet Explorer 8 (IE8) serait plus efficace pour détecter les liens incitant les internautes à télécharger des malwares. Lire la suite
-
Actualités
14 août 2009
Soupçon de faille importante affectant les noyaux Linux 2.4 et 2.6
Selon deux chercheurs en sécurité, Travis Ormandy et Julien Tinnes, les noyaux Linux 2.4 et 2.6 recèleraient une importante faille de sécurité : des procédures impliquées dans l’utilisation de certains protocoles réseau accepteraient sans vérification des pointeurs vides (NULL), permettant au noyau d’exécuter du code à l’adresse… NULL. De quoi permettre de forcer l’exécution de code malveillant avec un niveau de privilège très élevé. Un correctif est disponible. Lire la suite
-
Actualités
11 août 2009
Fortinet cherche à lever 100 M$
Fortinet, un constructeur californien d’appliances UTM (Universal Threat Management), des équipements de sécurité qui combinent notamment des fonctions de pare-feu, d'anti-virus, de prévention d'intrusion, etc. Lire la suite
-
Actualités
07 août 2009
Twitter, victime collatérale d’une cyber-propagande ?
Le conflit larvé entre la Géorgie et la Russie pourrait bien avoir fait ses premières victimes collatérales. Twitter, paralysé un temps, ce jeudi 6 août, par une vaste attaque en déni de service, semble en faire partie : selon certains, ce n’est pas le service de micro-blogging qui était visé mais l’un de ses utilisateurs, un géorgien dont le pseudonyme est Cyxymu, du nom de la ville de Soukhoumi. Ses comptes Facebook, LiveJournal et YouTube auraient également été attaqués. Lire la suite
-
Actualités
05 août 2009
Sécurité : Watchguard s'offre Borderware et ses solutions de filtrage et de DLP
WatchGuard Technologies, un fabricant d'appliances de sécurité UTM (Unified Threat Management) historiquement connu pour son offre PME, vient de faire l'acquisition du Canadien BorderWare Technologies. Lire la suite
-
Actualités
03 août 2009
Adobe corrige des failles de sécurité critiques dans Flash Player et Adobe Reader
Adobe a publié en urgence une mise à jour de sécurité corrigeant 12 failles dans Flash Player. Lire la suite
- Actualités 30 juil. 2009
-
Actualités
29 juil. 2009
Microsoft corrige en urgence des vulnérabilités dans Visual Studio et Internet Explorer
Pour la troisième fois cette année, Microsoft rompt avec sa tradition des correctifs mensuels pour patcher en urgence des failles dans Visual Studio et Internet Explorer. Opportunément, ces correctifs sont publiés la veille de l'ouverture de la conférence Black Hat à Las Vegas Lire la suite
-
Actualités
27 juil. 2009
Alerte : Microsoft publiera un correctif de sécurité critique le 28 juillet à 19h
Microsoft va publier demain en urgence deux correctifs de sécurité dont l'un est destiné à corriger des problèmes dans Visual Studio et un second vise à effectuer des changements en profondeur dans Internet Explorer, afin de parer les attaques liées aux problèmes dans Visual Studio. Lire la suite
-
Actualités
21 juil. 2009
L’OCLCTIC s’adapte aux nouvelles menaces d’Internet
Alors que l’Etat vient de créer l’Agence Nationale pour la Sécurité des Systèmes d’Information (Anssi), LeMagIT s’est entretenu avec Christian Aghroum, Commissaire Divisionnaire à la tête de l’Office Central de Lutte contre la Criminalité liée aux Technologies de l’Information et de la Communication (OCLCTIC), afin de faire le point sur ses missions, ses moyens et sa vision des risques pesant sur les internautes et les entreprises françaises. Lire la suite
-
Actualités
20 juil. 2009
McAfee pousse son offre Saas pour grands-comptes
McAfee renouvelle son offre de protection en mode Saas Total Protection Service. Lire la suite
-
Actualités
15 juil. 2009
Fsecure met la main sur Steek pour 30 millions d’euros
Fsecure a décidé de racheter le Bordelais Steek, une solution de sauvegarde et de disque dur en ligne, pour 30 millions d’euros. Lire la suite
-
Actualités
10 juil. 2009
Cyber-attaques par déni de service : la France aussi en a été victime
La vaste cyber-attaque dont font actuellement l’objet les Etats-Unis et la Corée du Sud le rappelle : les Etats deviennent de plus en plus des cibles de choix à mesure que s’y étend l’informatisation de la vie publique. Une problématique que souligne Patrick Pailloux, directeur de la toute nouvelle Agence nationale de la sécurité des systèmes d’information (Anssi). Et de révéler qu’une administration française a récemment été la cible d’une attaque du même type, à savoir un déni de service distribué. Lire la suite
-
Actualités
10 juil. 2009
Faille dans Internet Explorer : Microsoft savait depuis plus d'un an
Microsoft a admis qu'il connaissait depuis plus d'un an la faille dans les contrôles ActiveX qui frappe les versions d'IE embarquées dans XP et Windows Server 2003. Deux chercheurs travaillant chez IBM ont alerté le premier éditeur mondial de l'existence de cette faille critique au printemps 2008. Un défaut qui n'a pourtant été révélé que le 6 juillet 2009, dans le dernier bulletin de sécurité de Microsoft. Lire la suite
-
Actualités
10 juil. 2009
Spécial sécurité : cyber-escarmouches visant les USA et la Corée
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur la cyber-attaque dont ont été victimes des sites officiels sud-coréens et américains. Avant de se réjouir de la sortie de Chrome OS, qui ne fait qu'accentuer la multiplication des plates-formes pour netbooks... et éloigner d'autant les auteurs de virus. Lire la suite
-
Actualités
10 juil. 2009
Corée du Sud : le virus programmé pour effacer les données
L'attaque par déni de service dont est victime la Corée du Sud prend aujourd'hui un nouveau tournant. Lire la suite
-
Actualités
09 juil. 2009
Cyberattaque contre les Etats-Unis et la Corée du Sud : bientôt la phase 2 ?
La vaste opération d’attaque par déni de service de sites Web américains et sud-coréens dévoilée hier, mercredi 8 juillet, pourrait n’être qu’un début. Lire la suite
-
Actualités
09 juil. 2009
Dématérialisation : un marché de plus de 2 milliards d'euros
Selon SerdaLAB, le laboratoire du groupe spécialiste du document et des connaissances Serda, le marché français de la dématérialisation en environnement sécurisé (signature électronique, horodatage) pesait un plus plus de 2 milliards d'euros en 2007, en croissance de 9 %. SerdaLAB anticipe une progression similaire en 2008. Ce qui devrait amener le marché aux environs de 2,2 milliards d'euros. Lire la suite
-
Actualités
09 juil. 2009
Sécurité : les sociétés critiques pour l'économie française de la cyber-défense nationale
DNS. Derrière cet acronyme se cachent des directives de sécurité envoyées par l'Etat à des organisations jugées critiques pour le bon fonctionnement de la vie nationale. Des consignes dont la mise en œuvre est financée par les sociétés désignées, y compris pour le volet systèmes d'information. Ce chantier est coordonné par l'ANSSI, l'agence de sécurité dont la création a été officialisée en début de semaine. Lire la suite
-
Actualités
08 juil. 2009
Les Etats-Unis et la Corée du Sud victimes d'une cyberattaque
Un réseau de machines zombies (botnet) estimé à environ 50 000 PC a lancé des attaques par déni de service contre 26 sites officiels américains et sud-coréens. Lire la suite
-
Actualités
08 juil. 2009
Naissance officielle de l'Agence Nationale de Sécurité des Systèmes d'Information
Un décret paru au journal officiel hier a enfin officialisé la création de l'Agence Nationale de Sécurité des Systèmes d'Information, une agence voulue par Nicolas Sarkozy et dont l'objectif sera d'assurer la protection des systèmes d'information de l'Etat mais aussi plus généralement de partiiper au renforcement de la sécurité des systèmes d'information en France. Dotée de moyens renforcés, l'ANSSI voit aussi son rôle élargi par rapport à celui de l'ancienne DCSSI. Lire la suite
-
Actualités
07 juil. 2009
Support Web 2.0 chez Oracle / Andreessen en vidéo / Cybercrime (1) : développeur voyou …
Oracle : un support Web 2.0, des utilisateurs très remontés (Computerworld) Manifestement les délires des éditeurs autour du Web 2.0 ne font pas rire certains utilisateurs d'Oracle. Lire la suite
-
Actualités
07 juil. 2009
Spécial sécurité : la sécurité, c'est aussi un business... qui va bien
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères dressent un bilan des résultats de l'industrie de la sécurité, un business florissant en 2008 et qui devrait surnager assez aisément en 2009. Avant de s'inquiéter des conséquences des restrictions budgétaires chez les donneurs d'ordre sur les plans de reprise d'activité. Lire la suite
-
Actualités
06 juil. 2009
Microsoft : une faille dans les contrôles ActiveX vidéo
Dans un bulletin de sécurité publié hier lundi 6 juillet, Microsoft a annoncé qu'une faille dans les contrôles ActiveX vidéo frappait les versions d'IE embarquées dans XP et Windows Server 2003. L'éditeur explique que la faille en question permettrait à un pirate de s'accaparer à distance des droits et privilèges d'administrateur. Lire la suite
-
Actualités
06 juil. 2009
Une mise à jour McAfee VirusScan sème la pagaille
Selon plusieurs utilisateurs des logiciels antivirus VirusScan et NetShield de McAfee, la récente mise à jour 5664 de la base de signatures virales de l'éditeur est susceptible de semer la pagaille sur les machines Windows. Lire la suite
-
Actualités
03 juil. 2009
Spécial sécurité : Exploits made in France / Pentesting gratuit / Twitter
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'intéressent à Vupen, un service de vente d'exploits et de PoCs "made in France". Et d'évoquer également le Security Quest de l'Epitech, sorte de "concours de piratage éthique" pour étudiants. Mais CNIS Mag s'attarde aussi sur les bugs affectant Twitter et ses services périphériques. Lire la suite
-
Actualités
03 juil. 2009
Europe et Etats-Unis conjuguent leurs efforts contre la cybercriminalité
Rencontré à Lille, à l’occasion du Forum International de la Cybercriminalité, fin mars dernier, Tim Boerner, du US Secret Service, militait pour la création d’une sorte de « Cyberpol », pendant informatique d’Interpol. Lire la suite
-
Actualités
03 juil. 2009
L'Agence Nationale pour la Sécurité des Systèmes d'Information devrait naître la semaine prochaine
La création de l'Agence Nationale de Sécurité des systèmes d'information prévue par le livre blanc sur la défense publié en juin 2008 n'attend plus que la publication du décret approprié au Journal Officiel. En principe, la nouvelle agence devrait voir le jour la semaine prochaine. Elle sera doté de pouvoirs élargis et succédera à l'actuelle direction centrale de la sécurité des systèmes d'information (DCSSI). Lire la suite
-
Actualités
02 juil. 2009
Spécial Sécurité : distributeurs bancaires... piratables, mais chuuut.
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'étonnent du retrait du programme de la Black Hat 2009, d'une présentation sur l'insécurité des distributeurs bancaires de billets. Il reviennent aussi sur le récent Hacker Space Festival de Vitry et sur les mésaventures juridiques américaines d'un distributeur de spyware face à Kaspersky. Pour finir avec une anecdote amusante sur le prochain salon RFID. Lire la suite
-
Actualités
01 juil. 2009
Le virus Conficker annule les amendes des automobilistes à Manchester
Le ver Conficker se range dans le camp des automobilistes. Lire la suite
-
Actualités
01 juil. 2009
Spécial sécurité : la bataille des ondes de la guerre froide à aujourd'hui
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères dressent un parallèle amusant entre la guerre de communications qui sévissaient pendant la guerre froide entre Russes et Américains et la censure d'une radio Internet, aujourd'hui, en France, pour des questions de droits sur la musique. Avant de donner quelques conseils de bon sens sur la gestion de son identité sur les réseaux sociaux. Lire la suite
-
Actualités
01 juil. 2009
La Chine décale la mise en place de son filtre-web
La Chine a finalement décidé de décaler la mise en application de sa loi visant à imposer aux constructeurs de PC d'installer un outil de filtrage web sur leurs machines vendues sur son territoire. Lire la suite
-
Actualités
30 juin 2009
Spécial sécurité : Loppsi 2 légalise les méthodes musclées
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se projettent dans un avenir cyberpolicier bardé de législations sécuritaires comme Hadopi et Loppsi2. Un avenir où, paradoxalement, le renforcement des moyens à la disposition des forces de l'ordre pourrait nuire à leur efficacité. Aux Etats-Unis, le tour de vis prend une forme différente, avec la nomination de l'ex cyber-patron du Department for Homeland Security à la tête de l'Icann, l'organisme qui a la haute main sur le nommage Internet. Lire la suite
-
Actualités
30 juin 2009
Kasperky : « le cybercrime est facile, sûr et paie bien »
Selon les experts de l’éditeur d’anti-malware Karspeky, la cybercriminalité rapporte, au bas mot, dans les 100 Md$ par an. Une activité qui, donc, paie bien, aisément, et en toute sécurité. Surtout pour les gros bonnets qui peuvent même se permettre d’avoir pignon sur rue. Et la riposte, supposant une réelle coopération entre les états, n’est pas prête. Lire la suite
-
Actualités
29 juin 2009
Spécial sécurité : Un Cyber Général joue les RSSI aux Etats-Unis
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur l’organisation de la cyber-défense américaine mais également sur les failles de sécurité chez Adobe et sur les outils de sécurité pour espaces virtualisés. Lire la suite
-
Actualités
26 juin 2009
Spécial sécurité : Premier ministre geek contre président nerd
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'amusent de l'interview accordée par François Fillon à SVM, interview dans lequel le Premier ministre avoue être un vrai "geek". Un portrait qui frise l'imposture pour CNIS Mag qui compare le chef du gouvernement à un authentique nerd, Barack Obama. Nos confrères s'intéressent ensuite aux armes technologiques déployées par la contestation iranienne. Lire la suite
-
Actualités
25 juin 2009
TJX : vos données ont fuité et bien payez maintenant
Victime d'un vaste vol de données, le groupe américain TJX a accepté de payer 9,75 millions de dollars pour mettre fin aux poursuites dont il était l'objet, poursuites émanant des avocats généraux de 41 états américains. Lire la suite
-
Actualités
25 juin 2009
Espionnage économique : 10 % des actions passent par l'informatique
Selon une note de la Direction centrale du renseignement intérieur (DCRI) révélée ce matin par la Tribune, près de 3 000 entreprises françaises ont été victimes d'actions d'ingérence économique entre début 2006 et fin 2008. A 71 %, il s'agit d'entreprises de moins de 500 personnes. Lire la suite
-
Actualités
24 juin 2009
Spécial sécurité - Antivirus : Microsoft sème le vent
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se sont intéressés à l'arrivée de Morro, l'anti-virus gratuit de Microsoft et ont donné un coup d'éclairage sur Lumension, un analyseur de périphériques. Lire la suite
-
Actualités
24 juin 2009
Google comble une faille dans Chrome
Google a publié une mise à jour de sécurité pour son navigateur Chrome qui doit combler une faille que le groupe de Mountain View qualifie de critique. Lire la suite
-
Actualités
22 juin 2009
L'antivirus gratuit de Microsoft sera disponible le 23 juin
Microsoft publiera finalement demain, mardi 23 juin, la première version bêta de Microsoft Security Essentials (nom de code Morro), son anti-virus gratuit pour postes clients. Lire la suite
-
Actualités
22 juin 2009
Spécial sécurité : Portrait robot / Recettes / Références
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur une conférence organisée par le Clusif autour de la menace informatique interne. Ils se penchent aussi sur un hacking en règle qui commence... sur YouTube. Et de pointer sur les minutes des dernières SSTIC de Rennes. Lire la suite
-
Actualités
19 juin 2009
Vol de données : les licenciements d'informaticiens augmentent le risque
La crise accentuerait les risques de vol de données par les informaticiens, selon le spécialiste de la sécurité Cyber-Ark. Lire la suite
-
Actualités
18 juin 2009
Spécial sécurité : malus et virus pour les cartes à puces
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent sur le hacking de cartes de crédit, via des techniques sophistiquées (comme cette récente technique de corruption des distributeurs de billets) ou plus bateau (comme le phishing). Un arsenal de mauvais coups visant à alimenter de véritables "petits Rungis" de numéros frauduleux. Lire la suite
-
Actualités
18 juin 2009
Spécial sécurité : le malware mobile se fait attendre
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'amusent des signaux d'alarme qu'agitent régulièrement les éditeurs d'antivirus prédisant l'apparition de malwares sur les téléphones mobiles. Une prédiction de Cassandre qui ne s'est encore jamais vérifiée. Mais CNIS note aussi que les pirates ont désormais une cible de choix : l'iPhone. Lire la suite
-
Actualités
17 juin 2009
Spécial sécurité : le hacking du téléphone, un filon indémodable
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères mettent en exergue de nouvelles affaires de hacking téléphonique. Un "business" vieux comme les télécoms - et dans lequel avaient trempé en leur temps des stars de l'IT comme Steve Jobs - mais toujours juteux. Lire la suite
-
Actualités
17 juin 2009
Botnets : 20 $ les 1000 PC infectés en France
20 $ pour un millier de PC "zombies" français : c’est le prix auquel, selon Finjan, se vendrait, sur le réseau Golden Cash, la construction d’un botnet, un réseau de machines contrôlables à distance. Un prix si bas qu’il laisse entrevoir un niveau d’industrialisation très élevé des organisations du piratage informatique. Mais laisse ouverte une question : qui sont leurs clients ? Lire la suite
-
Actualités
16 juin 2009
Spécial Sécurité : Retour aux fondamentaux pour BlackBerry / Petits DoS grands profits ...
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères font le point sur la refonte de l'administration du serveur d'entreprise Blackberry et sur ses incidences sur la sécurité. Ils s'amusent aussi des applications économiques des attaques en déni de service et font le point sur les 11 failles comblées par Mozilla dans son navigateur web Firefox. Lire la suite
-
Actualités
15 juin 2009
Démantèlement d’un groupe de pirates soupçonné de financer le terrorisme
Les autorités américaines et italiennes auraient démantelé un groupe de pirates et de conspirateurs soupçonnés d’avoir détourné des lignes téléphoniques d’entreprises, insuffisamment sécurisées, pour revendre les capacités correspondantes à des tiers. Lire la suite
-
Actualités
15 juin 2009
Chine : Green Dam, un filtre Web vulnérable et potentiellement volé
La Chine va imposer, dès le 1er juillet, aux constructeurs informatiques de pré-installer un filtre Web baptisé Green Dam, sur les ordinateurs personnels commercialisés sur son territoire. Lire la suite
-
Actualités
12 juin 2009
Antivirus : Morro, le successeur de Ms OneCare, bientôt en bêta-test
La date d’arrêt de commercialisation de OneCare – fixée au 30 juin 2009 - approchant à grand pas, Microsoft s’apprête à proposer une version bêta de Morro, nom de code de son futur outil antivirus, qui est annoncé comme gratuit. Lire la suite
-
Actualités
11 juin 2009
Spécial sécurité : Le blues du Cloud, ou l’externalisation vue par les gourous (suite)
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères continuent de s'amuser du goût nouveau pour l'externalisation en mode cloud computing. Une voie qui n'est pas sans poser nombre de questions en matière de sécurité des données. Des questions auxquelles plusieurs gurus de la sécurité informatique apportent leur éclairage. Lire la suite
-
Actualités
10 juin 2009
Spécial sécurité : le blues du Cloud ou l’externalisation pour les téméraires
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'amusent du goût nouveau pour l'externalisation en mode cloud computing. Une voie qui n'est pas sans poser nombre de questions en matière de sécurité des données. A ces interrogations, nos confrères répondent par un "non" définitif. Lire la suite
-
Actualités
09 juin 2009
Spécial sécurité : Cocorico, le mouchard de clavier qui ne se voit pas
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent sur le dernier Patch Tuesday et reviennent largement sur le Symposium sur la Sécurité à Rennes. Avant de s'intéresser à l'écoute distante des claviers et une faille iTunes Lire la suite
-
Actualités
08 juin 2009
Sophos s’attaque à McAfee et CheckPoint avec le chiffrement du poste de travail
Sophos vient de présenter sa solution de protection du poste de travail Security and Data Protection. Elle intègre notamment des fonctions de chiffrement du disque dur des postes de travail, fruits de l’acquisition en août 2008 d’Utimaco et réponse à des concurrents tels que McAfee et CheckPoint. Tout à son offensive sur le segment des PME, Sophos étend en outre son offre d’appliances. Lire la suite
-
Actualités
08 juin 2009
Un logiciel malveillant mine certains distributeurs automatiques de billets
Les distributeurs automatiques de billets de banque ne sont plus à l’abri des pirates informatiques. Après Sophos en mars, c’est au tour de Trustwave de faire état d’un logiciel malveillant ciblant précisément ces automates. Ce malware touche les machines équipées de Windows XP et capture les données des pistes magnétiques des cartes bancaires des utilisateurs ainsi que leur code PIN à quatre chiffres. Lire la suite
-
Actualités
08 juin 2009
Vol de données : un groupe de hackers met en vente les bases de T-Mobile US
Un groupe de hackers prétend avoir piraté les serveurs américains de l'opérateur T-Mobile, proposant à la vente l'ensemble des informations confidentielles ainsi subtilisées. Lire la suite
-
Actualités
29 mai 2009
Spécial sécurité : comment écrire ses mots de passe sur Post'it en deux leçons
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent sur les bonnes pratiques en matière d'attribution de mots de passe aux utilisateurs. Avant de s'offusquer de la pudibonderie d'Apple. Lire la suite
-
Actualités
29 mai 2009
Deux serveurs Web de l'armée US piratés
L'armée américaine aurait été pris pour cible par un groupe de hackers turcs qui se seraient introduits dans au moins deux serveurs Web contenant des données ultra-sensibles, a révélé InformationWeek, hier jeudi 28 mai. Lire la suite
-
Actualités
28 mai 2009
Spécial sécurité : bientôt un cyber-tsar pour les Etats-Unis
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'interrogent sur le pouvoir réel du futur responsable de la sécurité des SI au sein de l'administration Obama. Placé sous l'autorité des deux agences fédérales (NSA et DHS), ce poste de grand commis de l’Etat sera-t-il autre chose qu'une simple fonction honorifique ? Lire la suite
-
Actualités
27 mai 2009
Une faille classique sur Orange.fr livre 245 000 mots de passe aux pirates
Orange se serait fait pirater son site orange. Lire la suite
-
Actualités
27 mai 2009
Spécial Sécurité : escalade Scada, la scabreuse estocade
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères terminent leur série d'articles sur les menaces qui pèsent sur les systèmes informatiques de pilotage des infrastructures industrielles, les Scada. En détaillant les très probants travaux pratiques des hackers. Lire la suite
-
Actualités
26 mai 2009
Spécial sécurité : Scadas / Tentation totalitaire / Patch Tuesday façon Adobe
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent sur les menaces qui pèsent de plus en plus - ou sont amenées à le faire - sur les éléments informatisés de commande d'insfrastructures industrielles, les Scada, et les réactions qu'elles suscitent. Plus loin, CNIS Mag revient sur la politique de mise à jour d'Adobe. Lire la suite
-
Actualités
25 mai 2009
Des pirates informatiques promis à un avenir radieux ?
Avis de beau temps pour les pirates informatiques. Selon la dernière étude Deloitte sur la dépense informatique, les budgets sécurités se portent mal. Pour 32 % des sondés, ils ont reculé. Pour plus de la moitié des responsables de la sécurité informatique consultés, la situation est dangereuse : au mieux, il sont en train de rattraper leur retard sur les menaces informatiques. Au pire, ils en prennent. Lire la suite
-
Actualités
22 mai 2009
Spécial sécurité : Gumblar / Vieilles gloire du hacking / Carder, un métier qui rapporte
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères évoquent Gumblar, un injecteur de code Javascript, l'initiative de McAfee en matière de sensibilisation à la sécurité, ainsi que les chiffres de la fraude à la carte de crédit aux Etats-Unis. Lire la suite
-
Actualités
19 mai 2009
Spécial sécurité : Scada; faille IIS; Star Trek
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères évoquent les ambitions de Mc Afee sur le marché très prometteur de la sécurité des systèmes industriels informatisés (Scada), reviennent sur la faille d'IIS (versions 5 et 6) et s'interrogent sur une certaine localisation de l'anti-virus de Sophos. Lire la suite
-
Actualités
19 mai 2009
Facebook supporte officiellement OpenID
C'est officiel, Facebook adopte aujourd'hui le standard ouvert d'authentification OpenID pour l'ensemble de sa plateforme de réseau social, plus de trois mois après avoir rallié le consortium OpenID Foundation, en charge du développement de la norme. Lire la suite
-
Actualités
19 mai 2009
Sécurité : des chercheurs mettent à jour une faille dans OpenSSH
Un groupe de chercheurs de l'université de Londres sont parvenus à mettre le doigt sur une faille dans OpenSSH, l'une des implémentations les plus populaires du protocole de chiffrement SSH (Secure Shell). Lire la suite
- Actualités 18 mai 2009
-
Actualités
15 mai 2009
Spécial sécurité : Les wifi peu sûrs fleurissent à la City et à Wall Street
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères évoquent les légendes urbaines touchant le SI, les problèmes de l’immobilier assisté par ordinateur et l’insécurité des wifi boursiers. Lire la suite
-
Actualités
12 mai 2009
Bogue informatique : 25 ans d’erreurs de l’assurance-vieillesse bénéficient aux retraités
Le quotidien Les Echos révèle ce jour ce qui pourrait s’avérer être l’une des plus importantes erreurs informatique dévoilées en France. Lire la suite
-
Actualités
12 mai 2009
Hadopi bientôt adoptée non sans conséquences pour les entreprises
Après un ultime rebondissement début avril qui avait vu le texte se faire retoquer par les députés alors même que la commission mixte paritaire réunissant Sénat et Assemblée Nationale avait approuvé le projet de loi, la loi création et Internet (dite Hadopi) doit être adoptée aujourd’hui. Un texte qui fait peser quelques menaces pour les réseaux des entreprises. Lire la suite
-
Actualités
11 mai 2009
Spécial sécurite : Windows 7 & Windows XP; Heartland; Qualys trop lent ?; Vista
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères se penchent largement sur Windows 7 et, notamment, son mode de compatibilité avec Windows XP. Mais ils reviennent aussi sur le hack de Heartland ainsi que sur Conficker. Lire la suite
-
Actualités
07 mai 2009
Spécial sécurité : grippe porcine, cochon qui s'en dédit
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères s'amusent du déluge de spams qui a suivi la psychose entourant la grippe porcine. Avant de se pencher sur une faille affectant Acrobat Reader. Lire la suite
-
Actualités
04 mai 2009
Intrusion illicite : une DSI plaide coupable
L’ex DSI d’une organisation non gouvernementale spécialisée dans la recherche d’organes - LifeGift Organ Donation Center - a décidé de plaider coupable dans une histoire d’effacement de données. Lire la suite
-
Actualités
04 mai 2009
TrendMicro met un pied dans l’administration de parc de postes de travail
Avec sa solution Endpoint Security, TrendMicro marche sur les traces des spécialistes de l’administration des postes de travail, ajoutant notamment la distribution des correctifs logiciels et le déploiement des applications aux fonctions classiques de protection. Le tout dans une solution modulaire que l’éditeur conçoit comme évolutive. Lire la suite
-
Actualités
04 mai 2009
TrendMicro s’attaque à la virtualisation et au Cloud
TrendMicro va faire l’acquisition de Third Brigade, un éditeur canadien spécialiste de détection (IDS) et de la prévention d’intrusions ainsi que la sécurisation des applications. Lire la suite
-
Actualités
30 avr. 2009
Websense met en boîte sa passerelle Web sécurisée
Contrôler la configuration matérielle d’exécution de sa solution de passerelle Web sécurisée, Web Secure Gateway. C’est la volonté première de Websense avec l’appliance V10000. A la clé, pour l’utilisateur, plus de simplicité en évitant d’avoir à gérer l’environnement d’exécution. Mais les gains économiques n’ont rien d’évident. Lire la suite
-
Actualités
28 avr. 2009
Spécial sécurité : Cyber-guerre / Orange, SFR, Bouygues et les virus / virus porcin
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur le débat autour de la cyber-guerre, su rle rôle des grands FAI dans la diffusion de virus et sur les exploitations néfastes qui ne manqueront pas d'accompagner dans le cyber-espace la montée en puissance du virus de la grippe "porcine". Lire la suite
-
Actualités
28 avr. 2009
Prise en main : le disque dur chiffré Globull de Bull
Lancé il y a un an, le disque dur chiffré Globull est désormais largement disponible dans le commerce. Son constructeur, Bull, vient même de lancer un service de vente par correspondance. LeMagIT a pu prendre en main cet appareil très complet. L’occasion de vous le faire découvrir un peu plus. Lire la suite
-
Actualités
27 avr. 2009
Viviane Redding veut un Mr Cyber-sécurité pour l'Europe
La Commissaire Européenne à la société de l'Information veut voir émerger une fonction de tsar de la cyber sécurité à l'échelle européenne qui aurait pouvoir pour coordonner la riposte des différents pays de l'Union en cas d'attaque sur des infrastructures électroniques critiques. Lire la suite
-
Actualités
27 avr. 2009
RSA Conférence 2009 : une édition marquée par la crise, mais l'optimisme domine toujours
Jusqu’à récemment, Ed Maguire était directeur chez Merrill Lynch Technology Investment Banking. Il vient de fonder sa propre société de conseil en investissement dans les entreprises technologiques, MAGNet Strategies. La semaine dernière, il était à San Francisco à l’occasion de RSA Conférence 2009. Il partage ici son analyse de cette édition de la grand messe internationale de la sécurité informatique. Lire la suite
-
Actualités
27 avr. 2009
Spécial sécurité : RSA Conférence / Spam bradé / Décès de Zango
Régulièrement, nous ouvrons nos colonnes à CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information. Aujourd'hui, nos confrères reviennent sur les événements entourant la RSA Conference qui se déroulait la semaine dernière à San Francisco. Ils s'intéressent également aux effets de la crise sur le prix du spam et s'attardent sur le décès de Zango, dernier spammeur commercial. Lire la suite
-
Actualités
24 avr. 2009
Windows 7, habité par une faille sans correction
A l'occasion de la Hack In The Box Security Conference (HITB) à Dubai, deux chercheurs en sécurité ont fait la démonstration d'une prise de contrôle d'un ordinateur sous Windows 7. Ce tour de force a été réalisé par Vipin Kumar et Nitin Kumar. Lire la suite