
Cybersécurité
-
Conseil
28 oct. 2026
Formation interne à la cybersécurité : cinq erreurs à ne plus commettre
Pourquoi les entreprises doivent réexaminer leurs programmes de sensibilisation à la cybersécurité, afin de s’assurer qu’ils délivrent les bonnes informations aux bons collaborateurs. Lire la suite
-
Conseil
27 oct. 2026
L’IA dans le SOC : cinq cas d’usage à forte valeur ajoutée pour les entreprises
Hiérarchiser les alertes, accélérer les investigations, renforcer la chasse aux menaces, fluidifier la réponse aux incidents et le reporting : l’IA apporte beaucoup au SOC, à condition d’en maîtriser les risques et de conserver une supervision humaine. Lire la suite
-
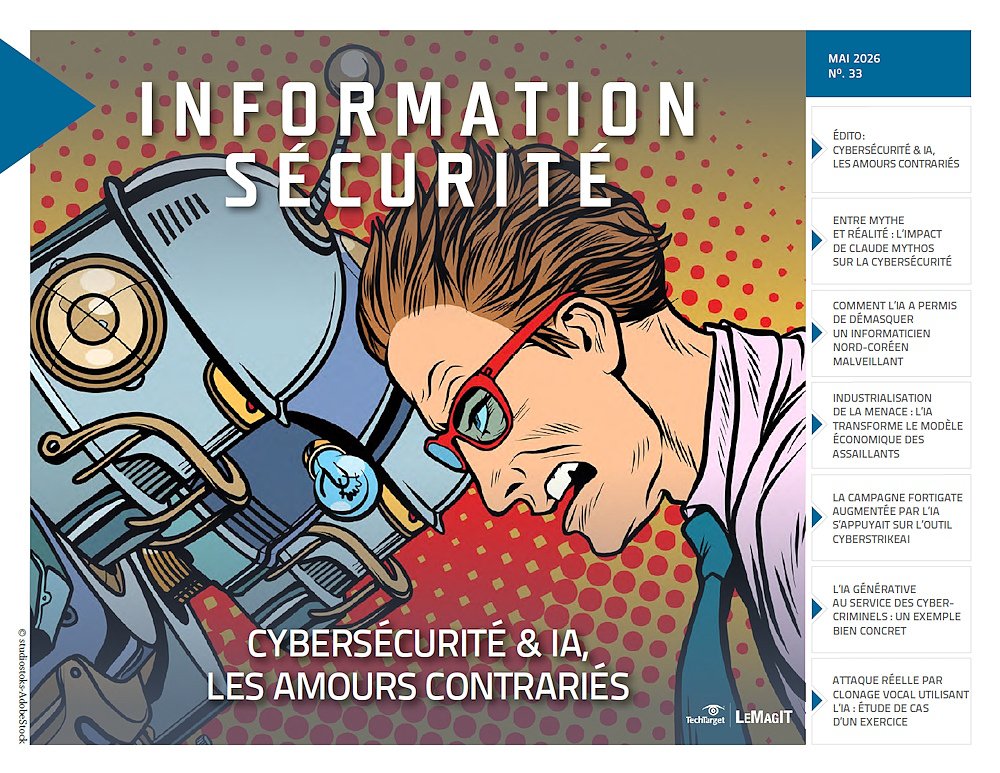 Dans ce numéro:
- Cybersécurité & IA, les amours contrariés
- Entre mythe et réalité : l’impact de Claude Mythos sur la cybersécurité
- Comment l’IA a permis de démasquer un informaticien nord-coréen malveillant
-
Actualités
14 juin 2010
Gestion des droits : Checkpoint se renforce, via un rachat
Le spécialiste des appliances de sécurité et de produits de sécurité périphérique Checkpoint s'est porté acquéreur d'une société opérant sur le marché de la gestion des droits en entreprise, Liquid Machines, société fondée en 2001. Selon le cabinet Burton Group, sur ce marché, cette société est concurrente d'Adobe, de RSA (la division sécurité d'EMC) et de GigaTrust. Lire la suite
-
Actualités
11 juin 2010
Spécial sécurité : Psychose toujours, la rançon de l’alarmisme
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité des systèmes d'information, rapprochent terrorisme et cyber-terrorisme, en expliquant qu’en matière de psychose, les deux se rejoignent. Ils évoquent ensuite les budgets informatiques étonnamment en recul pour 2011, alors que la cyber-criminalité bat son plein, puis décortiquent une faille de Help Center Protocol avant de s’arrêter sur un concours d’ingénierie sociale à le DefCon. Lire la suite
-
Actualités
10 juin 2010
114 000 mails d’utilisateurs iPad compromis par une faille chez AT&T
On l’oublie parfois presque tant Apple se met en avant, mais la sécurité des smartphones et autres tablettes est également une affaire de FAI ou d’opérateurs. Lire la suite
-
Actualités
09 juin 2010
Patch Tuesday : Microsoft corrige deux importantes failles
Ce mardi 8 juin, Microsoft a livré un lot de dix correctifs conséquent avec rien moins que 34 vulnérabilités couvertes. Lire la suite
-
Actualités
04 juin 2010
Spécial sécurité : le tout premier "hack quantique" publié
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité des systèmes d'information, évoque longuement une première : une attaque de type man-in-the-middle sur réseau quantique. Le principe de l’attaque est relativement complexe. Il nécessite, comme le décrit avec précision l’article des trois universitaires à l'origine de l'exploit, l’installation d’un point d’interception situé près des installations du dit réseau. Nos confrères s'attardent également sur Chrome 5, le rachat de Trust Digital par McAfee, une fuite de données sur un site d'emploi britannique et, enfin, le premier bulletin d'alerte Scada de Cisco. Lire la suite
-
Actualités
03 juin 2010
Spécial sécurité : gare aux vers dans les clés
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent au premier rapport de sinistralité de l’année 2010, celui de McAfee. Lequel fait une première constatation atypique : les vers se propageant via les composants USB décrochent la première place des malwares… un retour aux sources qui rappelle les « virus boot sector » à l’époque des disquettes. Nos confrères reviennent également sur le Pac-Man de Google, la réponse de Koodface à Danchev, ainsi qu'une faille dans Java SE. Lire la suite
-
Actualités
01 juin 2010
Après l'attaque Aurora, Google se détourne de Windows
Selon le Financial Times, qui cite des employés de Google, la firme a choisi de se détourner de Windows pour ses usages internes. Lire la suite
-
Actualités
31 mai 2010
Une faille de sécurité expose les données des iPhone 3GS
Le Jailbreak, comme menace sur la protection des données stockées dans les iPhone, ne suffisait pas : le spécialiste de la sécurité informatique Bernd Marienfeldt vient de mettre le doigt sur une faille remettant en cause l’assurance de sécurité mise en avant par Apple avec le chiffrement des données stockées sur l’iPhone 3GS. Une faille qui permet d’accéder en toute discrétion à certaines données de l’appareil. Une pierre de plus dans le jardin du smartphone d’Apple. Lire la suite
-
Actualités
28 mai 2010
Sécurité mobile : Symantec investit dans Mocana
Symantec a décidé d’investir - la somme n’est pas communiquée - dans la société californienne Mocana, éditeur de solution de sécurité cloud pour toute forme de terminaux connectés, y compris les smartphones. Lire la suite
-
Actualités
28 mai 2010
Spécial sécurité : des escrocs du Carding piratés
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur les mésaventures d'un groupe de pirates spécialistes du Carding qui... se vont vus piratés par des rivaux ! Ils s'attardent également sur un bug récemment découvert pour les versions 64 bits de Windows 7et 2008 R2, le rachat des "miettes" de Verisign par Symantec et, enfin, sur la valse de Pirate Bay. Lire la suite
-
Actualités
26 mai 2010
Spécial sécurité : anti-virus - iAwacs, Matousec, les "signés" sont furax
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, reviennent sur le récent challenge iAwacs et le dernier exploit Matousec. Ils ont ceci de commun : avec deux doigts d’ingéniosité, une « charge » peut franchir sans problème (ou presque) la barrière des antivirus sans réveiller le plus petit octet de ces enceintes numériques. Et clairement, ce n'est pas rien... Nos confrères s'attardent également sur le... piratage de voiture. Lire la suite
-
Actualités
25 mai 2010
Spécial sécurité : desanonymisation de blogs, beaucoup de bruit pour rien
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, s'amusent de la poussée de fièvre du Web suite à un amendement déposé par un sénateur, proposant de rendre obligatoire l'identification des rédacteurs de blogs. Un amendement mort-né, estime CNIS. Avant de se pencher sur d'autres phénomènes d'emballement médiatique touchant le Web 2.0 : l'affaire touchant la capture de données WiFi par le service StreetView de Google et celle relative aux salariés d'Alten que leur employeur menace de licencier suite à leurs propos sur Facebook. Lire la suite
-
Actualités
25 mai 2010
Piraté, Skyrock aurait-t-il perdu 32 millions de mots de passe ?
Selon le site spécialisé dans la sécurité informatique Zataz. Lire la suite
-
Actualités
25 mai 2010
Google chiffre les résultats de son moteur
Après Gmail, Google Document et Calendar, Google a décidé de chiffrer les résultats de son moteur de recherche via SSL. Les internautes utilisant https://www. Lire la suite
-
Actualités
21 mai 2010
Android 2.2 avance en direction d’Exchange
La version 2.2 d’Android sera résolument tournée vers les entreprises. Lire la suite
-
Actualités
20 mai 2010
BrainShare 2010 : Novell met à jour son outil de gestion avancée des identités
Gérer identités et conformité réglementaire. Tout en autorisant une automatisation poussée de nombreuses tâches techniques liées à la gestion des utilisateurs et leurs droits. C’est l’objet d’Identity Manager 4.0 qui s’ouvre au Cloud Computing tout en maintenant une approche résolument centrée sur les directions métiers. Lire la suite
-
Actualités
19 mai 2010
Symantec rachète l’activité authentification de Verisign pour 1,28 milliard de dollars
Symantec paiera 1,28 milliard de dollars pour s’offrir l’activité authentification de Verisign, le registrar du .com qui s’est lancé depuis quelques mois dans une vaste opération de revente de nombreux actifs. Lire la suite
-
Actualités
19 mai 2010
Spécial sécurité : sinistre naturel, quand les scada tombent tout seuls
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, reviennent sur la chute des DNS allemand et autrichiens et sur ses conséquences, certes accidentelles, sur le sacro-saint Cloud. Puis il s’interrogent sur la décision d’Amazon de stocker les commentaires publiés en marge de ses ebooks dans une base centrale. Commentaires que le groupe entend resservir aux internautes pour alimenter son service. Lire la suite
-
Actualités
19 mai 2010
Symantec sur le point de s’offrir l’activité sécurité de Verisign ?
Selon le Wall Street Journal, il faudrait s’attendre à un nouveau mouvement majeur dans le secteur de la sécurité informatique dans les jours qui viennent. Lire la suite
-
Actualités
17 mai 2010
Spécial sécurité : peut-on brouiller l’écoute sans nuire à la Santé ?
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, s'interrogent sur les possibilités et la nécessité de brouiller les signaux des téléphones portables dans les prisons. Puis s'intéressent à l'initiative de Mozilla d'observer les navigateurs des autres avant de passer au crible les fournées de rustines de Microsoft et d'Adobe. Enfin, CNIS s'arrête sur Khobe, la terreur des anti-virus Windows. Lire la suite
-
Actualités
12 mai 2010
Spécial sécurité : iPhone et iPad, les meilleurs ennemis des relations extraconjugales
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, s'inquiètent de la percée des logiciels espions sur les terminaux mobiles, des smartphones aux tablettes comme l'iPad. Des applications très indiscrètes qui exploitent les fonctions de ces appareils, comme le GPS ou l'appareil photo. Egalement au programme : un projet de création d'une CNIL aux Etats-Unis et la diffusion rapide de kits permettant de cracker des réseaux WiFi en Chine. Lire la suite
-
Actualités
11 mai 2010
Spécial sécurité : iAwacs 2010 ou la défaite par K.O. des antivirus
Nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, se penchent aujourd'hui sur le concours de virus organisé par l'Esiea, concours dans lequel les antivirus montrent leurs limites face à des menaces qui ne sont pas largement répandues sur le Web. Et nos confrères de plaider pour de nouveaux mécanismes d'analyse comportementale permettant de bloquer certaines de ces attaques. Egalement au menu : gloire et déboires des pirates ciblant les distributeurs de billets. Lire la suite
-
Actualités
09 mai 2010
Après l'affaire Kerviel, la Société Générale confrontée à un vol de code source confidentiel
Un employé new-yorkais de la banque a tenté de s'emparer du code source d'une application de trading à haute performance, avant de démissionner. Une opération finalement détectée par la banque. Il fait aujourd'hui l'objet de poursuites aux Etats-Unis pour vol de secrets commerciaux. Lire la suite
-
Actualités
05 mai 2010
Spécial sécurité : Microsoft SIR 2009, un peu moins de trous, autant d’attaques
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité des systèmes d'information, ont passé au crible le traditionnel Microsoft Security Intelligence Report. Ils y relèvent notamment une baisse de publication des failles critiques. Ils se sont intéressés ensuite à l'ouverture d'une mission parlementaire autour de la prolifération des armes à feu factices en France. Alors qu'Etats-Unis, les malfrats s'amusent à maquiller leurs véritables armes en jouets pour (grands) enfants. Lire la suite
-
Actualités
04 mai 2010
Apax Partners prend le contrôle de Sophos
L’éditeur britannique de solutions de sécurité Sophos vient de tomber dans le giron d’Apax Partners. Lire la suite
-
Actualités
04 mai 2010
Spécial sécurité : fric-frac à la cybérienne, Facebook, PDF et entretiens d'embauche
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité des systèmes d'information, reviennent notamment sur un billet, publié sur le blog Snosoft, qui décrit, étape après étape, comment une équipe de pentesters a pu pénétrer non seulement sur le système d’information principal d’une banque américaine, mais encore accéder à la majorité des serveurs secondaires, stations de travail et programmes « métiers » utilisés par l’entreprise. Une méthode pouvant être appliquée n’importe où dans le monde, exception faite de la France où pas une seule fois un établissement bancaire n'a perdu la moindre information et où jamais la main d’un pirate n’oserait poser le pied. Lire la suite
-
Actualités
03 mai 2010
Spécial sécurité : métriques hadopiques, ou comment pirater proprement
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité des systèmes d'information, se penchent sur les résultats édifiants d'une étude de l'Inria intitulée « Espionner le monde depuis votre ordinateur portable : identification et profilage des fournisseurs de contenu et téléchargeurs massifs sur BitTorrent » : à partir d’une seule machine, et durant une période de 103 jours, les 5 chercheurs de l'institut ayant collaboré à l'étude sont parvenus à collecter 148 millions d’adresses IP et d’identifier 70 % des fournisseurs de contenu ainsi « surveillés ». Ils reviennent également le coût des vols de données, la dernière version du célèbre Snort et, enfin, sur le bug, la semaine passée, d'une mise à jour de McAfee. Lire la suite
-
Actualités
03 mai 2010
OpenDLP : un outil gratuit pour faire la chasse aux fuites de données
Andrew Gavin, un développeur, a publié la semaine dernière le code d'Open DLP, un projet Open source, dont l'objectif est de permettre aux entreprises, mais aussi aux consultants en sécurité, d'évaluer les risques de pertes de données sur les serveurs Windows. Lire la suite
-
Actualités
29 avr. 2010
Sécurité du poste de travail : Symantec rachète PGP et GuardianEdge pour 370 M$
Symantec va racheter PGP Corporation et GuardianEdge Technologies afin de renforcer son offre en matière de sécurisation des postes clients, des serveurs et des transactions entre les deux. Lire la suite
-
Actualités
28 avr. 2010
Spécial sécurité : Cisco, la sécurité pensée par le réseau
Aujourd'hui, nos confrères de CNIS, un magazine spécialisé dans la sécurité des systèmes d'information, ont décidé de décrypter la dernière annonce de Cisco en matière de sécurité des réseaux qui intègre de façon innovante, les contraintes de plus en plus fortes liées à la mobilité et à la dispersion des données. Nos confrères commentent ensuite l'absurde histoire de Blippy, un réseau social dont les numéros de cartes de crédit de ses membres se sont retrouvés référencés sur Google. Lire la suite
-
Actualités
27 avr. 2010
Spécial sécurité : Sophos propose un service de scan gratuit
Aujourd'hui, nos confrères de CNIS, un magazine spécialisé dans la sécurité des systèmes d'information, s'intéressent à Sophos Computer Security Scan, un outil qui permet d’établir gratuitement l’état de vulnérabilité exact de la machine testée... grâce à un inventaire complet de l’ordinateur, contenu applicatif compris. Mais ils se penchent également sur l'offre de sécurité d'EdenWall, et ses originalités. Lire la suite
-
Actualités
27 avr. 2010
Les réseaux des entreprises au bout du rouleau ?
Selon l’édition 2010 du Network Barometer Report de Dimension Data, l’état des réseaux des entreprises n’est pas brillant. Lire la suite
-
Actualités
26 avr. 2010
Spécial sécurité : McAfee, l'A.V. marri ? Ah !
Aujourd'hui, nos confrères de CNIS, un magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur la mésaventure de McAfee, éditeur de solutions de sécurité dont une mise à jour du moteur anti-viral intégrait, par erreur, au sein de la liste des virus à bloquer impérativement, l'un des fichiers clé de certaines versions du noyau de Windows XP SP3. Avec les conséquences que l'on sait. Ils s'attardent également sur Intune, le nouveau service dans le nuage de Microsoft pour l'administration des postes de travail. Lire la suite
-
Actualités
23 avr. 2010
Spécial sécurité : France, dans le Top 15 des hébergeurs noirs
Aujourd'hui, nos confrères de CNIS, un magazine spécialisé dans la sécurité des systèmes d'information, se penchent sur un récent classement des hébergeurs peu regardants et susceptibles d'accueillir à leur insu, sur leurs serveurs, des activités malveillantes. Et, dans ce classement établi par HostExploit, l'hébergeur français OVH apparaît à la treizième place. Nos confrères décortiquent ensuite les méthodes de la cyber-Cosa-Nostra russe. Lire la suite
-
Actualités
22 avr. 2010
Une mise à jour boguée de Mc Afee provoque une panne monstre touchant des dizaines de milliers de PC
McAfee, l’un des principaux éditeurs d’antivirus, s’est pris les pieds dans le tapis avec sa dernière mise à jour, opérée mercredi 21 avril. Lire la suite
-
Actualités
21 avr. 2010
Spécial sécurité : et si tout cela n'était qu'un immense exercice de cellules de crise ?
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité des systèmes d'information, ironisent sur la crise que vient de traverser l'Europe avec l'éruption d'un volcan Islandais - et même double dans le cas de la France, en raison des effets cumulatifs de la grève en cours à la SNCF. Et de souligner "à quel point le principe de Murphy doit être pris en compte dans l'établissement d'un PRA/PCA fonctionnel." Nos confrères s'intéressent également sur ces véritables kits de l'espion numérique amateur qui fleurissent sur le net avec, parmi les cibles, une proie de choix, l'iPhone. Lire la suite
-
Actualités
20 avr. 2010
Spécial sécurité : Apple, j'auto-gaffe, nous autodafons, vous autodafé
Dans cette édition, nos confrères de CNIS, magazine spécialisé dans la sécurité des systèmes d'information, s'attardent sur Apple sur cette tendance du constructeur/éditeur de services à se poser, pour reprendre leurs termes, "en gardien de l'ordre moral, refusant au caricaturiste Mark Fiore la diffusion d'une appliquette iPhone baptisée NewsToon." Un épisode que la firme à la pomme aurait récemment qualifié d'erreur. Ils reviennent également sur la multitude de rustines diffusées dans le cadre du dernier "patch tuesday" en date de Microsoft. Lire la suite
-
Actualités
20 avr. 2010
Les pirates ayant attaqué Google sont partis avec un bout de code
Google l’avait laissé entendre à demi-mot évoquant une violation de propriété intellectuelle et cela semble se confirmer : les attaques subies par le moteur de recherche ont également été l’occasion d’un vol de code, plus précisément celui concernant la gestion des comptes des abonnés aux services Google. Lire la suite
-
Actualités
20 avr. 2010
Le coût, principal frein à la prévention des fuites de données en France
Vendre de la DLP en France n’a pas l’air chose aisée. Une large majorité des entreprises de l’Hexagone y semble encore réfractaire. Il est vrai que le coût de mise en oeuvre de ces solutions reste élevé et qu'il ne faut pas négliger non plus la dimension non-informatique. Et notamment la question de l’acceptation, par les utilisateurs, de ce type de protection. Lire la suite
-
Actualités
14 avr. 2010
Spécial sécurité : le patch tuesday d'avril envoie du gros
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, égrènent les failles dans les outils Microsoft que dévoile le dernier "mardi de la rustine" de l'éditeur. Une fournée de patchs plutôt copieuse. Avant de s'amuser de la première escroquerie exploitant le nom et les prérogatives de la toute jeune Haute Autorité pour la diffusion des œuvres et la protection des droits sur Internet. Soit l'Hadopi. Lire la suite
-
Actualités
14 avr. 2010
Tribune : IPv6, le challenge sécurité de demain ?
Pour Eric Leblond, directeur technique d'EdenWall Technologies (spécialiste des appliances de sécurité), l'arrivée d'IPv6 ouvre de nouveaux terrains de jeu aux crackers et script kiddies. Mais obligera surtout les entreprises à repenser leur politique de sécurité. Car le protocole va bousculer l'administration systèmes et réseau telle qu'elle est pratiquée aujourd'hui. Lire la suite
-
Actualités
14 avr. 2010
La Poste et la sécurité : science sans conscience n'est que ruine (budgétaire)
Comment gérer la sécurité du système d'information d'un groupe tentaculaire comme La Poste? Patrick Langrand, responsable groupe de la sécurité des systèmes d'information de La Poste, et Philippe Steuer, responsable de l'observatoire de la sécurité interne, décrivent une organisation quasiment matricielle avec, d'une part, un organe transverse à l'ensemble des métiers du groupe et, d'autre part, des RSSI dans chacun de ces métiers. Une organisation seule à même, selon eux, d'assurer la diffusion de la culture de la sécurité dans l'entreprise. La clé de voute, selon eux, d'une sécurité du SI réussie.? Lire la suite
-
Actualités
13 avr. 2010
Spécial sécurité : trou dans les Java de Windows et Linux
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, se penchent sur l'exploitation d'une faille affectant le composant Java Web Start d'Oracle/Sun. Avant de revenir sur un débat du Forum International de la Cybercriminalité sur la collaboration public/privé dans la cyberdéfense, prolongé par la lecture d'un document touffu - signé Dan Geer, d’In-Q-Tel - sur l'équilibre politique à trouver entre respect des libertés et renforcement de la sécurité. Lire la suite
-
Actualités
12 avr. 2010
Spécial sécurité : fuites de la HSBC ou comment rembourser un redressement fiscal
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, reviennent sur l'histoire très polémique des fuites d'information de la HSBC et se sont intéressés à une étude qui rapportent que les entreprises voient dans le Cloud Computing plus de risques que de bénéfices. Tout en détaillant le prochain Patch Tuesday. Nos confrères s'arrêtent enfin sur une erreur dans les routeurs en Chine qui a semé la panique dans les DNS et sur la dernière version du scanner Netsparker. Lire la suite
-
Actualités
09 avr. 2010
Spécial sécurité : exploit PDF, quand les « features » tournent au bug
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, se penchent sur la dernière faille dans PDF avant de s'intéresser au durcissement de la loi sur la protection des données en Grande-bretagne pour finir sur l'arrivée d'un nouvel OS baptisé QubesOS. Lire la suite
-
Actualités
09 avr. 2010
Sun se plie aux mises à jour de sécurité trimestrielles d’Oracle
Nouvelle démonstration de la rapide mainmise d’Oracle sur les opération de Sun, Solaris - l’Unix du groupe – a désormais les honneurs du lot de rustines trimestrielles envoyées par la société de Larry Ellison. Lire la suite
-
Actualités
08 avr. 2010
Dans les coulisses de la plus importante opération de cyber-espionnage au monde
Un an après, la suite. En mars 2009, les chercheurs du SecDev Group et du Munk Centre de l’Université de Toronto, publiaient un premier rapport mettant en évidence un réseau d’au moins 1 295 PC compromis à travers 103 pays qui aurait été utilisé pour espionner les intérêts de la communauté tibétaine. Et de pointer la Chine du doigt. Ce mardi 6 avril 2010, les auteurs de ce premier rapport ont présenté le fruit de la suite de leurs investigations, menées avec quelques partenaires supplémentaires. Et de remonter jusqu’à « la communauté chinoise du hacking. » Lire la suite
-
Actualités
08 avr. 2010
Orange regroupe ses offres Business et propose la facturation à l’usage
Orange Business Services, la filiale services aux entreprises de France Télécom, vient d’annoncer la fusion de ses offres Business Internet et Internet Premier au sein d’une solution unique baptisée Business Internet. Lire la suite
-
Actualités
07 avr. 2010
Spécial sécurité : Forum international sur la cybercriminalité, e-crimes et châtiments
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, reviennent sur le Forum International sur la Cybercriminalité, qui s'est tenu à Lille la semaine dernière. Un forum où la montée en puissance supposée du "mal" sur Internet a servi a justifier les derniers tours de vis sécuritaires en Europe. Nos confrères zooment également sur les différentes plateformes européennes de signalisation des cyber-délits. Lire la suite
-
Actualités
06 avr. 2010
Yann Le Borgne, Sourcefire : « L’architecture réseau, une des limites de la détection d'intrusions »
Alors que l’Anssi (Agence Nationale pour la Sécurité des Systèmes d’Information) travaille à son centre de détection des attaques informatiques sur les systèmes d’information cruciaux de l’Etat, nous avons profité du Forum International de la Cybercriminalité, qui se déroulait à Lille la semaine passée, pour interroger Yann Le Borgne, ingénieur avant-vente de l'éditeur d'IDS Sourcefire, sur les difficultés de la détection d’intrusions et sur les limites de l’exercice. Lire la suite
-
Actualités
06 avr. 2010
Des pirates chinois auraient infiltré le SI de l’armée indienne
Citant un rapport de chercheurs américains et canadiens de l’université de Toronto, nos confrères indiens indiquent que les systèmes informatiques les plus sensibles de l’armée indienne auraient été infiltrés par des pirates chinois, menaçant la capacité de cette armée à garder le contrôle de systèmes d’armement. Lire la suite
-
Actualités
02 avr. 2010
Spécial sécurité : Acta, un problème constitutionnel ?
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, s'interrogent sur ce qui se cache véritablement derrière Acta, relèvent le manque d'intérêt des Français face au spam, s'intéressent aux fournées de rustines de Microsoft, Apple, VMware et Java, avant de s'arrêter sur le danger que peut représenter un simple photocopieur. Lire la suite
-
Actualités
02 avr. 2010
Surveillance des attaques informatiques : l’Anssi « part d’une feuille blanche »
Où en est exactement le centre opérationnel français de détection des attaques informatiques ? La question reste entourée d’une dense aura de mystère. Patrick Pailloux, directeur général de l’Agence Nationale pour la Sécurité des Systèmes d’Information (Anssi), indique que ce centre existe déjà et fonctionne, au moins à l’état de « prototype ». Mais l’Anssi ne devrait disposer d’un authentique centre de supervision de son système de détection des attaques qu’à l’horizon 2012. Difficile également de connaître le périmètre effectif du système alors même qu’il semble conçu comme un agrégateur de sous-systèmes et que le ministère de l’Intérieur n’aura pas encore finalisé la mise en place de ses « capacités de surveillance ». Lire la suite
-
Actualités
01 avr. 2010
Lille n’aura probablement pas son « pôle d’excellence » dans la lutte contre la cybercriminalité
Comme l’an passé, Pierre de Saintignon, premier adjoint au Maire de Lille et vice-président du Conseil Régional Nord-Pas-de-Calais chargé du développement économique et des nouvelles technologies, a plaidé en faveur de la création à EuraTechnologie d’un « pôle d’excellence » pour la lutte contre la cybercriminalité (voir la vidéo ci-dessous). Lire la suite
-
Actualités
01 avr. 2010
Le FIC 2010 s’ouvre sur fond de mobilisation internationale contre la cybercriminalité
Jamais le FIC – Forum International de la Cybercriminalité – n’aura probablement aussi bien mérité son nom. Cette quatrième édition, qui s’est ouverte hier, mercredi 31 mars 2010, s’inscrit de manière très prononcée dans un contexte de coopération internationale renforcée dans la lutte contre la cybercriminalité. Une coopération large mais encore loin d’être globale. De quoi justifier, pour les politiques présents ou représentés, l’adoption de stratégies de filtrage dans leurs pays respectifs. Lire la suite
-
Actualités
31 mars 2010
Art Coviello, Pdg de RSA :"il faut encapsuler la sécurité dans la couche de virtualisation"
Le CEO de RSA explique qu'il y a urgence à embarquer la gestion de la sécurité dans la couche de virtualisation d'infrastructure si l'on veut voir décoller l'informatique en nuage. Il revient plus généralement sur cette notion de cloud computing et explique pourquoi elle pourrait faire bouger les frontières de la sécurité. Coviello répond enfin à quelques questions sur l'évolution des menaces et sur la récente nomination d'Howard Schmidt, ex responsable de la sécurité de Microsoft et de eBay au poste de "tsar" de la sécurité du gouvernement de Barack Obama Lire la suite
-
Actualités
31 mars 2010
Microsoft comble 10 failles d’IE dans l’urgence
Dans l’urgence, Microsoft a publié une mise à jour de sécurité, hors du cycle traditionnel de son Patch tuesday, pour combler 10 failles dans Internet Explorer classées d’importantes à critiques. Lire la suite
-
Actualités
30 mars 2010
Spécial sécurité : Hacker Croll fait s'extasier les médias et AVG répare Windows avec Linux
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, se penchent sur le cas Hacker Croll, le jeune hacker clermontois qui a réussi à s'introduire dans les systèmes de Twitter et qui a finalement été arrêté par la police. CNIS revient aussi sur le dernier CD-Rom gratuit d'AVG qui permet à un administrateur, depuis une interface Linux, de réparer et de désinfecter un Windows endommagé. Nos confrères signalent aussi la modification par Cisco de son calendrier de publication de correctifs ainsi que la tenue prochaine de la première conférence Hackito ergo sum à Paris, en avril. Lire la suite
-
Actualités
26 mars 2010
Seulement 20% des entreprises se protègent contre les dangers de l’iPhone
Alors que l’iPhone est considéré comme le terminal le plus risqué en environnement professionnel dans certains pays, une étude de DeviceLock révèle que seulement 40 % des entreprises ayant répondu à un sondage affirment avoir mis en place des outils pour protéger le SI de l’iPhone, et du danger qu’il représente en matière de fuite de données, notamment. Lire la suite
-
Actualités
26 mars 2010
Risc Group introduit en bourse sa filiale IT Solutions pour développer ses services Cloud
Alors que le groupe est toujours dans une situation délicate, après avoir annoncé un résultat opérationnel 2009 négatif et le licenciement d’une partie des effectifs, Risc Group annonce l’introduction en bourse, sur le marché Libre de NYSE-Euronext Paris, de sa filiale Risc Group IT Solutions. Lire la suite
-
Actualités
26 mars 2010
Iphone, Firefox et IE 8 : des passoires hackées au Pwn2Own
Grand raout des chercheurs en sécurité, le concours Pwn2Own a cette année démontré que l’iphone, IE8 et Firefox pouvaient rapidement, et très facilement, être piratés. Seul Chrome 4 s’en est sorti indemne. Lire la suite
-
Actualités
25 mars 2010
Pwn2Own : la plupart des navigateurs ne résistent que quelques minutes
Il n’aura pas fallu bien longtemps aux participants du concours Pwn2Own, qui se déroule actuellement à Vancouver, en marge de la conférence CanSecWest, pour faire tomber les sécurités des navigateurs Web Safari (tant sur un Mac que sur un iPhone), IE8 et Firefox. Lire la suite
-
Actualités
25 mars 2010
Les chefs d’entreprises britanniques prennent conscience des risques de sécurité
Selon une étude réalisée par l’institut Ponemon pour le compte d’IBM, auprès de 115 chefs d’entreprises britanniques, la prise de conscience des risques associés à la sécurité informatique gagne du terrain : 77 % des sondés indiquent que leur entreprise a été victime d’une fuite de données ; tous reconnaissent que leur entreprise a fait l’objet d’attaques au cours des 12 derniers mois. Lire la suite
-
Actualités
25 mars 2010
Spécial sécurité : le côté obscur des FAI français
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, se penchent sur le dernier classement des FAI véreux ou peu regardants, classement établi par Brian Krebs et où figure en bonne place le Français OVH. Egalement au programme : une surprenante étude sur la précocité des hackers britanniques tentant de pirater des comptes Facebook - CNIS y voit une prise de conscience des enjeux de la sécurité sur les réseaux sociaux de la part des ados - et un outil de Google permettant de détecter les zones à risques sur les serveurs Web. Lire la suite
-
Actualités
24 mars 2010
Pour le Sénat, les entreprises doivent déclarer leurs failles de sécurité à la CNIL
Nouvelle couleuvre à avaler pour le gouvernement. Lire la suite
-
Actualités
24 mars 2010
La France prépare la création de son centre opérationnel de lutte contre les attaques informatiques
Ce n’est pas une surprise, mais c’est officiel : la mise en place d’un centre opérationnel français de lutte contre les attaques informatiques avance. Le Secrétariat Général de la Défense Nationale vient en effet d’attribuer à Groupe Open et à CS un marché de plus de 800 000 euros portant sur la « fourniture de conseils et d’études pour la mise en œuvre d’un centre de détection des attaques informatiques. » C’est l’Agence nationale pour la sécurité des systèmes d’Information (Anssi) qui doit, s’appuyant sur ces services et conseils, mettre en place ledit centre. Lire la suite
-
Actualités
24 mars 2010
CCI de Touraine : « les entreprises en région sont très en retard en matière de sécurité »
Près d’un an après la création de l’Agence Nationale pour la Sécurité des Systèmes d’Information (ANSSI), nous avons voulu en savoir plus sur la prise de conscience des risques informatiques par les petites et moyennes entreprises, en région. Pour cela, nous avons interrogé Yves Massot, vice-président de la CCI de Touraine, et Annick Proust, responsable Intelligence Economique de cette même Chambre du Commerce et de l’Industrie. Et le constat est loin d’être rassurant. Lire la suite
-
Actualités
23 mars 2010
Les autorités allemandes déconseillent l’usage de Firefox 3.6 jusqu’à la fin du mois (MàJ)
Après Internet Explorer en janvier dernier, c’est au tour de Firefox d’être dans le collimateur de l'Office Fédéral Allemand pour la Sécurité des Systèmes d'Information (Bundesamt für Sicherheit in des Informationtechnik, BSI). Lire la suite
-
Actualités
19 mars 2010
Estonie en défense / L’antioffshore grimpe aux US / Nouveau problème chinois …
L'Estonie s'attaque à d'autres cyber-attaques (Computerworld) Rien n’est fini pour l’Estonie. Lire la suite
-
Actualités
19 mars 2010
Menaces larvées du contre-espionnage américain sur le site de partage d’information Wikileaks
Les autorités américaines du renseignement s’inquiètent du développement du site Wikileaks – outil de partage de sources orienté sur la publication de documents confidentiels – et ont même pondu un rapport sur le sujet, selon LeMonde. Lire la suite
-
Actualités
17 mars 2010
Spécial sécurité : faux Terminaux Point de Vente pour vraie arnaque à la carte bancaire
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, détaillent une nouvelle arnaque à la carte bancaire, qui sévit outre Atlantique et qui consiste tout simplement à remplacer les Terminaux Point de Vente des enseignes par des appareils trafiqués, transmettant les données bancaires des clients. Egalement au programme : un retour sur le bug catastrophe de la SNCF et des détails sur le dernier patch pour IE 6 et 7. Lire la suite
-
Actualités
17 mars 2010
Sécurité : à la SNCF, un bug peut en cacher un autre
Au lendemain d'une erreur sur son site sncf.fr qui a vu la société annoncer une catastrophe ferroviaire imaginaire, la SNCF refait la une aujourd'hui à la suite d'une faille sur son site de fidélisation voyageurs qui, selon le Canard enchainé, rendait accessible en quelques clics les coordonnées de ses passagers fidélisés. En 2008, déjà, suite à un audit de sécurité interne et à l'envoi d'un mailing malheureux, nous avions pointé du doigt la légèreté avec laquelle la société gérait les données de son programme Grand Voyageur. Lire la suite
-
Actualités
11 mars 2010
Spécial sécurité : le chant du cygne pour Cryptome et Milw0rm ?
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, analysent les menaces qui pèsent sur deux sites qui comptent en matière d'informations dans le domaine : Cryptome (spécialisé dans la divulgation de documents officiels) et Milw0rm (spécialisé, lui, dans la divulgation de preuves de faisabilité). Avant de décortiquer le dernière livraison de rustines de Microsoft. Lire la suite
-
Actualités
09 mars 2010
Sécurité : une faille découverte dans le serveur Web Apache
Le spécialiste de la sécurité Sense of Security a dévoilé une faille dans le serveur Web HTTP Apache, qui selon lui, permettrait à un pirate de prendre le contrôle à distance d’une base de données. Lire la suite
-
Actualités
08 mars 2010
La CAF victime de campagnes de phishing à répétition
Le ministère des Affaires sociales tire la sonnette d’alarme sur une vaste campagne de phishing (hameçonnage) qui frappe la Caisse d’Allocation familiale (CAF). Lire la suite
-
Actualités
08 mars 2010
Spécial sécurité : shérif, fais-moi peur (avec quelques chiffres)
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, égrènent les chiffres de la sinistralité informatique : spam, malwares, vulnérabilité des logiciels, attaque "Aurora" (celle dont est soupçonnée la Chine), etc. Autant d'indicateurs à ne pas lire le soir avant de s'endormir. Lire la suite
-
Actualités
08 mars 2010
Vols de données : le Troyen Zeus cible les comptes bancaires des PME
Selon le Financial Times, Zeus serait un grand amateur de comptes bancaires de PME. Pourquoi ? Tout simplement parce que les mesures de protection offertes aux plus petites entreprises par les banques ne seraient pas à la hauteur de la voracité de Zeus. Voire en dessous des standards fournis aux particuliers. Lire la suite
-
Actualités
08 mars 2010
La culture de la sécurité peine à se diffuser aux comptes intermédiaires
La branche recherche de la division sécurité d’IBM, l’X-Force, vient de rendre son rapport sur les menaces informatiques pour l’année 2009. Un tableau qui n’a guère de quoi susciter d’enthousiasme. Surtout au regard des explications de Loïc Guézo, expert sécurité d’IBM en France : si les grands comptes semblent avoir bien intégré la culture de la sécurité informatique, c’est beaucoup moins net lorsqu'on descend en taille d’entreprise. Lire la suite
-
Actualités
05 mars 2010
Spécial sécurité : les cybercriminels mieux qu'organisés qu'un géant de l'aéronautique
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, détaillent une étude de la société Imperva se penchant sur l'organisation - très huilée - des organisations cybercriminelles. Avant de tordre le cou à quelques idées reçues en matière de biométrie. Lire la suite
-
Actualités
04 mars 2010
PME : comment bien se préparer à une défaillance d'Active Directory
Dans un environnement serveur Microsoft, perdre son annuaire Active Directory, c'est risquer de tout perdre. Plus d'annuaire et c'est l'ensemble du fonctionnement des services de vos domaines Windows qui s'effondrent. Autant dire que pour garantir la continuité d'exploitation de votre SI, il est essentiel de disposer d'un plan pour assurer la continuité de fonctionnement d'Active Directory. Lire la suite
-
Actualités
04 mars 2010
Spécial sécurité : à la RSA Conference, alliances et embrouilles dans le cloud
Aujourd'hui, nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, décortiquent la pluie d'annonces de la RSA Conference, manifestation spécialisée dans la sécurité. Des annonces qui tournent pour l'essentiel autour de la sécurisation du cloud computing, et où l'on voit, notamment, Microsoft sortir un nouveau projet d'architecture pour authentifier et identifier les utilisateurs (U-Prove). Egalement au programme : un retour sur la dernière faille affectant IE. Lire la suite
-
Actualités
04 mars 2010
RSA : création de l’Open Identity Exchange pour certifier les identités numériques
A l’occasion de la RSA Conference, grand raoût dédié à la sécurité informatique, Google, PayPal, Equifax, VeriSign, Verizon, CA, et le cabinet de conseil Booz Allen Hamilton ont décidé se s’allier autour du projet Open Identity Exchange, dont le but est de fournir un programme de certification de tiers de confiance dans le cadre de l’échange d’identités numériques. Lire la suite
-
Actualités
04 mars 2010
La Maison Blanche déclassifie la synthèse de ses initiatives de cybersécurité
L’administration Obama vient d’engager la levée du secret défense sur certaines parties de son programme de cybersécurité, le CNCI (Comprehensive National Cybersecurity Initiative). Le public pourra ainsi accéder à une synthèse de ce programme de 40 Md$. Lire la suite
-
Actualités
03 mars 2010
Croissance attendue de 8 % en 2010 pour la gestion des identités et des accès
Selon le cabinet d’analystes Gartner, le marché mondial de l’IAM (Identity and Access Management, ou gestion des accès et des identités) devrait peser 9,9 Md$ en 2010, soit 8 % de mieux qu’en 2009. Et, d’ici à la fin 2013, il devrait continuer de progresser jusqu’à 11,9 Md$. Dans un communiqué, Ruggero Contu, analyste principal chez Gartner, explique que la crise « a affecté le marché de l’IAM mais celui-ci montre un solide résilience ; et, comparativement à d’autres technologies relevant du domaine de la sécurité, l’IAM bénéficie d’une priorité d’investissement plus élevée. Lire la suite
-
Actualités
03 mars 2010
RSA 2010 : une taxe sur Internet pour financer la cybersécurité ?
Un ballon d’essai, un aveu d’échec ou un pavé dans la mare ? C’est l’avenir qui se chargera probablement d’apporter une réponse à cette question. Lire la suite
-
Actualités
03 mars 2010
Coup de filet en Espagne pour démanteler Mariposa, un botnet géant
La police espagnole a arrêté trois hommes soupçonnés d'être les animateurs de Mariposa (papillon en espagnol), l'un des plus grands réseaux d'ordinateurs zombies jamais mis au jour. L'infection se propageait via MSN ou les réseaux pair-à-pair. Lire la suite
-
Actualités
02 mars 2010
Spécial sécurité : Microsoft s'attaque aux botnets
Pacifier le monde. Alors que l'on est plus habitué à voir les avocats des grandes entreprises comme Microsoft jouer les gros bras, ceux-ci, précisément, viennent d'apporter leur pierre à la lutte contre la cybercriminalité. L'opération "b49", toute récente, a permis de couper la tête à un important botnet, Waledac. Nous confrères de CNIS, magazine spécialisé dans la sécurité informatique, reviennent sur l'opération. Aujourd'hui, ils s'attardent également sur un faux "Security Essential", et sur la condamnation de l'auteur du "Facebook de la fraude." Lire la suite
-
Actualités
01 mars 2010
Spécial sécurité : rétention des données chez Microsoft, Cryptome dit tout et agace Redmond
Aujourd'hui nos confrères de CNIS, magazine spécialisé dans la sécurité, s'attardent sur une notice publiée sur le site Cryptome dévoilant les pratiques de Microsoft en matière de rétention des données des utilisateurs de ses services Saas. Avant de se pencher sur un autre document "tombé du camion" : un projet de traité international qui établit la responsabilité des fournisseurs d’accès en cas de preuve caractérisée de piratage sur leurs réseaux. Lire la suite
-
Actualités
01 mars 2010
Nouvelle faille "zéro day" pour Internet Explorer
Dimanche, Microsoft a confirmé avoir découvert un bogue dans VBScript permettant à un assaillant d'injecter du code infectieux sur des machines utilisant le couple Windows XP / IE 7 ou 8. Le mécanisme de l'attaque a été révélé par Maurycy Prodeus, un chercheur polonais travaillant pour iSEC Security Research. Lire la suite
-
Actualités
26 févr. 2010
Cisco investit dans Hytrust pour la sécurité des environnements virtualisés
Dans une démarche qui semble suivre la droite ligne de ses orientations sur le marché des datacenters, Cisco vient d’investir dans HyTrust, une start-up spécialisée dans la sécurisation des environnements virtualisés VMware. Lire la suite
-
Actualités
25 févr. 2010
Spécial sécurité : Guerre des malouines 2.0 et sans-fil dangereux
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur les conséquences numériques du nouveau différent entre Anglais et Argentins sur les Malouines avec l'émergence de cyber affrontement entre hackers des deux camps. Ils reviennent également avec humour sur la "dangerosité" des technologies sans-fil. Lire la suite
-
Actualités
25 févr. 2010
Cyberguerre : l’impréparation est plus généralisée qu’il n’y parait
La France est peut-être bien moins en retard, en matière de cyberdéfense, que certains discours ne pourraient le laisser à penser. Le Royaume-Uni et les Etats-Unis ne seraient, en fait, guère mieux lotis. C'est ce que laissent à penser un rapport encore confidentiel du nouveau centre opérationnel de sécurité informatique britannique et le témoignage, devant de le Sénat américain, d’un ancien directeur des services de renseignement des Etats-Unis. Lire la suite
-
Actualités
24 févr. 2010
Spécial sécurité : Botnet : Zeus hait tout
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, reviennent sur le retour de Zeus, et s'arrêtent longuement sur le phénomène Chuck Norris. Avant de soulever le poids financier de la cyber-criminalité en France. Lire la suite
-
Actualités
24 févr. 2010
Sécurité : les entreprises coincées entre marteau et enclume
La quadrature du cercle. C’est à cela que ressemble la problématique de la sécurité du système d’information pour les entreprises, si l’on en croît l’édition 2010 du rapport State of Enterprise Security de Symantec. En effet, ce rapport met en évidence une double problématique : d’un côté, gérer et se protéger de menaces avérées, au coût mesurable, et, de l’autre côté, s’adapter – déjà – à un environnement technologique en pleine mutation. Bref, un casse-tête aux allures de tonneau des Danaïdes. Lire la suite
-
Actualités
23 févr. 2010
Projets IT : Microsoft ouvre un peu Sharepoint via Shibboleth
Un pas supplémentaire pour Microsoft tout à sa tentative de séduction du monde open source français : associé à l’université Pierre et Marie Curie l’éditeur, annonce la disponibilité en open source de la technologie Shibboleth pour la plateforme de collaboration SharePoint. Lire la suite
-
Actualités
22 févr. 2010
Spécial sécurité : meurtre à Dubaï, fausses moustaches, vrais papiers…
Vrais faux papiers, fausses moustaches, vraies clés trafiquées, téléphones spéciaux, vrais talkie-walkies... nos confrères de CNIS, magazine spécialisé dans la sécurité informatique, s'attardent sur le récent assassinat de Mahmoud Al-Mabhouh, l'un des responsables de la branche armée du Hamas. Ou comment la fiction de certains romans d'espionnage pourrait presque paraître en retard d'une réalité du terrain. Une chose est sûre : à travers cet "incident", ce n'est rien moins que la fiabilité des puces des passeports biométrique - mais ce n'est pas exactement une nouveauté - et l'étanchéité de leurs chaines de fabrication qui mérite d'être pointée du doigt. Lire la suite
-
Actualités
19 févr. 2010
Botnet Kneber : encore 74 000 victimes du passe-muraille Zeus
Des chercheurs en sécurité ont mis la main sur un des repères du troyen Zeus. Une cache de 75 Go qui servait de dépôt de données subtilisées dans 74 000 PC, aussi bien de particuliers que d’entreprises. L’inarrêtable Zeus, et ses 150 variantes, circulent via un réseau de botnets mondial. Les explications d'Alex Cox, le chercheur qui a découvert la cache des cyber-criminels. Lire la suite
-
Actualités
19 févr. 2010
Spécial sécurité : Skype sur téléphones Verizon, aubaine économique et casse-tête sécuritaire
Aujourd'hui, nos confrères de CNIS Mag, magazine spécialisé dans la sécurité des systèmes d'information, déterrent un communiqué oublié du récent Mobile World Congress : l'annonce par l’opérateur Verizon de la libération du trafic Skype sur son réseau 3G. De quoi réjouir les accros du téléphone, mais faire se hérisser les cheveux sur la tête des responsables sécurité et autres administrateurs réseaux. Egalement au menu : un guide des 25 erreurs de programmation les plus courantes et un cours de piratage donné par les services secrets US. Lire la suite
-
Actualités
18 févr. 2010
La NSA identifie deux écoles chinoises à l’origine des attaques contre Google
Selon le New York Times, les attaques informatiques commises à l’encontre de Google et d’autres entreprises nord américaines trouveraient leur origine dans deux écoles chinoises très proches de l’Armée de Libération du Peuple, la Jiao Tong University de Shanghai et la Lanxiang Vocational School. Lire la suite
-
Actualités
18 févr. 2010
Un exercice pointe l’impréparation des Etats-Unis face aux cyber-menaces
Le Bipartisan Policy Center organisait, ce mardi 16 février, un exercice de simulation d’une crise cybernétique majeure, outre-Atlantique, le Cyber ShockWave. Lire la suite