Cybersécurité
-
Conseil
06 nov. 2026

Il n’y a pas un métier de RSSI, mais des métiers : regard de cinq secteurs économiques
Un seul titre, des fonctions multiples : les RSSI de Fastly, SolarWinds, DeVry et d’autres organisations expliquent comment leurs secteurs respectifs façonnent leurs responsabilités et leurs priorités. Lire la suite
-
Conseil
06 nov. 2026
Navigateur d’entreprise sécurisé ou extensions de sécurité : comment choisir
Les acteurs malveillants ciblent et exploitent depuis longtemps les vulnérabilités des navigateurs. La généralisation de l’IA accroît ce risque et oblige les RSSI à réexaminer leurs options en matière de sécurité du navigateur. Lire la suite
-
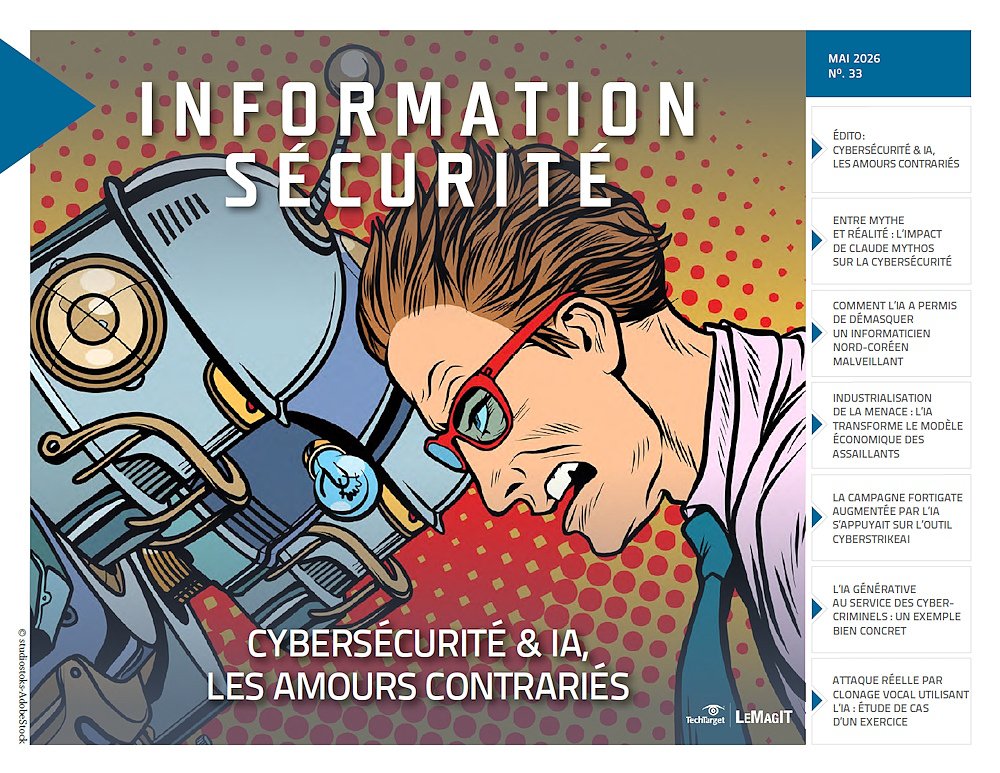 Dans ce numéro:
- Cybersécurité & IA, les amours contrariés
- Entre mythe et réalité : l’impact de Claude Mythos sur la cybersécurité
- Comment l’IA a permis de démasquer un informaticien nord-coréen malveillant
-
Actualités
09 nov. 2026
Piratage des systèmes de réfrigération : l'enquête s'oriente vers Téhéran
Le parquet a ouvert une information judiciaire à la suite de la campagne de cyberattaques ayant touché des systèmes de réfrigération depuis la mi-octobre. Elle vise notamment l'équipe cyber-offensive du Corps des Gardiens de la Révolution. Lire la suite
-
Conseil
06 nov. 2026
Il n’y a pas un métier de RSSI, mais des métiers : regard de cinq secteurs économiques
Un seul titre, des fonctions multiples : les RSSI de Fastly, SolarWinds, DeVry et d’autres organisations expliquent comment leurs secteurs respectifs façonnent leurs responsabilités et leurs priorités. Lire la suite
-
Conseil
06 nov. 2026
Navigateur d’entreprise sécurisé ou extensions de sécurité : comment choisir
Les acteurs malveillants ciblent et exploitent depuis longtemps les vulnérabilités des navigateurs. La généralisation de l’IA accroît ce risque et oblige les RSSI à réexaminer leurs options en matière de sécurité du navigateur. Lire la suite
-
Projet IT
05 nov. 2026

Checkmarx, ou l’éloge du Tokenmaxxing contrôlé
Oxymore pour les uns, approche indispensable à l’innovation pour les autres. Le tokenmaxxing maîtrisé permet au spécialiste de l’AppSec de produire 50 % de code en plus. Il entre aujourd’hui dans une logique de validation avec de premières métriques de suivi pour éviter le « slop dev ». Lire la suite
-
Projet IT
05 nov. 2026
STMicroelectronics face aux défis de la conformité CRA
L’industriel franco-italien a créé une Task force afin d’assurer sa mise en conformité avec le Cyber Resilience Act (CRA) européen. Un défi en termes de gestion des vulnérabilités, lorsqu’on sait que le fabricant de composants électroniques propose des milliers de références au catalogue. Lire la suite
-
Actualités
04 nov. 2026
RSSI : pourquoi l’accélération de l’IA rend les fondamentaux de la sécurité indispensables
Les échanges du CyberRisk Alliance Summit le montrent : l’IA n’a pas redessiné le paysage des menaces, elle a simplement réduit à néant le temps dont disposent les défenseurs pour corriger leurs failles opérationnelles de base. Lire la suite
-
Actualités
04 nov. 2026
Chasse aux vulnérabilités : chez GitHub, les scans agentiques complètent les analyses statiques
Avec ses modules payants Code Security et Secret Protection, la filiale de Microsoft introduit des scans réalisés par des agents IA, afin d’étendre la découverte de secrets et des vulnérabilités. En principe plus efficace que l’analyse statique, ces scans IA ne doivent pas remplacer ni refaire le travail de CodeQL. Lire la suite
-
Actualités
03 nov. 2026
IBM Automation 2.0 : vers une console unifiée pour l’automatisation IT
Les mises à jour présentées cette semaine lors du TechXChange ont renforcé les liens entre les produits IBM Automation, avec à l’horizon une rationalisation accrue et une interface utilisateur centralisée. Lire la suite
-
Actualités
03 nov. 2026
CI/CD : GitHub décline son arsenal pour limiter les attaques de type « Pwn Request »
Face à la multiplication des attaques exploitant des défauts de configuration de GitHub Actions, la filiale de Microsoft renforce chaque maillon de sa chaîne CI/CD. Une stratégie qui ne sera efficace qui si l’écosystème tout entier consent à utiliser ces outils. Lire la suite
-
Actualités
03 nov. 2026
Visio : Tixeo passe au chiffrement post-quantique
L’éditeur français de visioconférence Tixeo annonce l’arrivée d’une protection post-quantique hybride pour se conformer aux exigences de l’ANSSI. Elle sera, dans un premier temps, limitée à l’accès par le navigateur. Lire la suite
-
Projet IT
02 nov. 2026
Chiffrement post-quantique : Sanofi passe à l’action
Dès la publication de la liste des algorithmes de chiffrement post-quantique (PQC) par le NIST, le géant pharmaceutique français a démarré ses travaux. Certaines mesures sont déjà effectives. D’autres vont demander beaucoup plus de temps. Lire la suite
-
Conseil
02 nov. 2026
Comment les alertes basées sur l’analyse des risques peuvent réduire le bruit au sein du SOC
Une étude indépendante valide les systèmes d’alerte fondés sur le risque et révèle quelles stratégies de scoring réduisent les faux positifs, et quelles règles prisées des éditeurs échouent en pratique. Lire la suite
-
Actualités
30 oct. 2026
Mistral ouvre les poids de Mistral Large 4 et se rapproche d’Orange Cyberdefense
Si l’ouverture des poids de Mistral Large 4 n’apprend pas grand-chose sur ses qualités et ses défauts, les tests revus et corrigés d’Artificial Analysis prouvent les dires du laboratoire français en matière d’IA appliquée à la cybersécurité. Si bien qu’Orange Cyberdefense entend tester le modèle en profondeur. Lire la suite
-
Actualités
30 oct. 2026
Inherent prépare un SOC souverain sans Sentinel
Le « nouveau » groupe, qui fusionne entre autres Adista et Devensys Cyber Security, veut devenir le Orange Business du midmarket. Il travaille sur des options souveraines dans la cyber, l’IA et le cloud. Mais les hyperscalers restent centraux sur le marché et donc dans le reste de son offre. Lire la suite
-
Conseil
30 oct. 2026
Comment l'IA transforme la détection des menaces en entreprise
En analysant en temps réel le trafic réseau, le comportement des utilisateurs et les données de sécurité, la détection des menaces fondée sur l’IA permet d’identifier des menaces en constante évolution et transforme la cybersécurité. Lire la suite
-
Projet IT
29 oct. 2026
Hermès traque les vulnérabilités les plus dangereuses pour son business
Depuis 5 ans, la marque de luxe s’est dotée d’une équipe pour gérer sa surface d’attaque. Celle-ci doit repérer les vulnérabilités du SI, mais une Red Team doit surtout débusquer les chemins d’attaque qui font peser une menace réelle sur l’activité de l’entreprise. Lire la suite
-
Conseil
28 oct. 2026
Formation interne à la cybersécurité : cinq erreurs à ne plus commettre
Pourquoi les entreprises doivent réexaminer leurs programmes de sensibilisation à la cybersécurité, afin de s’assurer qu’ils délivrent les bonnes informations aux bons collaborateurs. Lire la suite
-
Conseil
27 oct. 2026
L’IA dans le SOC : cinq cas d’usage à forte valeur ajoutée pour les entreprises
Hiérarchiser les alertes, accélérer les investigations, renforcer la chasse aux menaces, fluidifier la réponse aux incidents et le reporting : l’IA apporte beaucoup au SOC, à condition d’en maîtriser les risques et de conserver une supervision humaine. Lire la suite
-
Projet IT
26 oct. 2026
Covéa mise sur le Virtual Patching pour faire face à l’explosion des vulnérabilités
À la suite d’une cyberattaque majeure sur sa marque MMA en 2020, le groupe Covéa a haussé son niveau de protection. L’équipe cyber a été triplée, les principales briques de sécurité ont été remplacées et le recours au Virtual Patching a été élargi. Lire la suite
-
Actualités
23 oct. 2026
Avec OpenShell, Nvidia applique la logique « zero trust » aux agents IA
Nvidia a présenté une architecture de référence pour simplifier en entreprise le déploiement d’OpenShell, son framework de confinement des agents IA. Bonne nouvelle, les briques adoptées sont connues. Microsoft et Red Hat ont détaillé des templates pour leurs produits respectifs. En revanche, son coût et l’effort de gestion semblent aujourd’hui importants. Lire la suite
-
Actualités
23 oct. 2026
VeloCloud : Arista corrige une vulnérabilité déjà exploitée
L’équipementier réseau vient de publier des correctifs pour le logiciel de SD-WAN qu’il a racheté, il y a un an, à Broadcom. La vulnérabilité concernée est déjà exploitée dans des cyberattaques. Lire la suite
-
Actualités
23 oct. 2026
Cyberhebdo du 23 octobre 2026 : encore une semaine intense
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
22 oct. 2026
Selon Moody’s, l’IA va faire grimper le coût d’une mauvaise posture de sécurité
L’agence établit un lien direct entre une faible cyber-résilience et des coûts d’accès au crédit plus élevés. De quoi fournir aux RSSI un indicateur financier puissant pour convaincre d’investir dans la protection. Lire la suite
-
Actualités
22 oct. 2026
Vulnérabilités PHP : de nombreux sites Web déconnectés par précaution
À travers le monde, de nombreuses entreprises et administrations ont fermé temporairement leurs sites Web animés par PHP. Les premières tentatives d’exploitation semblent bien réelles… mais difficiles à réussir. Lire la suite
-
Actualités
21 oct. 2026
SafePay, une enseigne plus redoutable qu’il n’y paraît ?
La Cisa américaine estime que les acteurs associés à cette enseigne de ransomware ont fait plus de 600 victimes et dans plusieurs secteurs d’importance vitale. Lire la suite
-
Actualités
21 oct. 2026
PHP : deux vulnérabilités critiques déjà exploitées en cours de correction
Course contre la montre à la fondation PHP pour corriger deux vulnérabilités critiques, déjà exploitées, affectant d’innombrables applications Web. Les correctifs sont prévus pour aujourd’hui. Lire la suite
-
Actualités
20 oct. 2026
Une vulnérabilité BeyondTrust exploitée depuis août
L’éditeur vient tout juste de corriger une vulnérabilité dans sa solution de support à distance qui s’avère avoir été exploitée fin août déjà, alors qu’elle était inédite. Lire la suite
-
Actualités
20 oct. 2026
Violations de données à répétition : l’Anssi fait son bilan et donne ses conseils
L’Agence nationale de la sécurité des systèmes d’information vient de publier une synthèse des origines constatées des centaines de violations de données survenues en France, et des remèdes à adopter. Lire la suite
-
Actualités
19 oct. 2026
Des pirates compromettent des environnements Microsoft 365 via ConnectWise
ConnectWise a interrompu l’accès à son service de sauvegarde en Cloud le 16 octobre après la découverte de tentatives d’accès non autorisés. Microsoft y voit un détournement de droits accordés via OAuth. Lire la suite
-
Actualités
19 oct. 2026
Ransomware : France, des victimes trop promptes à payer ?
À croire Semperis, les entreprises françaises victimes de rançongiciel tendent à payer, dans des proportions non négligeables. La faute à une certaine impréparation, peut-être. Lire la suite
-
Actualités
16 oct. 2026
Proofpoint reprend ses emplettes avec Varonis
Près d’un an après avoir mis la main sur Hornetsecurity, Proofpoint vient d’annoncer l’acquisition de Varonis. Objectif : construire une plateforme conçue pour protéger l’accès aux données sensibles à l’heure de l’IA agentique. Lire la suite
-
Actualités
16 oct. 2026
Cyberhebdo du 16 octobre 2026 : une semaine violente, en France et au-delà
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
16 oct. 2026
Gouvernance IA : ServiceNow prépare un passeport pour les agents IA
La détection du Shadow AI, la gestion des coûts et un « passeport » pour les agents IA enrichiront dès la fin de l’année la tour de contrôle mise en place par ServiceNow. Ce passeport, un moyen de valider ou d’invalider à l’exécution les actions des agents IA et leurs appels à des serveurs MCP. Reste encore à tester ce système à large échelle. Lire la suite
-
Actualités
15 oct. 2026
Ivanti Connect Secure : avancez à la case patch
Corrigée par l’équipementier en juillet, la vulnérabilité CVE-2026-104935 est désormais activement exploitée. Mais non sans une furtivité nécessitant une approche très précautionneuse. Lire la suite
-
Actualités
15 oct. 2026
Ransomware : comme un retour à la normale en septembre
Après l’exubérance des mois de juillet et août, le mois dernier a été marqué par un fort recul séquentiel du niveau observable de la menace des rançongiciels. Ce qui n’est pas vrai sur un an. Lire la suite
-
Actualités
14 oct. 2026
IA et informatique confidentielle : Anthropic infusera les technologies et les équipes d’Opaque
Avec Opaque, Anthropic compte renforcer la sécurité de ces flux de travail agentique par une capacité d’informatique confidentielle. Et pourquoi pas du chiffrement homomorphe. Lire la suite
-
Conseil
14 oct. 2026
Comment construire un programme efficace de sensibilisation à la cybersécurité
Les programmes efficaces de sensibilisation à la cybersécurité gèrent le risque humain par des interventions basées sur les rôles, la modification des comportements, la mesure continue et l’évolution des menaces. Lire la suite
-
Actualités
14 oct. 2026
Piratage de systèmes de gestion du froid : ce n’est pas une fatalité
La campagne malveillante que vient de subir la grande distribution alimentaire française était-elle imprévisible ? Inéluctable ? Ni l’un ni l’autre. En tête, l’Anssi pointe le respect des bonnes pratiques. Mais il y a plus. Lire la suite
-
Opinion
14 oct. 2026
Cyber Resilience Act : les SBOM mises à l’épreuve par les agents IA
Selon les intervenants de l’Open Source Summit à Prague, les contrôles SBOM imposés par le Cyber Resilience Act seraient déjà obsolètes. La faute à l’usage massif de l’IA générative qui amplifie les enjeux de sécurité. Lire la suite
-
Actualités
13 oct. 2026
Ransomware : un négociateur de renom accusé… d’extorsion
Edward Dubrovsky, un personnage renommé de la cybersécurité, a été arrêté et inculpé en Pennsylvanie la semaine dernière pour tentative d’extorsion. Lire la suite
-
Actualités
13 oct. 2026
Coup de chaud sur la chaîne du froid : au tour de Dixell
La campagne touchant actuellement les systèmes de supervision des équipements frigorifiques ne semble pas se cantonner à ceux signés Danfoss. Au moins un second fournisseur apparaît concerné, Dixell. Lire la suite
-
Actualités
12 oct. 2026
Cyberattaque Danfoss : quand la distribution alimentaire découvre l’hygiène numérique
Coup de chaud sur la chaîne du froid : des pirates ont modifié les réglages des systèmes de frigorifiques utilisés par de nombreux magasins de la grande distribution alimentaire. De quoi en mettre en lumière les lacunes. Lire la suite
-
Actualités
09 oct. 2026
Nouvelle arrestation dans la sphère des Shiny Hunters
Le FBI vient d’arrêter, en Pennsylvanie, un ressortant canadien suspecté d’avoir participé au vol de données du FBI. Son identité n’a pas été précisée, laissant ouverte une question : s’agit-il de « Shiny » ? Lire la suite
-
Actualités
09 oct. 2026
Cyberhebdo du 9 octobre 2026 : une ESN japonaise dans la tourmente
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
08 oct. 2026
Cybersécurité et IA : Anthropic étend son Cyber Verification Program
Anthropic ouvre un peu plus les vannes de son Cyber Verification Program. Les spécialistes de la cybersécurité troquent une surveillance accrue de leurs activités contre l’accès aux grands modèles de langage Claude sans leurs filtres. Un moyen d’améliorer le niveau de défense général contre les cyberattaquants, assure le fournisseur. Lire la suite
-
Actualités
08 oct. 2026
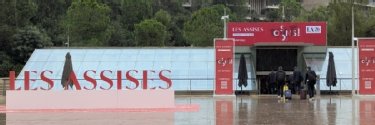
Assises de la sécurité 2026 : moins de buzzwords, retour aux fondamentaux
Si l’événement ne cesse de grandir et que son succès auprès des experts de la sécurité ne se dément pas, le constat des derniers vols de données qui ont frappé tant l’État français que les entreprises, ces derniers mois, est cinglant : un retour aux fondamentaux est nécessaire. Lire la suite
-
Actualités
07 oct. 2026
FortiBleed : une tempête loin d’être passée
Les autorités américaines viennent de donner l’alerte : l’exploitation d’équipements Fortinet dans le cadre de la campagne dite FortiBleed est loin d’être terminée. Certaines victimes se retrouvent bloquées sur leurs matériels. Lire la suite
-
Opinion
07 oct. 2026
« Lookup », ce n’est pas la CNIL qui en parle le mieux
La Commission vient de lancer une opération de communication sur ces services qui permettent de consulter tout ce que les nombreuses brèches de données révèlent sur une personne. Non sans maladresse. Lire la suite
-
Actualités
06 oct. 2026
Gestion des correctifs : le FBI remercie l’un de ses prestataires
Le bureau fédéral d’investigation américain vient d’indiquer à Reuters avoir remercié un prestataire chargé de la maintenance d’une plateforme qu’il n’a pas rigoureusement maintenue à jour de correctifs. Lire la suite
-
Actualités
06 oct. 2026
Ransomware Qilin : arrestation d’un membre clé au Japon
Un ressortissant russe de 28 ans, suspecté d’être au cœur de la galaxie Qilin a été interpellé au Japon il y a quelques mois. Il a été extradé vers l’Allemagne il y a quelques jours. Lire la suite
-
Actualités
05 oct. 2026
Scattered Lapsus$ Hunters : Rey arrêté en Jordanie
Reuters vient de révéler l’arrestation, en Jordanie, de celui qui se cachait derrière le pseudonyme Rey. Ancien du groupe de ransomware Hellcat, il emmenait un groupe cherchant à s’attribuer la marque des ShinyHunters. Lire la suite
-
Actualités
02 oct. 2026
Azure SQL : Microsoft s’arme face aux agents IA et à la menace quantique
Gestion des identités, du chiffrement, du réseau, de la posture de sécurité… Microsoft renforce les mécanismes de sécurité d’Azure SQL Database tout en tentant de les simplifier. Lire la suite
-
Actualités
02 oct. 2026
Cyberhebdo du 2 octobre 2026 : le contrôle aérien d’Afrique du Sud échappe au pire
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
02 oct. 2026
Utilisateurs de FortiMail, attention à une nouvelle vulnérabilité critique
Fortinet vient d’avertir d’une vulnérabilité critique de traversée de chemin dans FortiMail. Référencée CVE-2026-104286, elle est déjà exploitée par des acteurs malveillants. Lire la suite
-
Actualités
01 oct. 2026
Citrix Netscaler : deux vulnérabilités utilisées pour déployer des têtes de pont
Les deux vulnérabilités CVE-2026-88771 et CVE-2026-88772 ont commencé à être exploitées bien avant que les correctifs ne soient publiés, notamment pour le déploiement de webshells. Lire la suite
-
Opinion
01 oct. 2026
Oktane '26 apporte de la clarté à la sécurité de l’identité des agents d’IA
De nombreuses organisations donnent la priorité aux initiatives d’IA agentique, mais la sécurité de l’identité reste un défi. Les récentes annonces d’Okta visent à atténuer les risques posés par les agents d’IA. Lire la suite
-
Actualités
30 sept. 2026
DGFiP : l’Anssi détaille le cheminement des attaquants
L’Agence vient de publier son rapport d’incident sur les attaques qui ont touché la direction générale des finances publiques. Peu tendre, celui-ci conforte certaines analyses antérieures. Lire la suite
-
Actualités
30 sept. 2026
Ransomware : la vitrine de KillSec saisie
L’opération emmenée par les autorités de Hambourg, outre-Rhin, a été baptisée, non sans une pointe d’humour potache, KillSwitch. Lire la suite
-
Conseil
29 sept. 2026
Guide du RSSI sur la gestion des accès à privilèges
La PAM aide les organisations à gouverner les comptes à privilèges, mais son déploiement peut engendrer des coûts et une complexité qui nécessitent une planification minutieuse et une surveillance continue. Lire la suite
-
Conseil
29 sept. 2026
Agents IA fantômes : ce que les RSSI doivent savoir
Les agents IA fantômes posent des menaces uniques, car ils sont susceptibles de contourner les contrôles de sécurité. Les RSSI doivent disposer de stratégies adaptées efficaces. Lire la suite
-
Actualités
29 sept. 2026
Sûreté de l’IA : Nvidia lance une plateforme pour stopper les agents déviants
Derrière l’effet d’annonce, le géant fabless devra prouver l’efficacité de ses garde-fous. Lire la suite
-
Conseil
28 sept. 2026
Rançongiciel : comment évaluer son niveau de préparation
Les auto-évaluations de préparation au rançongiciel sont essentielles pour identifier les vulnérabilités et se préparer aux évaluations par des tiers. Utilisez ce modèle pour évaluer la préparation de votre organisation. Lire la suite
-
Actualités
28 sept. 2026
Citrix Netscaler : il est plus que temps d’appliquer les patchs
Citrix vient de dévoiler huit vulnérabilités critiques affectant Netscaler ADC et Gateway, dont deux permettent l’exécution de code arbitraire à distance sur les systèmes affectés. Et elles sont déjà exploitées. Lire la suite
-
Actualités
25 sept. 2026
Cyber : KiteWorks exhorte ses clients à éteindre leurs serveurs
L’éditeur fait état de renseignements suggérant l’exploitation d’une vulnérabilité inédite, durant le week-end par des acteurs malveillants. Ce ne serait pas une première. Lire la suite
-
Actualités
25 sept. 2026
Cyberhebdo du 25 septembre 2026 : encore une semaine très violente
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
23 sept. 2026
Après Cl0p, les ShinyHunters s’attaquent au… FBI
Les ShinyHunters ont piraté un portail RH du FBI via, disent-ils, une zero-day affectant Oracle PeopleSoft. Ils revendiquent le vol de données sensibles pour contester une alerte du FBI. Lire la suite
-
Actualités
23 sept. 2026
Okta lance des outils de gestion du cycle de vie des agents d’IA
Okta vient d’enrichir sa proposition de services agentiques, vieille d’un an, avec de nouvelles capacités pour gérer en toute sécurité les cycles de vie des agents. Lire la suite
-
Actualités
22 sept. 2026

Cyber Resilience Act : l’approche d’une startup orientée produit plutôt qu’entreprise
Un premier volet du CRA est entré en vigueur, mais les industriels se préparent à l’échéance de 2027, quand le texte sera pleinement opérationnel. L’offre se structure pour faire face à ses spécificités. Lire la suite
-
Actualités
21 sept. 2026
Avis de gros temps sur le transport maritime d’hydrocarbures
Des tankers (GNL/Pétrole) ont été affectés, en série, par des compromissions des systèmes OT avec impacts opérationnels et risques de dommages aux équipements physiques. Lire la suite
-
Actualités
21 sept. 2026
Les ShinyHunters s’attaquent à Cl0p
Règlement de compte entre cybercriminels. Dégustant une vengeance tardive, les ShinyHunters tentent d’extorquer le groupe Cl0p après un coup mal digéré l’an dernier. Lire la suite
-
Actualités
18 sept. 2026
Cyberhebdo du 18 septembre 2026 : une répartition géographique inhabituelle
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Actualités
17 sept. 2026
Splunk .conf26 : la cybersécurité bascule dans l’ère des guerres de robots
La prochaine version du SIEM de l’éditeur apportera un « personnel » d’IA autonome pour se défendre contre les cyberattaques menées par des IA. Car l’humain ne pourra pas mener seul des combats qui se déroulent à la vitesse des machines. Lire la suite
-
Actualités
16 sept. 2026
UECC 2026 : bilan d’un été cyber « horrible » pour la France
Le secteur cyber français est sous le choc après un été qualifié d’horrible par l’ANSSI. L’écosystème français réuni par Hexatrust pour ses Universités d’Été (UECC) doit se remobiliser après les attaques. En espérant que le projet de loi Résilience passe enfin à l’Assemblée. Lire la suite
-
Actualités
15 sept. 2026
En 2027, Oracle intégrera le chiffrement postquantique avec Java 8 et 11
Oracle et la communauté open source ont posé les bases d’un système de chiffrement postquantique pour la gestion des flux TLS avec Java. Celui-ci sera rétroporté sur les versions supportées à long terme du Java Development Kit d’ici à 2027. Y compris Java 11 et 8. Lire la suite
-
Actualités
11 sept. 2026
Quand les modèles d’Anthropic sont détournés à des fins malveillantes
Cyberattaques, influence, recherche et développement militaire… l’IA réduit la frontière entre individus et états, en apportant aux premiers des capacités jusqu’ici exclusives aux secondes. Lire la suite
-
Actualités
11 sept. 2026
Cyberhebdo du 11 septembre 2026 : Jaguar Land Rover encore fragilisé
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Conseil
10 sept. 2026
Le tiercé létal de l’IA agentique : ce que les RSSI doivent savoir
Les capacités mêmes qui rendent un agent IA utile le rendent également dangereux. Voici ce que les RSSI doivent savoir sur le tiercé létal de l’IA agentique, et ce qu’ils doivent faire à ce sujet. Lire la suite
-
Actualités
10 sept. 2026
L’avènement de l’IA agentique dans le cycle d’attaque
Un cap a été franchi dans l’amplification des cybermenaces par l’IA : pipelines autonomes, vol d’actifs d’IA et « LLMJacking » réduisent drastiquement la fenêtre de défense. Lire la suite
-
Actualités
10 sept. 2026

Vulnérabilités : l’écosystème open source face aux dilemmes du tout IA
L’IA générative bouscule les pratiques de détection de vulnérabilités et de découvertes de failles dans les projets open source. Après des rapports de piètre qualité en 2025, puis des scans « en profondeur » prometteurs, mainteneurs et fondations cherchent désormais le bon équilibre pour renforcer la sécurité de leur projet sans crouler sous la charge de travail. Au vu des gains déjà tangibles, un débat émerge au sein de l’Eclipse Foundation : faut-il imposer l’usage de l’IA pour la sécurité ? Lire la suite
-
Actualités
09 sept. 2026
Avant d’attaquer Hugging Face, les agents d’OpenAI ont détourné un wiki
Des agents ont pris la poudre d’escampette et détourné un Wiki pour coordonner leurs actions, révélant une logique collective et altruiste systémique. Lire la suite
-
Actualités
09 sept. 2026
Ransomware : un été 2026 d’une violence inédite
Les mois de juillet et août 2026 ont rompu avec l’habituelle trêve estivale sur le front des rançongiciels, battant tous les recours absolus précédents. Avec en tête deux enseignes, Qilin et The Gentlemen. Lire la suite
-
Conseil
08 sept. 2026
5 obstacles à la cyber-résilience
La dette technique, le manque de compétences en cybersécurité et les risques liés à l’identité figurent parmi les défis susceptibles de compliquer l’atteinte de la cyber-résilience pour une organisation. Lire la suite
-
Actualités
08 sept. 2026
TerminalFix, la campagne qui a conduit Berlin dans les griffes de Rhysida
La campagne TerminalFix utilise l’ingénierie sociale pour créer un pivot réseau complet, comme le montre le vol de 6 To de données à Berlin par Rhysida. Lire la suite
-
Actualités
07 sept. 2026
Une véritable autorité de l’Anssi en cas de cyberattaque
Le Premier ministre avait demandé à l’Agence de se mettre en ordre de bataille pour renforcer la réponse en cas de cyberattaque contre des systèmes ministériels. Et ça va passer par plus d’autorité. Lire la suite
-
Conseil
07 sept. 2026

Microsoft 365 E7 : pourquoi les entreprises restent prudentes face à l’IA
Microsoft 365 E7 regroupe des applications de productivité et des outils d’IA tels que Copilot au sein d’une seule offre, mais les clients hésitent à l’adopter en raison des questions liées au retour sur investissement, aux coûts de consommation cachés et à la dépendance contractuelle. Lire la suite
-
Opinion
07 sept. 2026
Cyberattaque à la DGFiP : illustration d’une architecture en château fort ?
Les attaquants auraient pu, une fois entrés dans le Réseau Interministériel d’État, exploiter des identifiants légitimes d’agents de la DGFiP. Mais pas avant. Pas depuis l’extérieur. Lire la suite
-
Actualités
04 sept. 2026
Notariat : une fragilité chronique face aux cybermenaces ?
Depuis la fin 2022, des dizaines de millions d’euros auraient été détournés par le truchement de boîtes de messagerie d’offices notariaux compromis. Dommage : les alertes n’avaient pas manqué avant cela. Lire la suite
-
Actualités
04 sept. 2026
Cyberhebdo du 4 septembre 2026 : cyberattaque contre le ministère de la Transition écologique
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite
-
Conseil
03 sept. 2026
Les meilleures pratiques de sécurité OpenClaw pour les RSSI
OpenClaw introduit d’énormes risques pour les entreprises, mais l’adoption par les employés pourrait être inévitable, que les RSSI l’approuvent ou non. Voici comment permettre des déploiements plus sûrs. Lire la suite
-
Actualités
03 sept. 2026
Retour à la case patch pour les utilisateurs de SonicWall SMA 1000
Deux vulnérabilités inédites affectent les équipements de périphérie SMA 1000 de SonicWall. Elles sont activement exploitées par des acteurs malveillants. Lire la suite
-
Actualités
02 sept. 2026
Sécurité des LLM : Anthropic renforce son dispositif
En parallèle du lancement de Claude Fable 5.1 et Mythos 5,1, Anthropic a présenté plusieurs mesures pour renforcer la cybersécurité de ses modèles et empêcher ses concurrents de les exploiter de manière illégitime. Lire la suite
-
Actualités
02 sept. 2026

Ransomware & IA : l’union tant attendue est avérée
L’intelligence artificielle est désormais effectivement exploitée dans la cyber-extorsion, que ce soit pour valoriser les données volées ou conduire les cyberattaques. Lire la suite
-
Actualités
02 sept. 2026
Cybersécurité : le réglage fin, pour aller au-delà du modèle d’IA brut
CrowdStrike a procédé au réglage fin du modèle Nemotron 3 Nano 30B-A3B de Nvidia pour développer une approche de raisonnement vérifiable et transformer le triage de menaces en cybersécurité. Lire la suite
-
Actualités
01 sept. 2026
Ransomware : comment Aurora met à profit l’IA
Aurora combine des techniques, tactiques et procédures classiques pour des acteurs du rançongiciel avec l’intégration d’agents d’IA pour une exploitation hybride et sophistiquée des infrastructures d’entreprise. Lire la suite
-
Actualités
01 sept. 2026
TerminalFix : la nouvelle variante de la technique « ClickFix »
Une nouvelle variante de ClickFix utilise l’hameçonnage et le chargement dérobé de DLL pour établir un tunnel inversé sophistiqué au sein des réseaux d’entreprise. Lire la suite
-
Actualités
31 août 2026
L’intelligence collective des agents IA
L’incident OpenAI/Hugging Face dévoilé en juillet révèle une capacité de coordination et de persistance sans précédent chez les agents IA, menant à des exploitations complexes sur des infrastructures tierces. Lire la suite
-
Actualités
31 août 2026
Metabase : chronique d’une vulnérabilité aux multiples fuites de données
Cet outil décisionnel et de visualisation de données open source a été affecté, début août, par une vulnérabilité critique. Les correctifs ont été rapidement produits. Mais leur application n’a pas toujours suivi. Lire la suite
-
Actualités
28 août 2026
TeamPCP : arrestation de deux suspects en Australie
La police fédérale australienne vient d’interpeller deux individus soupçonnés d’être fortement impliqués dans les activités de ce groupe qui s’est fait remarquer, au premier semestre, par ses campagnes visant la chaîne logistique du logiciel. Lire la suite
-
Guide
28 août 2026
MFA : une mise en œuvre indispensable qu'il faut soigner
L’identité est devenue le vecteur dominant des cyberattaques. L’architecture de sécurité doit s’y adapter, notamment avec l’adoption de l’authentification à facteurs multiples. Lire la suite
-
Actualités
28 août 2026
Cyberhebdo du 28 août 2026 : crise majeure dans trois aéroports britanniques
Chaque semaine, dans le Cyberhebdo, nous vous présentons une liste aussi exhaustive que possible des cyberattaques évoquées par la presse dans le monde entier. Lire la suite